
【三井住友カード詐欺】「セキュリティのためのパスワード変更」は偽メール!
2026年11月12日、三井住友カード(SMBC)を装った「【ご案内】三井住友カード セキュリティのためのパスワード変更」という件名の不審なメールを確認しました。
メール本文では、セキュリティ向上のために「90日ごとの定期的なパスワード変更」を推奨し、「パスワードを変更する」というボタンから外部サイトへ誘導しています。
しかし、送信元メールアドレスや誘導先URLは三井住友カードの公式ドメインとは異なり、フィッシング詐欺の可能性が極めて高いメールです。
パスワード変更を装ってVpassのログイン情報などを盗み取る手口が疑われるため、メール内のリンクや添付ファイルを開かないようご注意ください。
実際に届いたパスワード変更を装う詐欺メール
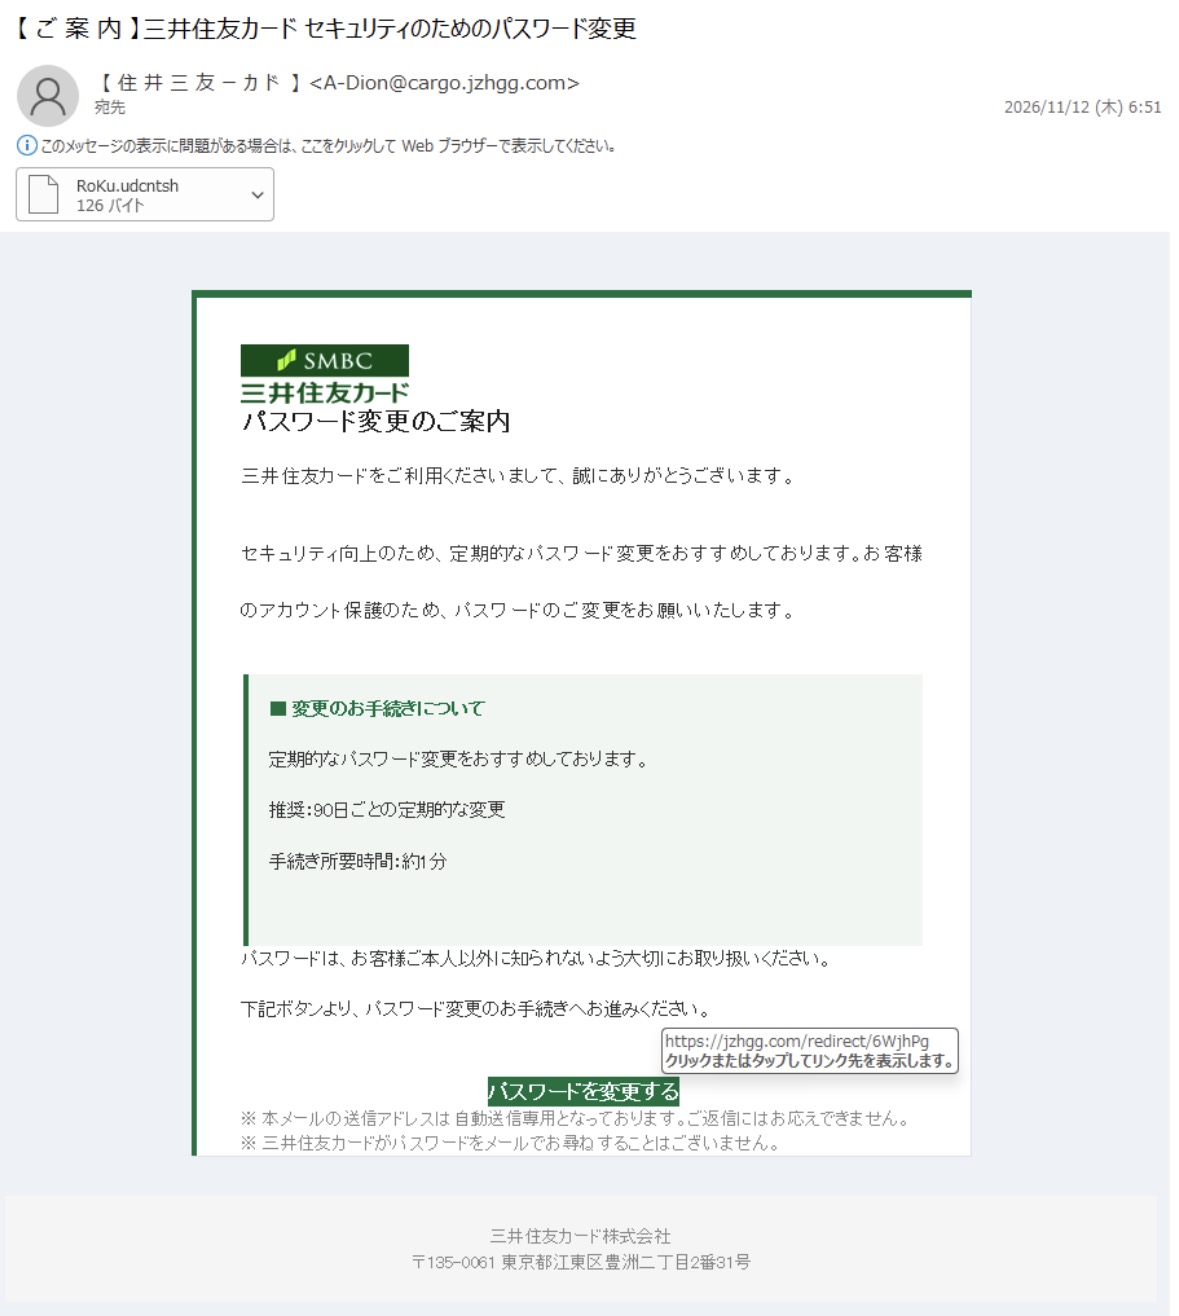
今回の詐欺メールの詳細情報
| 確認日 | 2026年11月12日 |
|---|---|
| 受信時刻 | 6時51分 |
| 件名 | 【ご案内】三井住友カード セキュリティのためのパスワード変更 |
| 送信者名 | 【住井三友ーカド】 |
| 送信元 | A-Dion@cargo.jzhgg.com |
| 送信元ドメイン | cargo.jzhgg.com |
| 誘導先URL | hxxps://jzhgg[.]com/redirect/6WjhPg |
| 添付ファイル | RoKu.udcntsh(126バイト) |
| 主な内容 | 90日ごとの定期的なパスワード変更を推奨 |
| 判定 | フィッシング詐欺の疑いが極めて高い |
※不審なURLは誤アクセス防止のため、一部を置き換えて掲載しています。
※送信元アドレスや送信者名は偽装される場合があります。
実際の詐欺メール本文を文字起こし
以下は、今回確認されたメールの本文です。
件名:【ご案内】三井住友カード セキュリティのためのパスワード変更
SMBC
三井住友カード
パスワード変更のご案内
三井住友カードをご利用くださいまして、誠にありがとうございます。
セキュリティ向上のため、定期的なパスワード変更をおすすめしております。お客様のアカウント保護のため、パスワードのご変更をお願いいたします。
■ 変更のお手続きについて
定期的なパスワード変更をおすすめしております。
推奨:90日ごとの定期的な変更
手続き所要時間:約1分
パスワードは、お客様ご本人以外に知られないよう大切にお取り扱いください。
下記ボタンより、パスワード変更のお手続きへお進みください。
【パスワードを変更する】
※ 本メールの送信アドレスは自動送信専用となっております。ご返信にはお応えできません。
※ 三井住友カードがパスワードをメールでお尋ねすることはございません。
三井住友カード株式会社
〒135-0061 東京都江東区豊洲二丁目2番31号
※実際のメール画像から文字起こししています。読みやすさのため改行を調整し、不審なリンクは本文から除外しています。
今回の詐欺メールが危険な5つの理由
1.送信者名が「住井三友ーカド」になっている
今回の送信者名は、正しい「三井住友カード」ではなく「住井三友ーカド」と表示されています。
漢字の順番やカタカナの表記が不自然で、正規企業を装う偽装メールの特徴が見られます。
送信者名に企業名らしい文字が表示されていても、それだけで本物と判断することはできません。
2.送信元と誘導先が公式ドメインではない
今回の送信元メールアドレスは次のとおりです。
A-Dion@cargo.jzhgg.com
また、メール内の「パスワードを変更する」ボタンは、次のURLへ誘導しています。
hxxps://jzhgg[.]com/redirect/6WjhPg
いずれも三井住友カードの公式ドメインとは異なります。
フィッシング詐欺では、正規のログイン画面に似せた偽サイトへ誘導し、ID・パスワードやカード情報を盗み取る手口があります。
今回の誘導先サイトの内部構成は確認していませんが、アクセスしないようにしてください。
3.「90日ごとのパスワード変更」を口実にしている
今回のメールでは、セキュリティ対策として次の内容が案内されています。
- 90日ごとの定期的なパスワード変更を推奨
- 手続き所要時間は約1分
- アカウント保護のため変更を依頼
パスワード変更は一般的なセキュリティ操作ですが、今回のメールはその仕組みを悪用していると考えられます。
なお、90日ごとのパスワード変更が三井住友カードの公式な必須手続きであると確認されたわけではありません。
パスワード変更を案内するメールが届いても、必ず公式アプリや公式サイトから手続きしてください。
4.本物らしい注意書きで信用させようとしている
メールの末尾には、次の注意書きが記載されています。
「三井住友カードがパスワードをメールでお尋ねすることはございません。」
一見すると正しいセキュリティ案内のようですが、今回のメールには外部サイトへ誘導するパスワード変更ボタンが設置されています。
詐欺メールでも、公式企業が使用するような注意書きや企業住所、ロゴなどが模倣される場合があります。
そのため、注意書きが記載されていることだけで安全とは判断できません。
5.不審な添付ファイルが付いている
今回のメールには、次のファイルが添付されています。
- ファイル名:RoKu.udcntsh
- ファイルサイズ:126バイト
一般的なPDFや画像とは異なる拡張子であり、ファイルの用途は不明です。
内容を解析していないため、ウイルスやマルウェアと断定することはできません。
ただし、安全性が確認できない添付ファイルは開いたり実行したりしないようにしてください。
過去にも三井住友カードを装う類似メールを確認
詐欺被害ナビでは、2026年11月に三井住友カードを装った複数のフィッシングメールを確認しています。
今回のパスワード変更を装うメールと同様に、公式サイトとは異なるURLへ誘導する点が共通しています。
2026年11月8日|Apple Payにカードが追加されました
2026年11月8日には、三井住友カードを装い「【要確認】Apple Payにカードが追加されました」という件名のフィッシングメールが確認されました。
このメールでは、iPhone 13 mini・福岡県へのApple Pay登録を装い、第三者による不正登録の可能性を警告していました。
送信元は「From-SMBC@joys.ktdqsb.com」、誘導先は「ktdqsb.com」という公式サイトとは異なるドメインでした。
【過去記事】三井住友カード詐欺|Apple Payにカードが追加されました
2026年11月11日|Apple Payの登録手続きが完了しました
2026年11月11日にも、Apple Payへのカード登録完了を装う別の不審メールが確認されています。
この事例では、登録端末「iPhone 13 Pro」、登録地域「北海道」と表示されていました。
送信元は「no-reply@visit.nzpbb.com」、誘導先は「nzpbb.com」です。
こちらも身に覚えのないカード登録を通知し、確認ボタンから外部サイトへ誘導する手口です。
2026年11月12日|カードご登録完了のお知らせ
同じ2026年11月12日には、「【お願い】三井住友カード カードご登録のご案内」という件名の不審メールも確認されています。
この事例では、カード登録が完了したと通知し、第三者による不正登録の可能性を警告していました。
送信元は「A-Dion@notice.zhenhj.com」、誘導先は「zhenhj.com」です。
今回のメールと同様に、送信者名が不自然で、三井住友カードのロゴや緑色の確認ボタンが使われています。
3つの手口を比較
| 確認日 | 主な手口 | 誘導先ドメイン |
|---|---|---|
| 11月8日 | Apple Payへのカード追加 | ktdqsb.com |
| 11月11日 | Apple Pay登録完了 | nzpbb.com |
| 11月12日 | カード登録完了 | zhenhj.com |
| 11月12日 | パスワード変更 | jzhgg.com |
これらのメールは、企業ロゴ、送信者名の不自然な表記、外部サイトへの誘導など、複数の共通点があります。
同じようなメールテンプレートが使用されている可能性がありますが、同一の送信者や犯罪グループによるものかは確認できていません。
三井住友カード公式サイトでもフィッシング詐欺に注意喚起
三井住友カードでは、同社を装った不審なメールやSMSについて注意を呼びかけています。
フィッシングメールでは、カード情報の確認やパスワード変更などを口実に、偽サイトへ誘導する手口があります。
三井住友カードの公式案内でも、不審なメール内のリンクから個人情報を入力せず、公式アプリや公式サイトで確認するよう案内しています。
三井住友カード公式|弊社を装った不審なメールやSMSにご注意ください
不審なパスワード変更メールが届いた場合の対処法
- メール内の「パスワードを変更する」を押さない。
- 不審な添付ファイルを開かない。
- VpassのID・パスワードやカード番号を入力しない。
- パスワード変更が必要な場合は公式サイトや公式アプリから行う。
- 不審なメールは迷惑メールとして報告し、削除する。
パスワードを入力してしまった場合の対応
リンクを開いただけの場合
不審なサイトを開いてしまった場合は、ページを閉じてください。
情報を入力していなければ、必ずしも被害が発生するわけではありません。ただし、不審なファイルがダウンロードされていないか確認してください。
VpassのID・パスワードを入力した場合
三井住友カードの公式サイトや公式アプリから速やかにパスワードを変更してください。
同じパスワードをほかのサービスでも使用している場合は、それらも変更してください。
必要に応じて三井住友カードの公式窓口へ連絡し、アカウントやカードの安全確認を行ってください。
カード番号やセキュリティコードを入力した場合
速やかに三井住友カードへ連絡し、カードの利用停止や再発行など必要な対応を確認してください。
添付ファイルを開いた場合
セキュリティソフトによる検査を行ってください。
不審なプログラムを実行した場合や端末に異常が見られる場合は、ネットワークから切断し、専門のサポート窓口へ相談してください。
よくある質問(FAQ)
Q.三井住友カードからパスワード変更の案内が届くことはありますか?
正規のセキュリティ案内が届く場合もあります。ただし、今回のメールは送信元と誘導先が公式ドメインとは異なり、フィッシング詐欺の疑いが極めて高いものです。
Q.90日ごとにパスワードを変更する必要がありますか?
今回のメールに記載された「90日ごとの変更」は、三井住友カードの公式な必須手続きと確認されたものではありません。メールの指示だけで変更せず、公式サイトの案内をご確認ください。
Q.メールを開いただけでパスワードが盗まれますか?
通常、メールを表示しただけでパスワードが盗まれるわけではありません。ただし、偽サイトで情報を入力したり、不審な添付ファイルを実行したりすると被害につながる可能性があります。
Q.三井住友カードを持っていなくても届きますか?
はい。フィッシングメールは不特定多数に送信されることがあり、三井住友カードを利用していない人にも届く場合があります。
Q.添付ファイル「RoKu.udcntsh」はウイルスですか?
ファイルの内容を解析していないため、ウイルスと断定することはできません。ただし、用途不明のファイルであり、安全性が確認できないため開かないでください。
まとめ|パスワード変更を装う三井住友カード詐欺に注意
2026年11月12日に確認された「【ご案内】三井住友カード セキュリティのためのパスワード変更」は、三井住友カードを装ったフィッシング詐欺の可能性が極めて高いメールです。
今回の主な特徴は次のとおりです。
- 90日ごとの定期的なパスワード変更を推奨している。
- 送信者名が「住井三友ーカド」と不自然になっている。
- 公式サイトとは異なるjzhgg.comへ誘導している。
- 「約1分」で手続きできると案内している。
- 用途不明の添付ファイルが付いている。
パスワード変更を促すメールが届いても、メール内のリンクは使用せず、必ず公式アプリや公式サイトから確認してください。
本記事の運営について
本記事は「詐欺被害ナビ編集部」が、フィッシング詐欺や不審なメールによる被害防止を目的として作成しています。
掲載内容は、実際に確認されたメール画像および公開情報をもとに整理しています。誘導先サイトの動作確認や添付ファイルの解析は実施していません。
同様のメールを受信された方や、関連する情報をお持ちの方は、情報提供にご協力ください。
最近のコメント