
【三井住友カード詐欺】「Apple Payにカードが追加されました」は偽メール|iPhone 13 mini・福岡県からの不正登録通知に注意
2026年11月8日、三井住友カード(SMBC)を装い、「【要確認】Apple Payにカードが追加されました」という件名で送信されたフィッシング詐欺メールが確認されました。
メールには、利用者のクレジットカードが新たにApple Payへ登録されたとして、登録日時、デバイス名、地域、カード番号の下4桁などが記載されています。
今回のメールでは、「iPhone 13 mini」「福岡県」「2026年11月8日 09:15:36」という具体的な登録情報を表示し、第三者による不正登録の可能性があるとして確認を促しています。
しかし、送信元メールアドレスや誘導先URLは三井住友カードの公式ドメインとは異なります。
今回のメールは、三井住友カードを装ったフィッシング詐欺と判断できます。メール内の「登録情報を確認する」ボタンや不審な添付ファイルは開かないでください。
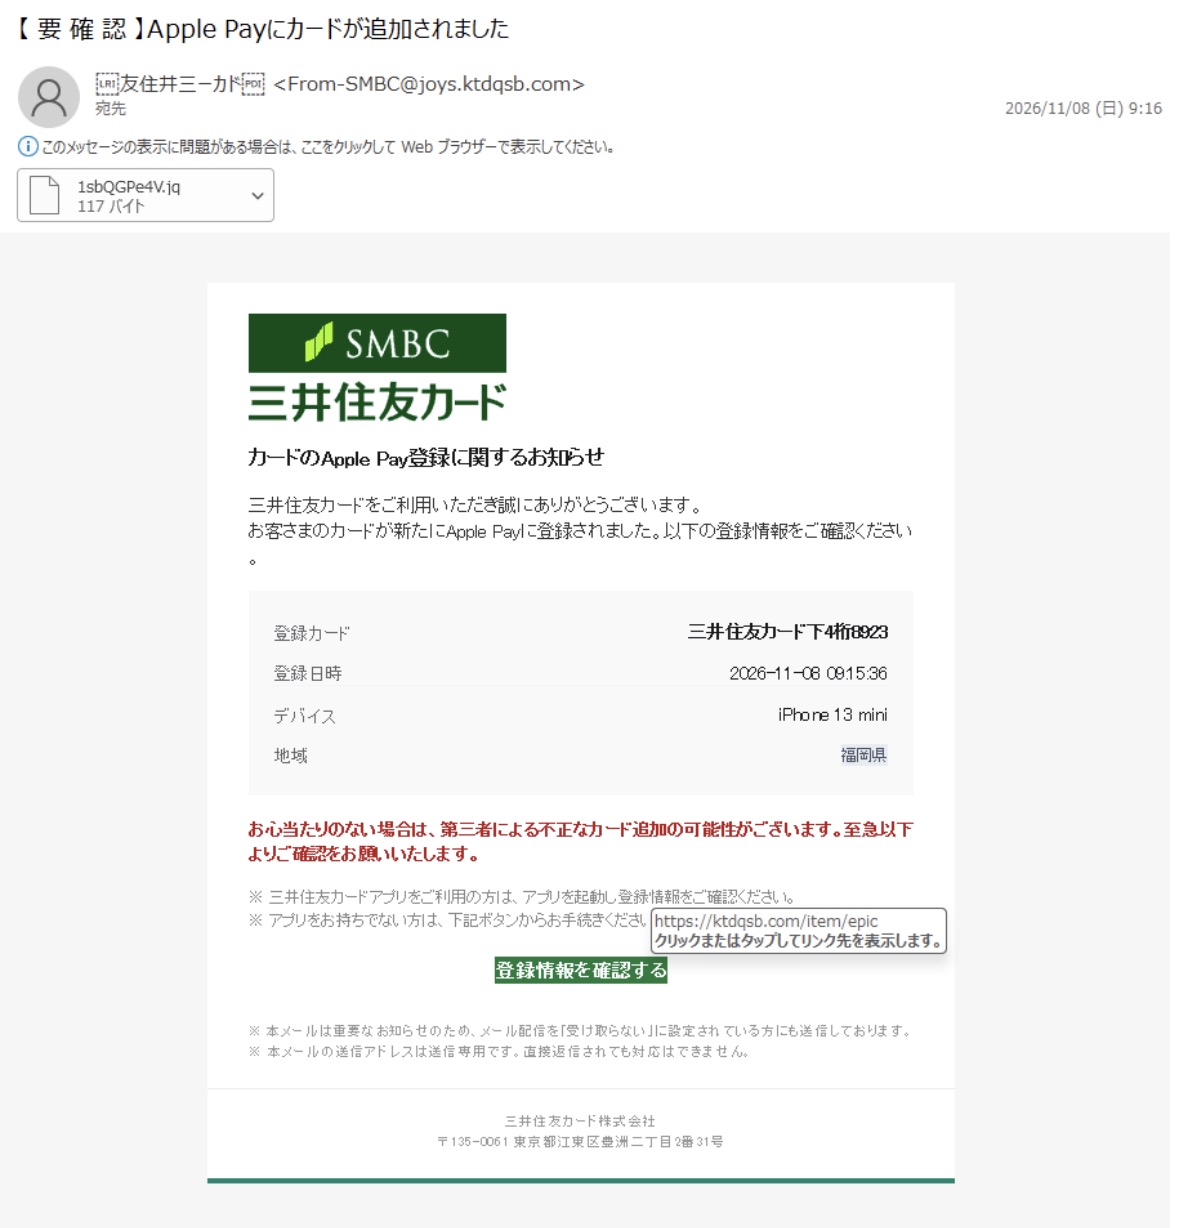
実際に届いたApple Pay不正登録を装う詐欺メール
今回の詐欺メールの概要
| 確認日 | 2026年11月8日 |
|---|---|
| 受信時刻 | 午前9時16分 |
| 件名 | 【要確認】Apple Payにカードが追加されました |
| 偽装企業 | 三井住友カード(SMBC) |
| 送信元 | From-SMBC@joys.ktdqsb.com |
| 登録カード | 三井住友カード 下4桁8923 |
| 登録日時 | 2026年11月8日 09:15:36 |
| デバイス | iPhone 13 mini |
| 登録地域 | 福岡県 |
| 添付ファイル | 1sbOGPe4V.iq(117バイト) |
| 誘導先 | https://ktdqsb.com/item/epic |
| 判定 | フィッシング詐欺メール |
※登録カード、デバイス、地域などは不審メールに記載された情報であり、実際にApple Payへ登録されたことを示すものではありません。
詐欺メールの本文全文
以下は、実際に確認されたメールの本文です。
件名:【要確認】Apple Payにカードが追加されました
SMBC
三井住友カード
カードのApple Pay登録に関するお知らせ
三井住友カードをご利用いただき誠にありがとうございます。
お客さまのカードが新たにApple Payに登録されました。以下の登録情報をご確認ください。
登録カード:三井住友カード下4桁8923
登録日時:2026-11-08 09:15:36
デバイス:iPhone 13 mini
地域:福岡県
お心当たりのない場合は、第三者による不正なカード追加の可能性がございます。至急以下よりご確認をお願いいたします。
※ 三井住友カードアプリをご利用の方は、アプリを起動し登録情報をご確認ください。
※ アプリをお持ちでない方は、下記ボタンからお手続きください。
【登録情報を確認する】
※ 本メールは重要なお知らせのため、メール配信を「受け取らない」に設定されている方にも送信しております。
※ 本メールの送信アドレスは送信専用です。直接返信されても対応はできません。
三井住友カード株式会社
〒135-0061 東京都江東区豊洲二丁目2番31号
※画像から読み取れる内容を文字起こししています。読みやすさのため改行を調整しています。メール内の危険なリンクはクリックできない形で本文から除外しています。
今回の詐欺メールの危険なポイント
1.Apple Payへの不正登録を装って不安をあおる
今回のメールでは、本人が操作していないにもかかわらず、Apple Payへカードが追加されたかのように通知しています。
さらに、「第三者による不正なカード追加の可能性がございます」と赤字で強調し、受信者に緊急対応を促しています。
こうした手口は、利用者を慌てさせ、メール内のリンクを押させることを狙ったフィッシング詐欺でよく見られます。
2.iPhone 13 mini・福岡県など具体的な情報を表示
今回のメールには、以下の情報が記載されています。
- 登録日時:2026年11月8日 09:15:36
- 登録デバイス:iPhone 13 mini
- 登録地域:福岡県
- カード番号下4桁:8923
日時や端末名、地域などを具体的に表示することで、本当に不正登録が発生したかのように見せています。
しかし、これらの情報はメールの送信者が任意に記載できるため、実際の登録履歴とは限りません。
3.送信元が三井住友カードの公式ドメインではない
今回の送信元メールアドレスは以下のとおりです。
From-SMBC@joys.ktdqsb.com
三井住友カードの公式案内で確認できる正規の送信ドメインには、smbc-card.comやvpass.ne.jpなどがあります。
今回使用されている「ktdqsb.com」は、これらの公式ドメインとは異なります。
差出人名に三井住友カードと表示されていても、正規メールである証拠にはなりません。
4.「登録情報を確認する」から偽サイトへ誘導
メール本文には、緑色の「登録情報を確認する」というボタンが設置されています。
画像から確認できるリンク先は以下のURLです。
https://ktdqsb[.]com/item/epic
※安全のため、ドメインの一部を無効化して記載しています。
このURLは三井住友カードの公式サイトとは異なります。
フィッシング詐欺では、こうした外部サイトに偽のログイン画面を表示し、VpassのID・パスワードやクレジットカード情報を盗み取る手口があります。
今回の誘導先については、実際のページ内容を確認していないため、入力画面の構成までは特定できていません。
5.不審な添付ファイル「1sbOGPe4V.iq」
今回のメールには、次の添付ファイルも確認されています。
ファイル名:1sbOGPe4V.iq
ファイルサイズ:117バイト
「.iq」は一般的なPDFや画像ファイルとは異なる拡張子です。
添付ファイルの中身は解析していないため、ウイルスやマルウェアと断定することはできません。
ただし、カードの登録通知を装う不審メールに、用途不明のファイルが添付されている点は注意が必要です。
安全性が確認できない添付ファイルは開いたり実行したりしないでください。
過去にも三井住友カードを装うフィッシング詐欺が発生
三井住友カードを装うフィッシング詐欺は、以前から繰り返し確認されています。
三井住友カード公式サイトでも、不正利用の検知、カード利用通知、請求金額の確定、本人確認などを装う不審メールの事例を紹介しています。
今回のメールは、Apple Payへのカード追加という具体的な操作を装い、第三者による不正利用への不安を利用している点が特徴です。
なお、今回と完全に一致する件名・本文・送信元・添付ファイルを持つ過去事例までは確認できていません。
三井住友カード公式のフィッシングメール事例:公式サイトで確認する
Apple Payへの不正登録通知が届いた場合の対処法
- メール内の「登録情報を確認する」を押さない。
- 不審な添付ファイルを開かない。
- メールのリンク先でVpassのID・パスワードを入力しない。
- 公式Vpassアプリや三井住友カードの公式サイトから利用状況を確認する。
- 実際に身に覚えのないカード登録や利用が確認された場合は、速やかにカード会社へ連絡する。
- 不審メールは迷惑メールとして報告し、削除する。
三井住友カード公式サイト:https://www.smbc-card.com/
リンクを押したり、個人情報を入力してしまった場合
リンクを押しただけの場合
不審なページを開いてしまった場合は、すぐにページを閉じ、IDやパスワード、カード番号などを入力しないでください。
リンクを開いただけで必ず情報が盗まれるわけではありませんが、不審なファイルのダウンロードなどが行われていないか確認してください。
VpassのID・パスワードを入力した場合
公式サイトや公式アプリから速やかにVpassのパスワードを変更してください。
同じパスワードを他のサービスでも利用している場合は、それらも変更することをおすすめします。
カード番号やセキュリティコードを入力した場合
速やかに三井住友カードへ連絡し、カードの利用停止や再発行など必要な対応を確認してください。
実際にApple Payへの不審な登録が確認された場合も、カード会社へ状況を説明してください。
不審な添付ファイルを開いた場合
セキュリティソフトによる検査を実施してください。
不審なプログラムの実行や端末の異常が確認された場合は、ネットワークから切断し、専門のサポート窓口へ相談してください。
よくある質問(FAQ)
Q.「Apple Payにカードが追加されました」はすべて詐欺メールですか?
A.いいえ。カードをApple Payへ登録した際に、正規の通知が届く場合もあります。ただし、今回確認されたメールは送信元やリンク先が三井住友カードの公式ドメインと異なり、フィッシング詐欺と判断できます。
Q.iPhone 13 miniや福岡県という情報は本当ですか?
A.メールに記載された情報だけでは判断できません。送信者が任意に作成した情報である可能性があります。
Q.カード番号の下4桁が8923でなくても注意が必要ですか?
A.はい。カード番号の下4桁は受信者ごとに異なる場合や、架空の番号が記載される場合があります。番号が一致しなくても、不審なリンクは開かないでください。
Q.「1sbOGPe4V.iq」はウイルスですか?
A.ファイルの内容を解析していないため、ウイルスと断定することはできません。用途不明の添付ファイルであり、安全性が確認できないため開かないでください。
Q.Apple Payを使っていなくても届きますか?
A.はい。フィッシングメールは不特定多数に送信されることがあり、Apple Payを利用していない人にも届く可能性があります。
Q.本当に不正登録されていた場合はどうすればよいですか?
A.メール内のリンクは使わず、三井住友カードの公式窓口へ連絡してください。必要に応じてカードの利用停止や再発行などの手続きを行ってください。
まとめ|Apple Payへの不正登録を装う三井住友カード詐欺に注意
2026年11月8日に確認された「【要確認】Apple Payにカードが追加されました」というメールは、三井住友カードを装ったフィッシング詐欺です。
今回の特徴は以下のとおりです。
- Apple Payへのカード追加を装っている。
- iPhone 13 mini・福岡県という具体的な情報を表示している。
- 第三者による不正登録の可能性を強調している。
- 公式ドメインとは異なるktdqsb.comへ誘導している。
- 1sbOGPe4V.iqという不審な添付ファイルが付いている。
身に覚えのないApple Pay登録通知が届いても、メール内のリンクや添付ファイルは開かず、公式アプリや公式サイトから確認してください。
詐欺被害ナビでは、今後も三井住友カードをはじめとする金融機関や決済サービスを装った不審メールの情報を掲載していきます。
※本記事は確認されたメール画像および公開情報をもとに作成しています。誘導先サイトの動作確認や添付ファイルの解析は実施していません。記載内容に誤りがある場合は、お問い合わせください。
最近のコメント