【詐欺メール】三井住友カード「Vpassアプリセキュリティ機能について」は偽物!不審な取引確認を装うフィッシングに注意
2026年11月14日、三井住友カード(SMBC)を装い、「【ご確認】Vpassアプリセキュリティ機能について」という件名の不審なメールが確認されました。
メールでは「不審な取引のご確認のお願い」として、カードの不正利用が検知されたかのように説明し、受信者に取引内容の確認を求めています。
本文には三井住友カードのロゴが使用され、実在する会社名や所在地も記載されています。しかし、送信元メールアドレスと確認ボタンのリンク先は、三井住友カードの公式ドメインではありません。
今回のメールは、三井住友カードを装ったフィッシング詐欺と判断できる事例です。メール内のリンクや添付ファイルを開かず、カード情報やVpassのログイン情報を入力しないでください。
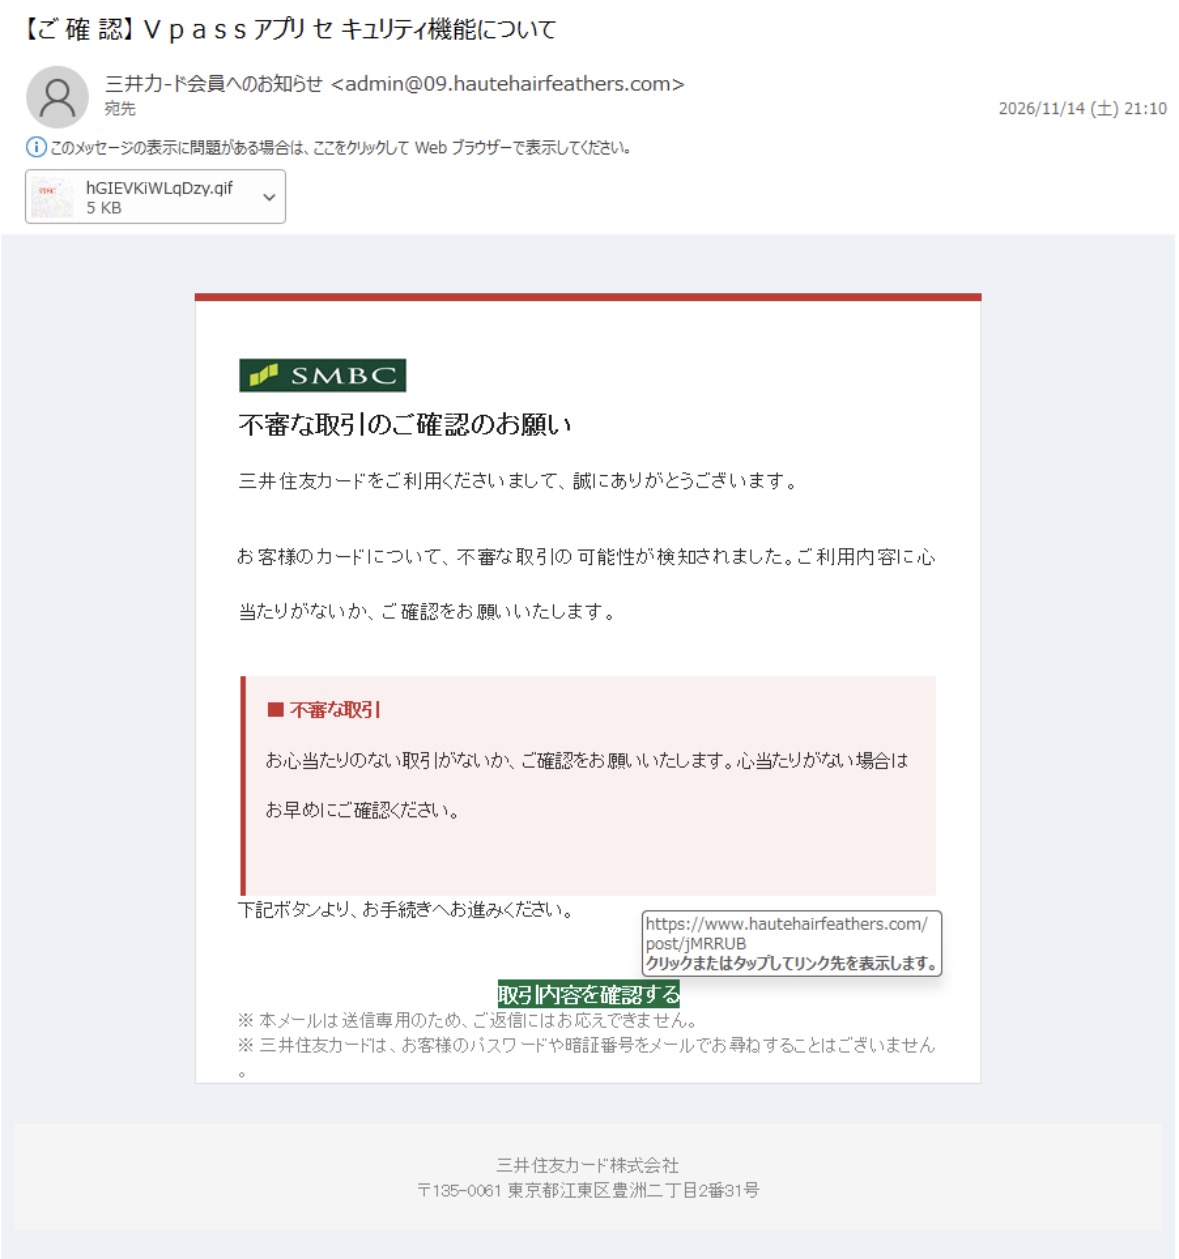
今回確認された詐欺メールの概要
| 受信日時 | 2026年11月14日(土)21:10 |
|---|---|
| 件名 | 【ご確認】Vpassアプリセキュリティ機能について |
| 差出人名 | 三井カード会員へのお知らせ |
| 送信元メールアドレス | admin@09.hautehairfeathers.com |
| 偽装された企業 | 三井住友カード株式会社 |
| メール本文の見出し | 不審な取引のご確認のお願い |
| 誘導ボタン | 取引内容を確認する |
| 誘導先ドメイン | hautehairfeathers.com |
| 添付ファイル | hGIEVKiWLqDzy.qif(5KB) |
| 疑われる手口 | カードの不正利用確認を装ったフィッシング詐欺 |
今回のメールは、Vpassアプリのセキュリティ機能に関する案内を装いながら、実際には不審な取引の確認を求める構成になっています。
確認ボタンのリンク先には、三井住友カードとは無関係な外部ドメインが設定されていました。
詐欺メールの全文を公開
以下は、2026年11月14日に確認されたメールの内容です。
不審なメールの特徴を把握できるよう、件名、差出人、本文、注意書きなどを掲載しています。
なお、画像内の文章は原文の表記をできる限り維持しています。本文に設置されていた確認ボタンは、安全のためクリックできない文字表記に変更しています。
メールの件名・差出人
件名:
【ご確認】Vpassアプリセキュリティ機能について差出人:
三井カード会員へのお知らせ <admin@09.hautehairfeathers.com>受信日時:
2026/11/14(土)21:10
メール本文(全文)
SMBC
不審な取引のご確認のお願い
三井住友カードをご利用くださいまして、誠にありがとうございます。
お客様のカードについて、不審な取引の可能性が検知されました。ご利用内容に心当たりがないか、ご確認をお願いいたします。
■ 不審な取引
お心当たりのない取引がないか、ご確認をお願いいたします。心当たりがない場合は
お早めにご確認ください。
下記ボタンより、お手続きへお進みください。
取引内容を確認する
※ 本メールは送信専用のため、ご返信にはお応えできません。
※ 三井住友カードは、お客様のパスワードや暗証番号をメールでお尋ねすることはございません。
三井住友カード株式会社
〒135-0061 東京都江東区豊洲二丁目2番31号
※ 上記は受信画像から確認できるメール本文です。実際のメールにはSMBCのロゴ、赤色の注意表示、緑色の確認ボタンなどが配置されています。
また、メール画面には「このメッセージの表示に問題がある場合は、ここをクリックして Web ブラウザーで表示してください。」という案内も表示されています。
確認ボタンのリンク先は公式サイトではない
今回のメールには、緑色の「取引内容を確認する」というボタンが設置されています。
画像で確認できたリンク先は、以下のアドレスです。
https://www.hautehairfeathers.com/post/jMRRUB
※ 上記は調査記録として文字列のみ掲載しています。安全性が確認されていないため、アクセスしないでください。
このドメインは、三井住友カードの公式ドメインではありません。
実際のリンク先ページの内容や、現在もアクセス可能かどうかは確認していませんが、メールの内容と誘導方法から、カード情報やVpassの認証情報を取得する目的が疑われます。
不審な取引の確認を求められた場合でも、メール内のボタンからアクセスしないことが重要です。
今回のメールがフィッシング詐欺と判断できる5つの理由
1.送信元が三井住友カードの公式ドメインではない
今回のメールの送信元は、次のアドレスです。
admin@09.hautehairfeathers.com
三井住友カードの公式サイトで案内されている送信元ドメインとは異なります。
差出人には「三井カード会員へのお知らせ」と表示されていますが、メールの表示名は第三者でも設定できるため、正規の送信者であることの証明にはなりません。
2.Vpassの案内を装いながら不審な取引確認へ誘導している
件名には「Vpassアプリセキュリティ機能について」と記載されています。
しかし、本文ではVpassアプリのセキュリティ機能について具体的な説明がなく、「不審な取引の可能性が検知されました」として、取引内容の確認を求めています。
件名と本文の内容が一致していないことは、不審なメールを見分ける手がかりの一つです。
3.利用者の不安をあおる内容になっている
メールには「不審な取引の可能性が検知されました」「お早めにご確認ください」と記載されています。
カードの不正利用を心配させることで、利用者が冷静に送信元やリンク先を確認する前に、ボタンを押すよう誘導する手口と考えられます。
4.実在する企業名やロゴを使用している
メール本文にはSMBCのロゴが表示され、末尾には三井住友カード株式会社の社名や所在地が記載されています。
さらに「三井住友カードは、お客様のパスワードや暗証番号をメールでお尋ねすることはございません」という注意書きまで掲載されています。
こうした表現は正規の案内に見せかける効果がありますが、企業名やロゴ、注意書きは第三者が無断でコピーできるため、メールの安全性を保証するものではありません。
5.不審な添付ファイルが存在する
今回のメール画面には、次の添付ファイルが表示されています。
hGIEVKiWLqDzy.qif(5KB)
QIFは、一般的に金融取引データの交換などに利用されるファイル形式です。
ただし、今回のファイルについては実際の内容を解析していないため、悪意のあるプログラムが含まれているかどうかは不明です。
身に覚えのないメールに添付されたファイルは、形式にかかわらず開かないようにしてください。
詐欺被害ナビで確認された過去の三井住友カード詐欺メール
詐欺被害ナビでは、これまでも三井住友カードを装った不審メールについて注意喚起しています。
今回の事例と共通するのは、カード利用者に不正利用への不安を抱かせ、メール内の確認ボタンから外部サイトへ誘導する点です。
2026年11月8日|メルカリで167,500円のカード利用を装うメール
2026年11月8日には、三井住友カードを装い、メルカリで167,500円の利用があったと通知する不審なメールが確認されました。
件名は「【至急確認】カードご利用内容の確認依頼」で、受信者に利用内容の確認を求めるものでした。
実際に利用した覚えがない場合、受信者はカードの不正利用を疑い、確認ボタンを押してしまう可能性があります。
今回のメールも同様に、不審な取引が検知されたと告げて確認操作を促しています。
関連記事:三井住友カードを装う「カードご利用内容の確認依頼」詐欺メール
過去の事例と今回のメールを比較
| 比較項目 | 過去の事例 | 今回の事例 |
|---|---|---|
| 確認日 | 2026年11月8日 | 2026年11月14日 |
| 偽装先 | 三井住友カード | 三井住友カード |
| 主な内容 | メルカリで167,500円の利用確認 | 不審な取引の確認 |
| 誘導方法 | カード利用確認ボタン | 取引内容を確認するボタン |
| 主な狙い | 不正利用への不安を利用 | 不正利用への不安を利用 |
今回のメールは、過去に確認された手口と共通点がある一方、件名、送信元、誘導先ドメインが異なっています。
同じ詐欺グループが送信しているかどうかは確認できていません。
三井住友カードの公式サイトでもフィッシング詐欺を注意喚起
三井住友カード株式会社は、公式サイトで同社を装ったフィッシングメールの事例や対処法を案内しています。
不正利用の確認や本人認証を装い、偽サイトに誘導してカード情報やVpassの認証情報を入力させようとする手口には注意が必要です。
三井住友カードの公式注意喚起は、以下から確認できます。
実際にカード利用の確認が必要な場合は、メール内のリンクを利用せず、普段使用しているVpassアプリや三井住友カードの公式サイトから確認してください。
三井住友銀行も偽メール・偽サイトへの注意を呼びかけ
三井住友銀行も、銀行を装ったメールやSMSを利用し、偽サイトへ誘導するフィッシング詐欺について注意喚起しています。
フィッシング詐欺では、実在する金融機関の名称やロゴを無断使用し、正規の案内に見せかけるケースがあります。
また、メールに表示される文字列と実際のリンク先が異なる場合もあるため、送信元やリンク先を慎重に確認することが重要です。
なお、今回のメールは三井住友銀行の銀行口座サービスではなく、三井住友カードのVpassサービスを装ったものです。
カードの利用状況や不正利用に関する問い合わせは、三井住友カードの公式窓口を利用してください。
不審なメールが届いた場合の対処法
1.メール内の確認ボタンを押さない
「不審な取引」「カードの不正利用」「至急確認」などの案内が届いても、メール内のボタンから手続きを行わないでください。
確認が必要な場合は、公式Vpassアプリや自分でアクセスした公式サイトを利用しましょう。
2.添付ファイルを開かない
今回のメールにはQIF形式のファイルが添付されています。
内容が確認できない不審なファイルは開かず、金融ソフトなどへの取り込みも避けてください。
3.カード情報を入力した場合は速やかに連絡する
偽サイトにカード番号、有効期限、セキュリティコードなどを入力してしまった場合は、速やかに三井住友カードの公式窓口へ連絡してください。
必要に応じて、カードの利用停止や再発行などの手続きを行ってください。
4.Vpassのログイン情報を入力した場合は変更する
VpassのIDやパスワードを入力してしまった場合は、正規のVpassサイトからパスワードを変更し、不審なログインやカード利用がないか確認してください。
同じパスワードを他のサービスでも使用している場合は、それらのパスワードも変更してください。
5.被害が発生した場合は警察などに相談する
不正利用や金銭的な被害が確認された場合は、カード会社に連絡するとともに、必要に応じて警察へ相談してください。
警察相談専用電話「#9110」や、最寄りの警察署でも相談できます。
よくある質問(FAQ)
Q.「Vpassアプリセキュリティ機能について」というメールは詐欺ですか?
A.今回確認された2026年11月14日受信のメールは、送信元とリンク先が公式ドメインではないことなどから、フィッシング詐欺と判断できます。ただし、件名だけですべてのメールの真偽を判断することはできません。
Q.三井住友カードのロゴがあれば本物ではありませんか?
A.いいえ。企業のロゴや会社名は第三者でもコピーできます。正規のロゴが表示されていても、送信元やリンク先が不審な場合は注意が必要です。
Q.三井住友カードを持っていないのにメールが届きました。なぜですか?
A.フィッシングメールは、実際のカード契約状況に関係なく大量送信されることがあります。カードを持っていない人に届く場合もあります。
Q.リンクをクリックしただけで被害に遭いますか?
A.リンクを開いただけで必ず被害が発生するわけではありません。ただし、悪意のあるサイトに接続する危険があるため、ページを閉じて情報を入力しないでください。
Q.メールに添付されていたQIFファイルは危険ですか?
A.今回の添付ファイルは中身を解析していないため、安全性を断定することはできません。送信元が不審である以上、開かないことを推奨します。
Q.本当に不審な取引がないか確認したい場合は?
A.メール内の確認ボタンではなく、三井住友カードの公式Vpassアプリや公式サイトから利用明細を確認してください。
まとめ|三井住友カードを装う不審な取引確認メールに注意
2026年11月14日に確認された「【ご確認】Vpassアプリセキュリティ機能について」というメールは、三井住友カードを装ったフィッシング詐欺と判断できる事例です。
今回のメールでは、三井住友カードのロゴや実在する会社名を使用し、「不審な取引の可能性が検知されました」として利用者に確認を求めています。
しかし、送信元メールアドレスや確認ボタンのリンク先は公式ドメインではありません。
詐欺被害ナビで過去に確認された三井住友カードの偽通知と同様に、カードの不正利用を心配させて外部サイトへ誘導する手口です。
三井住友カードやVpassを名乗るメールが届いても、送信元やリンク先が不審な場合はアクセスせず、公式アプリや公式サイトから確認してください。
今後も件名や送信元を変更した類似メールが送信される可能性があるため、注意が必要です。
詐欺被害ナビについて
詐欺被害ナビ編集部では、フィッシング詐欺メール、不審なSMS、迷惑電話、偽サイトなどの情報を収集・整理し、被害防止に役立つ注意喚起を発信しています。
当サイトは、実際に確認されたメールや公開されている情報をもとに、詐欺の特徴や見分け方、対処法をわかりやすく紹介することを目的としています。
掲載情報は確認時点の内容であり、送信元や誘導先、詐欺の手口は変更される可能性があります。最新情報は各企業や公的機関の公式発表も併せてご確認ください。
同様の不審なメールやSMSを受信された方からの情報提供もお待ちしています。情報提供の際は、氏名、住所、カード番号、パスワードなどの個人情報を含めないようお願いいたします。
最近のコメント