
【2026年11月11日】American Expressを装う不正利用確認メールに注意
2026年11月11日、アメリカン・エキスプレス(American Express)を装い、カードの不正利用が確認されたとして本人確認を求めるフィッシング詐欺メールが確認されました。
メールの件名は「不正使用防止のためカードのご利用内容をご確認ください」です。
今回のメールは、アメリカン・エキスプレスのカードを所有していない人にも届いています。
さらに注目すべき点として、メール認証のSPF・DKIM・DMARCがすべてPASSしていました。
メール認証に成功していても、正規企業からの安全なメールとは限りません。
実際に届いた詐欺メールの画像
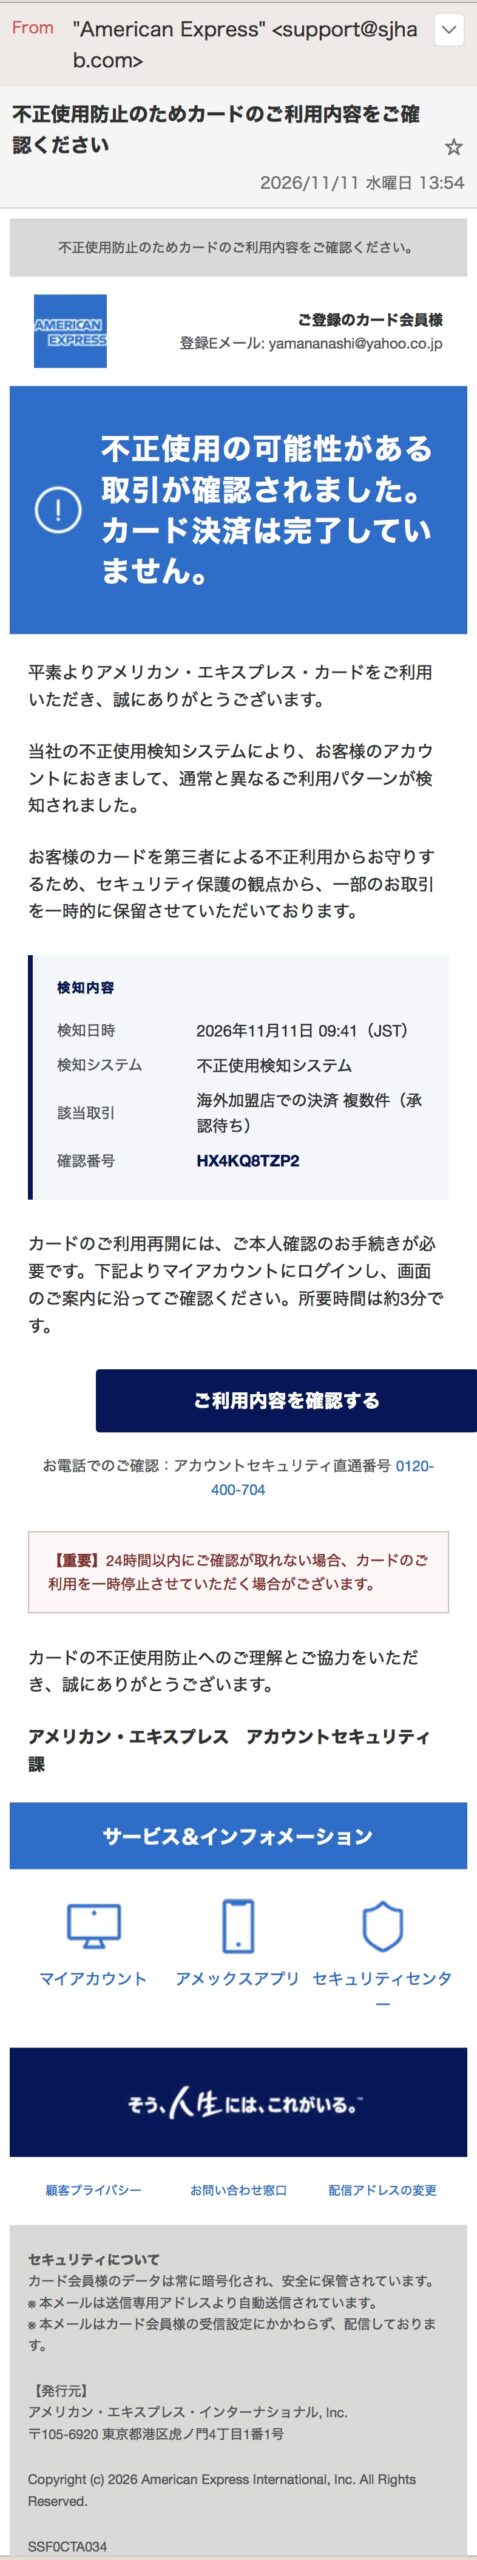
詐欺メールの送信元・件名
| 受信日時 | 2026年11月11日 13:54 |
|---|---|
| 差出人表示 | American Express |
| 送信元メールアドレス | support@sjhab.com |
| 送信元ドメイン | sjhab.com |
| 件名 | 不正使用防止のためカードのご利用内容をご確認ください |
| 誘導方法 | ご利用内容を確認する |
| メールの特徴 | 不正利用の警告、取引保留、24時間以内の確認要求 |
送信元の「sjhab.com」は、American Expressを名乗るメールで使用されていますが、同社の公式ドメインとは異なります。
表示名が「American Express」であっても、送信元が正規の企業である証明にはなりません。
詐欺メール本文の内容
今回確認されたメールには、次のような内容が記載されています。
不正使用の可能性がある取引が確認されました。カード決済は完了していません。
平素よりアメリカン・エキスプレス・カードをご利用いただき、誠にありがとうございます。
当社の不正使用検知システムにより、お客様のアカウントにおきまして、通常と異なるご利用パターンが検知されました。
お客様のカードを第三者による不正利用からお守りするため、セキュリティ保護の観点から、一部のお取引を一時的に保留させていただいております。
カードのご利用再開には、ご本人確認のお手続きが必要です。下記よりマイアカウントにログインし、画面のご案内に沿ってご確認ください。所要時間は約3分です。
【重要】24時間以内にご確認が取れない場合、カードのご利用を一時停止させていただく場合がございます。
メールには「ご利用内容を確認する」というボタンが設置され、利用者に操作を促しています。
なお、上記は主要部分の抜粋です。メール内には正規企業のロゴやサービス案内、問い合わせ先なども掲載されています。
検知内容として記載された情報
| 検知日時 | 2026年11月11日 09:41(JST) |
|---|---|
| 検知システム | 不正使用検知システム |
| 該当取引 | 海外加盟店での決済 複数件(承認待ち) |
| 確認番号 | HX4KQ8TZP2 |
これらはメールの送信者が記載した情報であり、実際にカード決済や不正取引が発生したことを示すものではありません。
具体的な日時や確認番号を表示することで、公式のセキュリティ通知であるかのように見せています。
カードを持っていない人にも届いた詐欺メール
今回の事例で特に重要なのは、American Expressのカードを所有していないにもかかわらず、不正利用の確認メールが届いたことです。
実際のカード契約や利用状況に基づいた通知ではなく、カード利用者を装った受信者に確認操作を促すフィッシング詐欺と考えられます。
カードを持っていない場合はもちろん、カードを所有している場合でも、メール内のリンクからログインすることは避けてください。
SPF・DKIM・DMARCがすべてPASSでも安全ではない
今回のメールでは、以下の認証結果が確認されています。
| 認証項目 | 結果 | 認証ドメイン |
|---|---|---|
| SPF | PASS | sjhab.com |
| DKIM | PASS | sjhab.com |
| DMARC | PASS | sjhab.com |
送信元IPアドレス:20.196.220.255
SPFは送信元IPアドレスがドメインの許可した送信元であるか、DKIMはメールの電子署名が有効か、DMARCは送信ドメインの認証と整合性を確認する仕組みです。
今回の認証対象は「sjhab.com」であり、「americanexpress.com」ではありません。
つまり、sjhab.comについて認証に成功しているだけで、American Expressが正式に送信したことを証明するものではありません。
SPF・DKIM・DMARCがすべてPASSしていても、フィッシング詐欺メールの可能性があります。
今回の詐欺メールの見分け方
- 送信元が公式ドメインではない:support@sjhab.comから送信されている。
- カード未保有者にも届く:実際の契約状況と一致しない通知が送られている。
- 不正利用を強調:海外加盟店での不審な決済を口実に不安をあおる。
- 確認を急がせる:24時間以内に確認しなければカードを停止する可能性があると警告する。
- 確認ボタンへ誘導:メール内のリンクからログインするよう求める。
- 正規企業のデザインを模倣:ロゴ、配色、セキュリティ案内などを使用している。
メールが届いた場合の対処法
- メール内の「ご利用内容を確認する」ボタンを押さない。
- カード番号、暗証番号、パスワード、認証コードなどを入力しない。
- 利用状況を確認する場合は、公式アプリまたは自分で開いた公式サイトを利用する。
- 不審なメールを迷惑メールとして報告し、削除する。
- すでにカード情報などを入力した場合は、カード会社へ速やかに連絡する。
アメリカン・エキスプレス公式サイト:https://www.americanexpress.com/ja-jp/
よくある質問(FAQ)
Q. American Expressのカードを持っていなくても詐欺メールは届きますか?
はい。今回のように、カードを所有していない人にも届くことがあります。カード契約の有無とは関係なく、不特定多数へ送信されている可能性があります。
Q. SPF・DKIM・DMARCがすべてPASSなら安全ですか?
いいえ。これらは送信ドメインの認証に関する仕組みであり、メール本文の安全性や送信者が名乗る企業の正当性を保証するものではありません。
Q. support@sjhab.comはAmerican Expressの公式アドレスですか?
American Expressを名乗っていますが、送信元ドメインはsjhab.comです。今回のメールは正規の利用通知とは判断できず、フィッシング詐欺として警戒が必要です。
Q. メールを開いただけで被害に遭いますか?
一般的には、メールを開いただけで直ちにカード情報が盗まれるわけではありません。ただし、リンク先へのアクセス、添付ファイルの実行、個人情報の入力は避けてください。
Q. すでにリンクを押してしまった場合は?
情報を入力していなければ、ページを閉じてください。カード情報やパスワードを入力した場合は、公式窓口に連絡し、必要な停止・変更手続きを行ってください。
まとめ|メール認証PASSでもフィッシング詐欺に注意
2026年11月11日に確認された今回のメールは、American Expressを装い、カードの不正利用確認を口実にログイン操作を求めるフィッシング詐欺メールです。
カード未保有者にも届いており、さらにSPF・DKIM・DMARCがすべてPASSしている点が特徴です。
メール認証がPASSしていることと、メールが安全であることは別問題です。
不正利用の警告が届いても、メール内のリンクは使用せず、必ず公式サイトや公式アプリから確認してください。
本記事の運営について
本記事は、詐欺被害の防止と注意喚起を目的として、詐欺被害ナビ編集部が作成しています。
掲載内容は確認された受信事例および提供されたメール認証情報に基づいています。メール内の取引情報や確認番号は、実際の取引を証明するものではありません。
同様の不審メールを受信した方や、新たな情報をお持ちの方は、ぜひ情報提供にご協力ください。
詐欺被害ナビ:https://www.fraudnavi.com/
最近のコメント