
【UCカードを装う不審メール】「アットユーネット ログイン通知設定変更のお知らせ」に注意
「UCカード」を名乗り、「アットユーネット ログイン通知設定変更のお知らせ」という件名で、設定変更を受け付けたと伝える不審なメールが確認されました。
今回の受信画像では、表示上の送信元がRamesh@tsujihiro-gumi.jpとなっており、UCカード公式が案内するアットユーネットの送信元アドレスと一致しません。メール画面にも「このメールはなりすましメールの可能性があります」と警告が表示されています。
メール内のリンクは開かず、普段利用している公式アプリ「UC Portal」や、ご自身で開いた公式サイトから設定を確認してください。
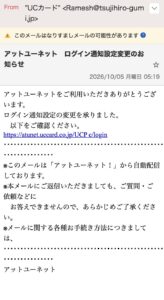
今回確認されたメールの情報
- 差出人の表示名:UCカード
- 表示上の送信元:Ramesh@tsujihiro-gumi.jp
- 件名:アットユーネット ログイン通知設定変更のお知らせ
- 受信画面の日時:2026年10月5日 05:19
- 本文の内容:ログイン通知設定の変更を承ったとして、確認を促す
- 本文に表示されたURL:
https://atunet.uccard.co.jp/UCPc/login
「設定を勝手に変更されたのでは」と感じて確認を急ぐ前に、メールとは別の経路でアカウントの状況を確認しましょう。このメールだけで、実際に設定が変更された、または不正ログインされたと判断することはできません。
過去の記事と今回の事例の違い
詐欺被害ナビでは、UCカードの支払金額通知や、アットユーネットの登録情報変更受付を装う不審メールを取り上げています。今回は「ログイン通知設定の変更」を告げる点と、表示上の送信元が「Ramesh@tsujihiro-gumi.jp」である点に焦点を当て、受信画像と全文を記録します。
同じ件名の過去記事は検索で確認できませんでしたが、検索に出ていない記事が存在する可能性はあります。
メール全文(受信画像の文字起こし)
画面上の警告はメール本文とは分けて掲載しています。以下のURLは文字列として記録し、クリックできるリンクにはしていません。
画面上の警告:このメールはなりすましメールの可能性があります
From: "UCカード" <Ramesh@tsujihiro-gumi.jp>

件名:アットユーネット ログイン通知設定変更のお知らせ

2026/10/05 月曜日 05:19

アットユーネットをご利用いただきありがとうございます。
ログイン通知設定の変更を承りました。
 以下をご確認ください。
https://atunet.uccard.co.jp/UCPc/login
・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・

※このメールは「アットユーネット!」から自動配信しております。
※本メールにご返信いただきましても、ご質問・ご依頼などに
 お答えできませんので、あらかじめご了承ください。
※メールに関する各種お手続き方法につきましては、
・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・

アットユーネット
不審と判断するポイント
送信元が公式案内のアドレスと一致しない
UCカード公式では、アットユーネットの送信元アドレスとして次の4つを案内しています。
atu@mail.uccard.co.jpatubd@mail.uccard.co.jpopmr@mail.saisoncard.co.jpopbd@mail.saisoncard.co.jp
今回の「Ramesh@tsujihiro-gumi.jp」は、この案内と一致しません。差出人の表示名が「UCカード」でも、それだけで正規メールとは判断できません。なお、画像に表示されたアドレスだけでは、実際の送信者や、そのドメインを持つ組織の関与は特定できません。
公式アドレスを偽装したメールもあるため、送信元が一致している場合でも注意が必要です。
公式URLの表示だけでは、リンクの安全性を判断できない
本文に表示された「atunet.uccard.co.jp」は、UCカード公式が案内するアットユーネットのドメインです。このドメイン自体を偽サイトと断定するものではありません。
ただし、メールでは表示される文字列と実際のリンク先を別に設定できます。今回の画像からは、実際のリンク先URLや転送先を確認できません。公式URLが見えているという理由だけで、不審なメールのリンクを開かないでください。
メール画面に、なりすましの可能性を示す警告がある
受信画面には「このメールはなりすましメールの可能性があります」と表示されています。警告だけで詐欺と確定するものではありませんが、送信元の不一致と併せて、慎重に扱うべきメールです。
身に覚えのない設定変更通知を受け取ったら
- メール内のリンクを開かず、返信や添付ファイルの開封を避けてください。
- 公式アプリ「UC Portal」や、以前から利用している公式サイトのブックマークから設定・利用状況を確認してください。
- 実際に身に覚えのない変更や利用が確認された場合は、カード裏面に記載された公式窓口へ連絡してください。
リンク先で情報を入力してしまった場合
ID・パスワードを入力した場合は、公式サイトや公式アプリから速やかに変更してください。同じパスワードを使用している他のサービスも変更しましょう。
カード情報・暗証番号・認証コードなどを入力した場合は、カード裏面の公式窓口へ連絡し、入力した内容を伝えて、利用停止などの対応を相談してください。
リンクを開いただけの場合は、それ以上入力やダウンロードを進めず、画面を閉じてください。リンクを開いたことだけで、情報流出が起きたとは限りません。
参考情報
本記事の運営
詐欺被害ナビ編集部
詐欺・迷惑電話・SMSの情報を分析し、被害防止を目的に運営しています。
© 詐欺被害ナビ
最近のコメント