
【SBI証券を装う詐欺メール】パスキー認証必須化の前倒し通知に注意
2026年11月18日、SBI証券を装い、「パスキー認証必須化の前倒し実施について」と通知する不審なメールが届いた事例を確認しました。
メールでは、不正アクセス被害の発生を理由に、2026年11月20日(金)からパスキー認証を必須化すると説明しています。
さらに、期限までに登録しなければログインや取引ができなくなると警告し、登録状況の確認を促しています。
しかし、メール内に表示されているSBI証券の公式URLと、実際のリンク先が異なっており、フィッシング詐欺が強く疑われる内容です。
⚠️ SBI証券を装った偽メールに注意
今回のメールには、次の不審な点があります。
- 送信元がSBI証券の公式ドメインではない
- 2026年11月20日までの登録を要求している
- 未登録の場合は取引できなくなると警告している
- 公式URLに見せかけて別のサイトへ誘導している
メール内のリンクは開かず、SBI証券の公式サイトや公式アプリから確認してください。
実際に届いたSBI証券を装うメールの画像
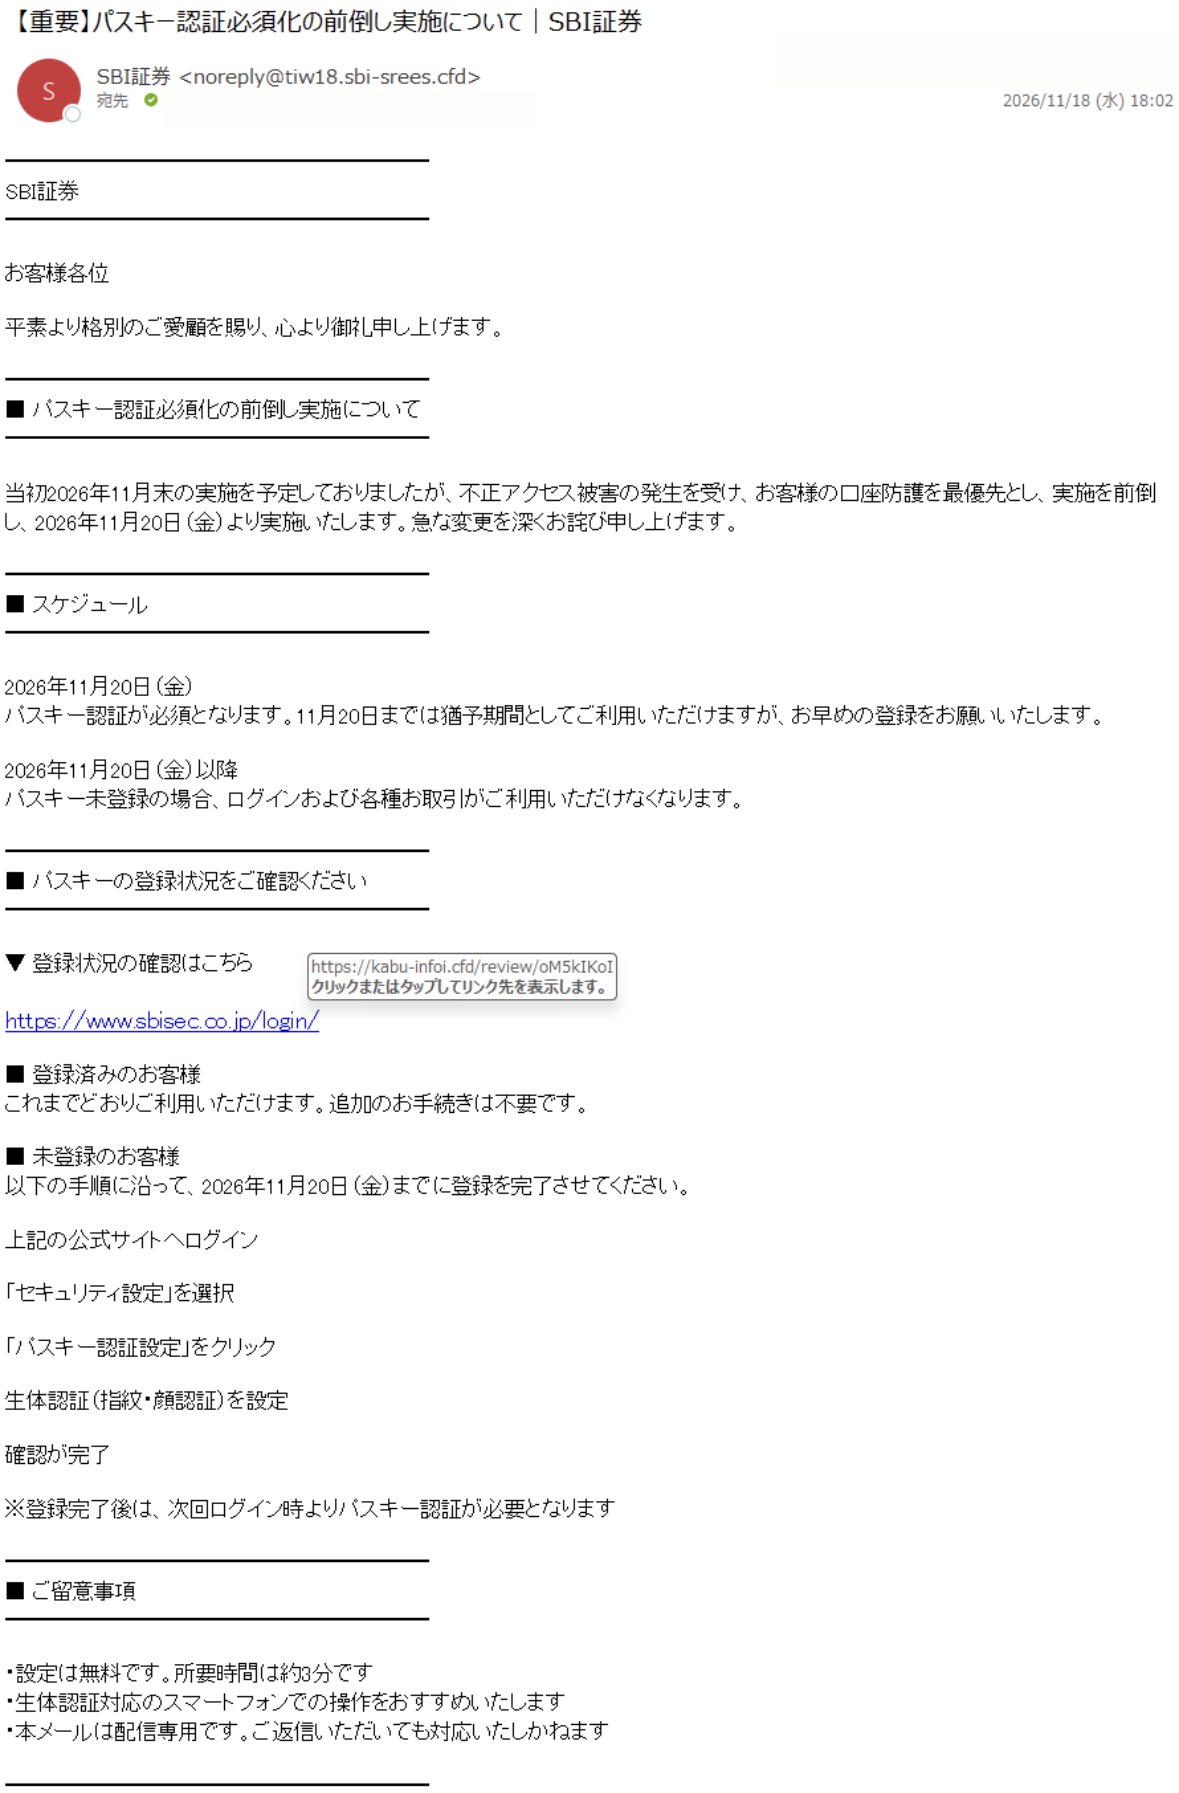
メールの件名・送信元・誘導先URL
| 項目 | 確認内容 |
|---|---|
| 受信日時 | 2026年11月18日 18時02分 |
| 差出人名 | SBI証券 |
| 送信元 | noreply@tiw18.sbi-srees.cfd |
| 件名 | 【重要】パスキー認証必須化の前倒し実施について|SBI証券 |
| 登録期限として記載 | 2026年11月20日(金) |
| 表示URL | https://www.sbisec.co.jp/login/ |
| 実際の誘導先 | kabu-infoi.cfd |
不審メールの本文全文
以下は、2026年11月18日に受信したメールの文字起こしです。
━━━━━━━━━━━━━━━━━━
SBI証券
━━━━━━━━━━━━━━━━━━
お客様各位
平素より格別のご愛顧を賜り、心より御礼申し上げます。
━━━━━━━━━━━━━━━━━━
■ パスキー認証必須化の前倒し実施について
━━━━━━━━━━━━━━━━━━
当初2026年11月末の実施を予定しておりましたが、不正アクセス被害の発生を受け、お客様の口座防護を最優先とし、実施を前倒し、2026年11月20日(金)より実施いたします。急な変更を深くお詫び申し上げます。
━━━━━━━━━━━━━━━━━━
■ スケジュール
━━━━━━━━━━━━━━━━━━
2026年11月20日(金)
パスキー認証が必須となります。11月20日までは猶予期間としてご利用いただけますが、お早めの登録をお願いいたします。
2026年11月20日(金)以降
パスキー未登録の場合、ログインおよび各種お取引がご利用いただけなくなります。
━━━━━━━━━━━━━━━━━━
■ パスキーの登録状況をご確認ください
━━━━━━━━━━━━━━━━━━
▼ 登録状況の確認はこちら
https://www.sbisec.co.jp/login/
■ 登録済みのお客様
これまでどおりご利用いただけます。追加のお手続きは不要です。
■ 未登録のお客様
以下の手順に沿って、2026年11月20日(金)までに登録を完了させてください。
上記の公式サイトへログイン
「セキュリティ設定」を選択
「パスキー認証設定」をクリック
生体認証(指紋・顔認証)を設定
確認が完了
※登録完了後は、次回ログイン時よりパスキー認証が必要となります
━━━━━━━━━━━━━━━━━━
■ ご留意事項
━━━━━━━━━━━━━━━━━━
・設定は無料です。所要時間は約3分です
・生体認証対応のスマートフォンでの操作をおすすめいたします
・本メールは配信専用です。ご返信いただいても対応いたしかねます
━━━━━━━━━━━━━━━━━━
※メール本文は受信画像をもとに掲載しています。本文に表示されたURLは原文どおり記載していますが、クリックできない文字列にしています。
公式URLに見せかけた偽リンクに注意
今回のメールで最も注意したいのは、画面上に表示されているURLと、実際のリンク先が異なることです。
メール本文に表示されたURL
https://www.sbisec.co.jp/login/
画像で確認された実際のリンク先(無効化表記)
hxxps://kabu-infoi[.]cfd/review/oM5iKoI
表示URLはSBI証券の公式サイトに見えますが、実際には別のドメインへ誘導される仕組みになっています。
このような手口は、利用者に正規のサイトだと思わせて偽サイトへアクセスさせるフィッシング詐欺でよく使われます。
リンク先でログインID、パスワード、認証情報などの入力を求められる可能性があります。ただし、今回のリンク先ページの具体的な表示内容までは確認できていません。
なぜフィッシング詐欺が疑われるのか?
1.送信元メールアドレスが不審
今回の送信元は、noreply@tiw18.sbi-srees.cfdです。
SBI証券の公式サイト「sbisec.co.jp」とは異なるドメインが使用されています。
差出人名に「SBI証券」と表示されていても、正規のメールである証拠にはなりません。
2.期限を設けて登録を急がせている
メールでは、2026年11月20日までに登録しなければログインや取引ができなくなると説明しています。
このように、短い期限を設けて利用者を焦らせることは、フィッシングメールで見られる手口の一つです。
3.不正アクセス被害を理由にしている
メールには、不正アクセス被害の発生を受けてパスキー認証の必須化を前倒しすると書かれています。
口座の安全性に関する不安を利用して、登録状況の確認へ誘導する構成になっています。
4.公式サイトとは異なるリンク先へ誘導している
メール本文にはSBI証券の公式URLが表示されていますが、実際のリンク先は「kabu-infoi.cfd」です。
これは今回のメールが不審であることを示す、特に重要な証拠です。
過去にも確認された証券会社を装う類似手口
証券会社を装い、パスキー認証やセキュリティ設定の変更を理由に偽サイトへ誘導する手口は、今回に限ったものではありません。
詐欺被害ナビでも、これまでに次のような類似事例を取り上げています。
| 確認時期 | 偽装された証券会社 | 主な内容 |
|---|---|---|
| 2026年10月 | 三菱UFJ eスマート証券 | パスキー認証必須化の前倒し |
| 2026年10月 | マネックス証券 | パスキー認証の登録要求 |
| 2026年10月~11月 | SMBC日興証券 | パスキー認証必須化の通知 |
| 2026年11月 | 松井証券 | パスキー認証必須化の前倒し |
いずれも、証券口座の安全対策を理由に利用者へ手続きを促すという共通点があります。
ただし、これらのメールが同一の送信者によるものかどうかは確認できていません。
SBI証券を装う不審メールを受信した場合の対処法
- メール内のリンクをクリックしない
- ログインIDやパスワードを入力しない
- 取引パスワードや認証コードを入力しない
- SBI証券の公式サイトや公式アプリから情報を確認する
- 不審なメールは必要に応じて通報し、削除する
ログイン情報を入力してしまった場合
偽サイトでログインIDやパスワードを入力してしまった場合は、速やかにSBI証券の公式窓口へ相談してください。
公式サイトからログインパスワードや取引パスワードの変更を行い、不審なログインや取引がないか確認してください。
同じパスワードを他のサービスでも使用している場合は、そちらも変更することをおすすめします。
不審な取引を確認した場合
身に覚えのない売買注文や出金などを確認した場合は、速やかにSBI証券へ連絡し、必要に応じて警察にも相談してください。
公式情報を確認するには
パスキー認証の導入状況やセキュリティ設定については、SBI証券の公式サイトで確認してください。
メールに記載された期限や手続き内容が本当かどうかは、メール本文だけで判断しないようにしましょう。
よくある質問(FAQ)
Q.SBI証券のパスキー認証が2026年11月20日から必須になるのは本当ですか?
今回の不審メールにはそのように記載されていますが、このメールだけでは正しい情報と判断できません。最新の正式なスケジュールはSBI証券の公式サイトで確認してください。
Q.noreply@tiw18.sbi-srees.cfdはSBI証券の公式メールアドレスですか?
SBI証券の公式サイトとは異なるドメインが使用されています。今回のメールは不審なものとして扱ってください。
Q.kabu-infoi.cfdは安全なサイトですか?
今回のメールでは、SBI証券の公式URLに見せかけたリンクの実際の誘導先として使用されています。安全性は確認できておらず、アクセスはおすすめできません。
Q.SBI証券の口座を持っていなくても届きますか?
はい。フィッシングメールは証券口座の保有状況と無関係に、不特定多数へ送信されることがあります。
Q.メールを開いただけで被害に遭いますか?
一般的には、メールを開いただけで必ず被害が発生するわけではありません。ただし、リンクを開いたり、認証情報を入力したりしないよう注意してください。
まとめ|パスキー認証の登録は公式サイトから確認を
2026年11月18日に確認したメールは、SBI証券を装い、パスキー認証必須化の前倒しを理由に登録を急がせる内容でした。
送信元は「noreply@tiw18.sbi-srees.cfd」で、メール内のリンクはSBI証券の公式URLに見せかけて、別ドメイン「kabu-infoi.cfd」へ誘導していました。
⚠️ 公式URLが表示されていても安心できません。
メール内のリンクを使用せず、SBI証券の公式サイトや公式アプリから直接確認することが重要です。
情報提供のお願い
詐欺被害ナビでは、SBI証券をはじめ、証券会社を装ったフィッシングメールに関する情報を収集しています。
今回と同じ件名のメールを受信した方や、異なる送信元アドレス・誘導先URLを確認した方は、情報提供にご協力ください。
情報提供の際は、氏名、メールアドレス、口座番号、パスワードなどの個人情報を掲載しないようお願いいたします。
詐欺被害ナビの運営情報
運営:詐欺被害ナビ編集部
詐欺被害ナビは、フィッシングメール、詐欺電話、不審なSMS、悪質サイトなどの情報を整理し、被害防止に役立つ注意喚起を行う情報サイトです。
掲載内容は、実際に確認されたメールや公開情報などをもとに構成しています。未確認の事項については断定を避け、確認できた事実と推測を区別して掲載しています。
新たな手口や関連情報をお持ちの方は、個人情報を含めずに情報提供をお願いいたします。
最近のコメント