
【詐欺メール注意】日本郵政「ゆうID」不正ログイン対策を装う偽メール!2段階認証・パスキー設定への誘導に注意
2026年11月2日、日本郵政の「ゆうID」を装い、「【重要】『ゆうID』不正ログイン対策に伴うセキュリティ設定変更のお願い」という件名の不審なメールが確認されました。
メールでは、外部で漏えいしたID・パスワードを利用した不正ログインが判明したと説明し、2段階認証の設定変更、パスワード変更、パスキー設定などを求めています。
しかし、メール内の「設定画面URL」に表示されたリンク先は、日本郵便の公式サイトとは異なるドメインでした。
今回のメールは、日本郵政のセキュリティ対策を装い、偽サイトへ誘導するフィッシング詐欺の疑いが非常に高い内容です。
メール内のリンクからログインしたり、ID・パスワード・認証コードを入力したりしないでください。
実際に届いた不審メールの画像
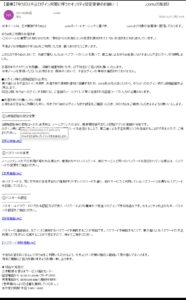
日本郵政「ゆうID」を装った不審メールの実例
不審メールの件名・本文全文
受信日時:2026年11月2日(月)9:54
件名:【重要】「ゆうID」不正ログイン対策に伴うセキュリティ設定変更のお願い(○○.comより配信)
送信元:no-reply@○○.com
※送信元ドメインの一部は画像上で伏せられています。
※本メールは、日本郵政「ゆうID」と○○.comのパートナーシップに基づき、○○.comより対象の会員様へ配信しております。
ゆうIDをご利用のお客さま
(このメールは重要なお知らせのため、「弊社からのお知らせ」の受信を選択されていないお客さまにもお送りしています。)
平素より日本郵政の「ゆうID」をご利用いただき、誠にありがとうございます。
このたび「ゆうID」において、外部で漏えいしたID・パスワードのリストを用いて、第三者によるゆうID会員になりすました不正ログインが判明しました。
お客さまのアカウントを保護し、同様の被害を防ぐため、以下対応にご協力をお願いいたします。
※本メールを受信いただいたお客さまは、現時点において、不正ログインの事実は確認されておりません。
■ログイン時の2段階認証の必須化
第三者による不正ログインを防ぎ、お客さまの情報を適切に保護するため、2026年10月20日(火)から、ゆうIDへのログイン時の2段階認証を必須とします。
同日以降、ゆうIDへログインする際には、ご登録のメールアドレス等に送信される認証コードの入力が必要となります。
■お客さまにお願いしたい対策
お客さまの安全なご利用のために、改めてゆうIDのログイン方式や設定をご確認いただき、次の対応をご検討いただきますようお願いいたします。
①2段階認証の設定変更
——————–
2段階認証時の認証コードの送信先は、メールアドレスのほか、携帯電話番号または認証アプリの登録が可能です。
ログイン時に設定されたメールアドレス以外の送信先へ認証コードを送信することで、第三者による不正利用リスクを低減することができますので、ご検討ください。
【設定画面URL】
②パスワードの変更
——————–
メールアドレスの不正利用が疑われる場合や、推測されやすいパスワード、他のサービスと同一のパスワードを設定されている場合は、パスワードの変更をご検討ください。
【変更画面URL】
※パスワードは、同じ文字列や生年月日など推測されやすいパスワードを避け、他のサービスに利用しているパスワードとは異なるパスワードを設定してください。
③パスキーの設定
——————–
パスキーはパスワードに代わる認証方式であり、パスワードよりも簡単かつ安全にログインできる仕組みです。セキュリティ向上のため、パスキーの設定をご検討ください。
【設定画面URL】
パスキーの登録後は、ログインに使用するパスワードを削除することが可能です。パスワードを削除することで、第三者によるパスワードの不正利用リスクをさらに低減することができますので、併せてご検討ください。
【パスワード削除画面URL】
今後もお客さまに安心してゆうIDをご利用いただけますよう、セキュリティ対策の強化に継続して取り組んでまいります。
何卒ご理解とご協力を賜りますようお願い申し上げます。
◆ 問合せ先窓口
日本郵便お客さまサービス相談センター
固定電話から 0120-23-28-86(フリーダイヤル)
携帯電話から 0570-046-666(通話料有料)
(音声案内により「5」番を選択してください。)
本件受付時間 平日 9:00~18:00
※上記は画像から確認できたメール本文です。リンク部分は安全のためクリックできない表記にしています。
確認された不審なリンク先URL
メール内の「設定画面URL」にカーソルを合わせると、次のURLが表示されています。
https://czebenepe.z12.web.core.windows.net/4rqmmm/
※注意喚起のため文字列のみ掲載しています。アクセスしないでください。
このURLはMicrosoft Azureの静的Webサイトなどで使用される「web.core.windows.net」ドメインを利用しています。
Microsoftのサービスを利用していること自体が不正を意味するわけではありませんが、日本郵便の公式サイトとは異なるドメインであり、今回のメールでは重要な不審点です。
メール本文に正規サービスの名称が書かれていても、リンク先が正規サイトであるとは限りません。
このメールがフィッシング詐欺と疑われる5つの理由
1.日本郵便とは異なるドメインへ誘導している
最も重要なのは、メール内のリンク先です。
表示されたURLは日本郵便の公式ドメインではなく、別のWebサイトへ移動する構造になっています。
ログインIDやパスワードを入力させる偽サイトの可能性があるため、アクセスしないでください。
2.「不正ログインが判明した」と不安をあおる
メールでは、漏えいしたID・パスワードを使った第三者による不正ログインが判明したと説明しています。
一方で、受信者本人については不正ログインが確認されていないとも記載されています。
こうした説明により、受信者にセキュリティ設定の変更を急がせようとしている可能性があります。
3.2段階認証の必須化を理由に設定変更を求める
メールでは「2026年10月20日から2段階認証を必須化」と説明しています。
ただし、この日付や制度変更が実際の公式発表と一致するかどうかは、メールの記載だけでは確認できません。
仮に正しいセキュリティ情報が含まれていても、リンク先まで安全とは限りません。
4.パスワード変更やパスキー設定へ誘導している
本文には、2段階認証、パスワード変更、パスキー設定、パスワード削除という複数の設定変更リンクが設けられています。
これらは本来、アカウントを安全に利用するための機能ですが、偽サイトへ誘導する口実として悪用される場合があります。
5.公式の問い合わせ窓口らしい情報を掲載している
メールの末尾には、日本郵便お客さまサービス相談センターの名称や電話番号が記載されています。
フィッシング詐欺では、実在する企業名や問い合わせ先を転載し、メール全体を本物らしく見せることがあります。
問い合わせ先が正しそうに見えるだけで、メール全体を信用しないでください。
想定される被害
今回のメールに記載されたURLの実際のページ内容は確認できていませんが、フィッシングサイトに誘導された場合、次のような被害が考えられます。
- ゆうIDのログイン情報の盗難
- パスワードの不正取得
- SMSやメールに届く認証コードの詐取
- アカウントへの不正ログイン
- 登録されている個人情報の流出
- 取得された情報を利用した別の詐欺への悪用
不審メールが届いた場合の対処法
- メール内のリンクをクリックしない
- ID・パスワードを入力しない
- 認証コードを第三者に教えない
- メールに返信しない
- 設定変更は公式サイトや正規アプリから行う
- 不審なメールは迷惑メールとして報告する
ゆうIDの設定を確認する場合は、メールのリンクではなく、日本郵便の公式サイトを自分で開いてください。
すでにリンクを開いてしまった場合
リンクを開いただけの場合
リンクを開いただけで必ず被害が発生するわけではありません。
何も入力せず、ファイルをダウンロードしていなければ、ページを閉じてください。
ID・パスワードを入力した場合
速やかに正規のゆうIDサイトからパスワードを変更してください。
同じパスワードを他のサービスでも使用している場合は、それらも変更してください。
認証コードを入力した場合
第三者がアカウントへログインできる可能性があります。
公式窓口へ相談し、ログイン履歴や登録情報に不審な変更がないか確認してください。
よくある質問(FAQ)
Q.今回のメールは本物ですか?
A.日本郵便の公式サイトとは異なるURLへの誘導が確認されており、フィッシング詐欺の疑いが非常に高いメールです。
Q.2026年10月20日から2段階認証が必須になったのですか?
A.メールにはそのように記載されていますが、実際の適用日や仕様については日本郵便の公式案内で確認する必要があります。
Q.送信元に「no-reply」と書かれていれば安全ですか?
A.いいえ。「no-reply」という送信元名は誰でも使用できるため、安全性を保証するものではありません。
Q.パスキーの設定は危険ですか?
A.パスキー自体は安全性を高めるための認証技術です。ただし、不審メールのリンクから設定しようとすることは危険です。
Q.メールに記載された電話番号が本物なら安全ですか?
A.いいえ。詐欺メールにも正規の企業情報や電話番号が転載される場合があります。公式サイトに掲載された問い合わせ先を別途確認してください。
日本郵便の公式情報を確認
不審なメールを受信した場合は、次の公式サイトから最新の情報をご確認ください。
まとめ|ゆうIDのセキュリティ設定を装う偽メールに注意
今回確認されたメールは、日本郵政の「ゆうID」を名乗り、不正ログイン対策として2段階認証やパスワード変更などを求める内容でした。
しかし、メール内のリンク先は日本郵便の公式ドメインではありません。
「不正ログイン」「セキュリティ強化」「2段階認証の必須化」といった言葉が書かれていても、メール内のリンクを安易に信用しないことが重要です。
設定変更が必要な場合は、必ず日本郵便の公式サイトから手続きを行ってください。
本記事の運営について
本記事は、詐欺メール・迷惑電話・フィッシング詐欺などの被害防止を目的として、「詐欺被害ナビ」編集部が作成しています。
掲載したメール画像および本文は、実際に確認された不審メールをもとにしています。
メールの送信元やリンク先の安全性については、確認できた情報に基づいて解説しています。
詐欺被害ナビ:https://www.fraudnavi.com/
広告・著作権について
当サイトでは、運営維持のため広告を掲載する場合があります。
記事本文および編集部が作成した解説文章の無断転載はご遠慮ください。
不審メールの画像や本文は、注意喚起および被害防止を目的として掲載しています。
最近のコメント