
【詐欺メール】三井住友カード「ワンタイムパスワード未設定の方へのご案内」に注意|j2pwk.comへの誘導
2026年11月8日、三井住友カード(SMBC)を名乗り、「【重要】ワンタイムパスワード未設定の方へのご案内」という件名の不審なメールが確認されました。
メールには「認証方式の変更に伴い、ワンタイムパスワードのご設定が必要となりました」と記載され、三井住友カードアプリのダウンロードを求めています。
さらに「未設定のままでは、一部サービスがご利用いただけなくなる場合がございます」と説明し、受信者に早急な対応を促しています。
今回のメールは、三井住友カードを装ったフィッシング詐欺と判断できる強い特徴があります。送信元と誘導先が公式ドメインではなく、不審な添付ファイルも確認されています。メール内のリンクや添付ファイルは開かないでください。
実際に届いた三井住友カードを装う詐欺メールの画像
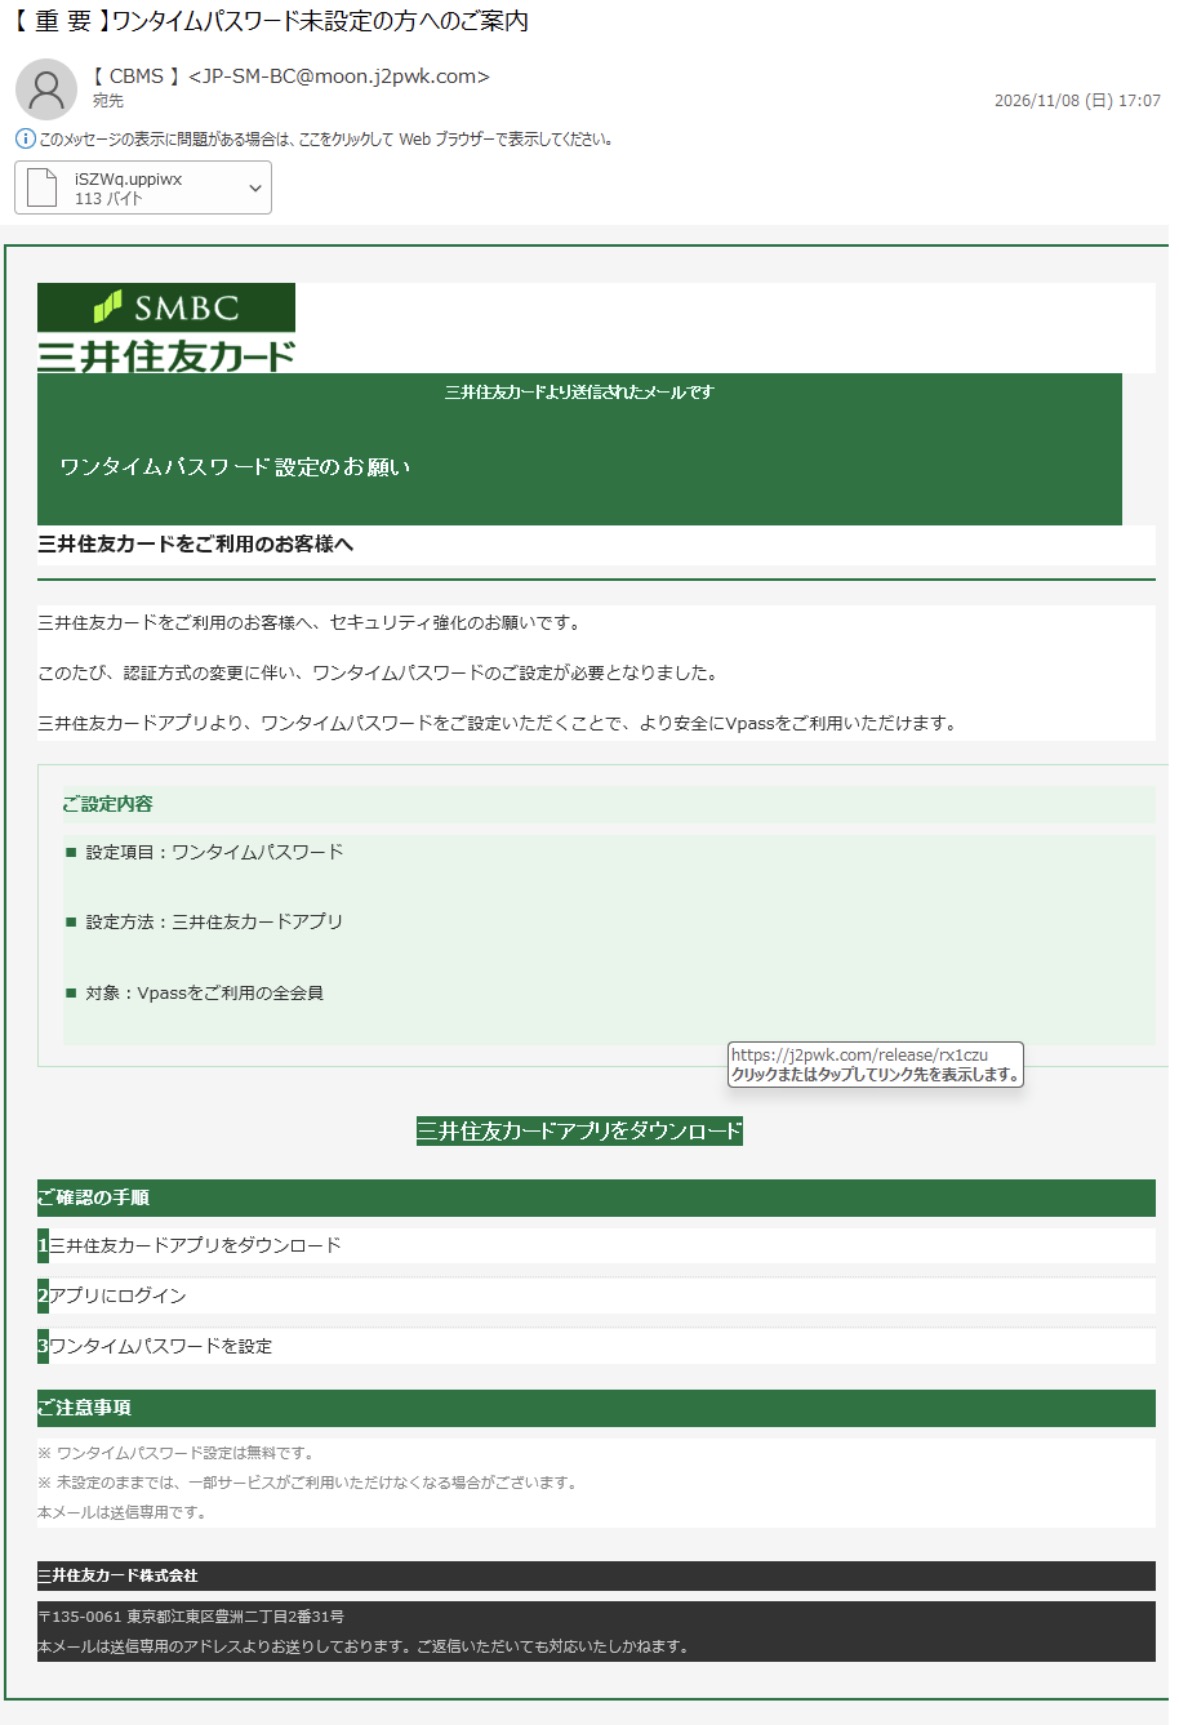
上記は、2026年11月8日に確認されたメールのスクリーンショットです。
三井住友カードのロゴや緑色を基調としたデザインが使われており、公式のセキュリティ案内のように見せかけています。
しかし、表示されている企業名やロゴだけでは、正規のメールとは判断できません。
不審メールの送信元・件名・誘導先
| 確認項目 | 内容 |
|---|---|
| 受信日時 | 2026年11月8日(日)17:07 |
| 件名 | 【重要】ワンタイムパスワード未設定の方へのご案内 |
| 差出人名 | 【CBMS】 |
| 送信元 | JP-SM-BC@moon.j2pwk.com |
| 誘導先ドメイン | j2pwk.com |
| 誘導先URL | https://j2pwk.com/release/rx1czu |
| 添付ファイル | iSZWg.upjwx(113バイト) |
| 名乗る企業 | 三井住友カード株式会社 |
今回のメールでは、三井住友カードの公式ドメインとは異なる「j2pwk.com」が使用されています。
また、本文中の「三井住友カードアプリをダウンロード」というリンクも同じドメインへ誘導しています。
このURLは三井住友カードの正規のアプリ配布先として確認できないため、アクセスしないでください。
実際の詐欺メール本文全文
以下は、受信したメール画像から確認できた本文です。
SMBC 三井住友カード
三井住友カードより送信されたメールです
ワンタイムパスワード設定のお願い
三井住友カードをご利用のお客様へ
三井住友カードをご利用のお客様へ、セキュリティ強化のお願いです。
このたび、認証方式の変更に伴い、ワンタイムパスワードのご設定が必要となりました。
三井住友カードアプリより、ワンタイムパスワードをご設定いただくことで、より安全にVpassをご利用いただけます。
ご設定内容
■ 設定項目:ワンタイムパスワード
■ 設定方法:三井住友カードアプリ
■ 対象:Vpassをご利用の全会員
三井住友カードアプリをダウンロード
ご確認の手順
1.三井住友カードアプリをダウンロード
2.アプリにログイン
3.ワンタイムパスワードを設定
ご注意事項
※ ワンタイムパスワード設定は無料です。
※ 未設定のままでは、一部サービスがご利用いただけなくなる場合がございます。
本メールは送信専用です。
三井住友カード株式会社
〒135-0061 東京都江東区豊洲二丁目2番31号
本メールは送信専用のアドレスよりお送りしております。ご返信いただいても対応いたしかねます。
※上記は不審メールに記載された文章を紹介したものであり、三井住友カードからの正式な案内ではありません。
今回のメールがフィッシング詐欺と判断される理由
1.送信元が公式ドメインではない
今回の送信元アドレスは次のとおりです。
JP-SM-BC@moon.j2pwk.com
メールアドレスには「JP-SM-BC」という三井住友カードを連想させる文字列が使われています。
しかし、ドメインは「moon.j2pwk.com」であり、三井住友カードの公式ドメインではありません。
また、差出人名は「【CBMS】」となっており、企業名を正しく表示していない点も不審です。
2.ワンタイムパスワードの設定を口実にしている
メールでは、認証方式の変更に伴い、ワンタイムパスワードの設定が必要になったと説明しています。
しかし、三井住友カードの公式案内によれば、ネットショッピングの本人認証では、必要に応じて登録済みメールアドレスなどへ認証コードが送信されます。
今回のように、公式とは異なるドメインからアプリのダウンロードを求める案内には注意が必要です。
3.偽アプリのダウンロードへ誘導する可能性
メールには、次のリンクが設定されています。
https://j2pwk.com/release/rx1czu
このURLは三井住友カードの公式サイトとは異なるドメインです。
実際の配布内容は確認できていませんが、偽アプリや不正なファイルのダウンロードへ誘導する目的である可能性があります。
また、リンク先でVpassのID・パスワードやカード情報を入力させるフィッシングサイトにつながる危険性も考えられます。
アプリは必ず公式サイトから案内されるApp StoreやGoogle Playなどの正規ストアで確認してください。
4.サービスが利用できなくなると不安をあおっている
メールには次の文章があります。
※ 未設定のままでは、一部サービスがご利用いただけなくなる場合がございます。
このように、サービスの利用制限を示唆することで、受信者に早急な対応を促しています。
フィッシング詐欺では、アカウント停止や利用制限を口実に、偽サイトへ誘導する手口が確認されています。
5.不審な添付ファイルが付いている
今回のメールには、次の添付ファイルも確認されています。
iSZWg.upjwx(113バイト)
通常のPDFや画像とは異なる拡張子が使われています。
ファイルの内容は解析していないため、マルウェアと断定することはできません。
ただし、送信元が不審で用途も不明なため、開かないことをおすすめします。
三井住友カード公式もフィッシング詐欺に注意喚起
三井住友カードは、同社を装う不審なメールやSMSについて公式サイトで注意喚起しています。
また、ワンタイムパスワードや認証コードを盗み取るフィッシング詐欺についても警告しています。
身に覚えのない取引に関する認証コードを入力しないことが重要です。
公式情報:
2026年11月8日に確認された類似メールとの比較
2026年11月8日には、三井住友カードを装い「カード不正利用の検知について」と通知する別の不審メールも確認されています。
そのメールでは、海外ECサイトで通常と異なる利用が検知されたとして、三井住友カードアプリのダウンロードを求めていました。
今回のワンタイムパスワード設定メールとは、次の共通点があります。
| 比較項目 | 不正利用検知メール | 今回のメール |
|---|---|---|
| 件名の主な内容 | ご利用内容の確認 | ワンタイムパスワード未設定 |
| 送信元ドメイン | code.dwzxcz.net | moon.j2pwk.com |
| 誘導先ドメイン | dwzxcz.net | j2pwk.com |
| 誘導内容 | アプリのダウンロード | アプリのダウンロード |
| 不審な添付ファイル | あり | あり |
| メールのデザイン | SMBCの緑色のデザイン | ほぼ同一 |
両者は企業ロゴ、本文の構成、アプリのダウンロードボタン、確認手順、注意事項などが非常によく似ています。
同一のテンプレートを流用した可能性がありますが、送信者が同一であるかどうかは確認できていません。
不審メールを受信した場合の対処法
- メール内のリンクやボタンを押さない。
- 添付ファイルを開かない。
- メールからアプリをインストールしない。
- VpassのID・パスワードを入力しない。
- ワンタイムパスワードや認証コードを第三者に教えない。
- 公式のVpassアプリや三井住友カード公式サイトから必要な設定を確認する。
- 不審なメールは迷惑メールとして報告し、削除する。
すでにリンクを開いた・情報を入力した場合
リンクを開いただけの場合
個人情報を入力していなければ、直ちに被害が発生するとは限りません。ただし、不審なページは閉じ、ファイルがダウンロードされていないか確認してください。
VpassのID・パスワードを入力した場合
速やかに三井住友カードの公式サイトからID・パスワードを変更し、不審なログインや利用履歴がないか確認してください。
カード番号や認証コードを入力した場合
カードが不正利用される可能性があるため、三井住友カードの公式窓口に連絡し、カードの利用停止や再発行について相談してください。
不審なアプリをインストールした場合
アプリの使用を中止し、安全な別の端末から公式窓口へ相談してください。必要に応じて端末のセキュリティ確認も行ってください。
よくある質問(FAQ)
Q.三井住友カードからワンタイムパスワード設定の案内が届いたら詐欺ですか?
A.正規のセキュリティ案内が届く場合もあります。ただし、今回のように公式ではないドメインからアプリのダウンロードを促すメールは、フィッシング詐欺が強く疑われます。
Q.「j2pwk.com」は三井住友カードの公式サイトですか?
A.三井住友カードの公式サイトとして確認できるドメインではありません。今回のメールでは、不審な誘導先として使用されています。
Q.ワンタイムパスワードを設定しないとVpassが利用できなくなりますか?
A.今回のメールに記載された利用制限が実際に適用されるという根拠は確認できません。必要な設定は、Vpassの公式アプリや公式サイトから確認してください。
Q.添付ファイル「iSZWg.upjwx」はウイルスですか?
A.ファイルの内容を解析していないため、ウイルスと断定することはできません。ただし、不審なメールに添付されている用途不明のファイルであるため、開かないでください。
Q.メールを開いただけでも危険ですか?
A.通常、メールを表示しただけで直ちに被害が発生するとは限りません。ただし、リンクへのアクセスや添付ファイルの実行、情報の入力は避けてください。
まとめ|三井住友カードのワンタイムパスワード設定を装う詐欺メールに注意
今回確認されたメールは、三井住友カードを装い、認証方式の変更を理由にワンタイムパスワードの設定を求める内容でした。
特に注意すべき情報は以下のとおりです。
- 件名:【重要】ワンタイムパスワード未設定の方へのご案内
- 送信元:JP-SM-BC@moon.j2pwk.com
- 誘導先:j2pwk.com
- 添付ファイル:iSZWg.upjwx
- 誘導内容:三井住友カードアプリのダウンロード
今回のメールは、フィッシング詐欺が強く疑われます。メール内のリンクや添付ファイルを開かず、必ず三井住友カードの公式サイトやVpassアプリから確認してください。
※本記事は提供されたメール画像と公開情報をもとに作成しています。未確認の情報を含む場合があります。内容に誤りがある場合は、当サイトまでお知らせください。
最近のコメント