
【注意】Apple「別の場所からのサインイン」メール|aowwo.comへの偽装リンクに警戒
Appleを名乗る「お客様のアカウントに別の場所からのサインインがありました」というメールに注意してください。今回の画像では、送信元がnoreply@sbservice.imankristiani.comとなっており、本文に表示されたAppleのURLと、リンク先として表示されたaowwo.comが一致していません。Apple Accountの情報を狙うフィッシングメールと強く疑われます。
メールが届いたことだけで、不正ログインやサービスの利用制限が実際に起きたとは判断できません。本文のリンクを使わず、端末の「設定」や自分で開いたApple公式サイトから確認してください。
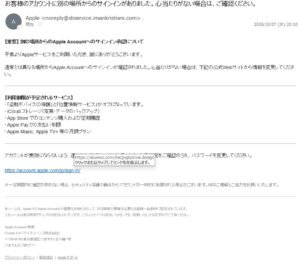
Appleを装うメールの画像。リンク先表示にAppleとは異なるドメインが見えます。
今回のメールで確認できる特徴
| 件名 | お客様のアカウントに別の場所からのサインインがありました。心当たりがない場合は、ご確認ください。 |
|---|---|
| 送信者表示 | Apple |
| 送信元アドレス | noreply@sbservice.imankristiani.com |
| 画像内の日時 | 2026年10月7日(水)20:10 |
| 本文の表示URL | https://account.apple.com/jp/sign-in/ |
| 画像で表示されたリンク先 | https://aowwo.com/EaQvg6pGva.design |
| 誘導内容 | サインインの確認、パスワード変更。iCloud・App Store・Apple Payなどの利用制限を示唆。 |
当サイトでは、Appleを装った「セキュリティ確認のお願い」の類似事例も掲載しています。本記事では、今回の送信元アドレス、複数サービスの利用制限を並べる文面、表示URLとリンク先の不一致に焦点を当てます。公開検索で今回と同一のメールを扱った記事は確認できませんでしたが、未掲載・未索引の記事まで含めた完全な重複確認はできていません。
メール全文(画像で確認できる内容)
以下は原文の記録です。画像のリンク先表示に隠れた箇所は推測せず、判読できない旨を記しています。URLは誤ってアクセスしないよう、リンクにせず掲載しています。
件名:お客様のアカウントに別の場所からのサインインがありました。心当たりがない場合は、ご確認ください。
送信者:Apple <noreply@sbservice.imankristiani.com>
日時:2026/10/07(水)20:10【重要】別の場所からのApple Accountへのサインイン承認について
平素よりAppleサービスをご利用いただき、誠にありがとうございます。
通常とは異なる場所からApple Accountへのサインインが確認されました。心当たりがない場合は、下記の公式Webサイトから情報を変更してください。
【利用制限が予定されるサービス】
・「盗難デバイスの保護」と「位置情報サービス」がオフになっています。
・iCloud ストレージ(写真・データのバックアップ)
・App Store でのコンテンツ購入および定期購読
・Apple Pay での支払い制限
・Apple Music、Apple TV+ 等の月額プランアカウントが無効にならないよう、[リンク先表示に隠れているため、一部判読できません]をご確認のうえ、パスワードを変更してください。
https://account.apple.com/jp/sign-in/※一定期間内に確認が取れない場合、セキュリティ保護の観点からアカウントが一時的に制限される場合がございます。何卒ご理解とご協力をお願いいたします。
本メールは、Apple ID(Apple Account)の重要なお知らせとして、決済情報の更新が必要なお客様へ自動的に配信されています。
このメールは送信専用アドレスから配信されています。このメッセージに返信いただいても、回答いたしかねますのでご了承ください。Apple Account 管理:
iTunes K.K.(アイチューンズ株式会社)
〒106-6140 東京都港区六本木6丁目10番1号
六本木ヒルズ森タワープライバシーポリシー | 販売規約 | Appleサポート
画像内のリンク先表示:
https://aowwo.com/EaQvg6pGva.design
「クリックまたはタップしてリンク先を表示します。」
AppleのURLが書かれていても安心できない理由
メールに見えている文字と、クリックした際のリンク先は別々に設定できます。今回の画像では、本文にaccount.apple.comと書かれていても、リンク先表示はaowwo.comです。これはAppleの公式ドメインではありません。末尾の「.design」は、このURLではパスの一部です。
また、送信者名が「Apple」でも、画像に表示された送信元ドメインはsbservice.imankristiani.comです。送信者名、会社名、住所、プライバシーポリシーなどの記載だけでは本物と判断できません。
本記事は提供画像をもとにした注意喚起です。誘導先にはアクセスしておらず、サイトの画面や入力項目、最終的な転送先は確認していません。
届いた場合・情報を入力した場合の対処法
- 受信しただけの場合:返信やリンクのクリックを避け、必要な確認は端末の「設定」や自分で開いたApple公式サイトで行ってください。
- リンクを開いた場合:情報を入力せず閉じてください。開いたことだけで情報流出が確定するわけではありません。
- パスワードや認証コードを入力した場合:速やかに公式の手順でApple Accountのパスワードを変更し、2ファクタ認証と登録端末を確認してください。同じパスワードを使う他のサービスも変更してください。
- カード情報を入力した場合:カード会社の公式窓口へ連絡し、利用停止や不審な利用の確認について相談してください。
Appleは、不審なメール内のリンクを開かないことや、偽サイトに情報を入力した可能性がある場合のパスワード変更・2ファクタ認証の確認を案内しています。Appleを装う不審メールの報告先はreportphishing@apple.comです。
参考:Apple公式:フィッシングメッセージやその他の詐欺を認識し、対処する
よくある質問
このメールが届いたら、実際に不正ログインされていますか?
メールだけでは判断できません。本文のリンクを使わず、Apple公式の設定画面やアカウントページから登録端末などを確認してください。
「Apple PayやiCloudが制限される」と書かれていたら、すぐ操作すべきですか?
メールの指示だけで操作しないでください。今回の制限の記載はメール側の主張であり、実際の利用状況を確認したものではありません。
同じ件名で送信元やURLが違うメールもありますか?
類似の文面でも、送信元や誘導先が異なる場合があります。件名の一致だけでは判断せず、公式の方法で確認してください。
本記事の運営
詐欺被害ナビ編集部
詐欺・迷惑電話・SMSの情報を分析し、被害防止を目的に運営しています。
© 詐欺被害ナビ
最近のコメント