【JCB詐欺メール】「カード制限解除の最終手続きについて」に注意|不審な本人確認リンクと添付ファイルを確認
2026年11月5日、JCBカードを装い、「【JCBカード重要通知】カード制限解除の最終手続きについて」という件名の不審なメールが確認されました。
メールでは、カードの利用状況に問題が検知されたとして、一時的に利用制限を実施したと説明しています。
さらに、利用制限を解除するために「ご本人様確認を行う」というボタンから外部サイトへアクセスするよう求めています。
しかし、送信元メールアドレスはnoreply@mail23.sqttw.comであり、JCBが公式に案内している主な送信元ドメインとは異なります。
また、リンク先にはwww.gusl.shopという不審なドメインが設定され、用途不明の添付ファイルも確認されています。
⚠️ JCBカードを装ったフィッシング詐欺の疑いが非常に強いため、メール内のリンクを開いたり、添付ファイルを実行したりしないでください。
実際に確認された不審なメール画像
以下は、2026年11月5日に受信されたJCBカードを装う不審なメールのスクリーンショットです。
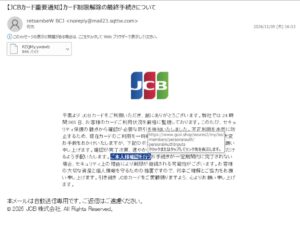
JCBカードを装った不審な本人確認メール
不審メールの基本情報
- 受信日時:2026年11月5日(木)16:13
- 件名:【JCBカード重要通知】カード制限解除の最終手続きについて
- 表示上の送信者:retsambew BCJ
- 送信元アドレス:noreply@mail23.sqttw.com
- 送信元ドメイン:mail23.sqttw.com
- 誘導先ドメイン:www.gusl.shop
- 添付ファイル:PZQMy.ywawb
- 添付ファイルサイズ:846バイト
- 要求内容:カード利用制限解除のための本人確認
- 危険性:フィッシング詐欺の疑い
実際の不審メール全文(文字起こし)
以下は、確認されたメール本文の文字起こしです。
件名:【JCBカード重要通知】カード制限解除の最終手続きについて
送信者:retsambew BCJ
noreply@mail23.sqttw.comJCB
平素より JCB カードをご利用いただき、誠にありがとうございます。
弊社では24時間365日、お客様のカードご利用状況を厳格に監視しております。
このたび、セキュリティ保護の観点から確認が必要な取引を検知いたしました。
不正利用を未然に防止するため、現在カードのご利用を一時的に制限いたしました。
お手数をおかけいたしますが、下記のボタンより本人様確認のお手続きをお願いいたします。
確認が完了次第、速やかにカードのご利用制限を解除できるよう手配いたします。
【ご本人様確認を行う】
お手続きが一定期間内に完了されない場合、セキュリティ上の理由により制限が継続される可能性がございます。
お客様の大切な資産と個人情報を守るための措置ですので、何卒ご理解とご協力をお願い申し上げます。
引き続き JCB カードをご愛顧賜りますよう、心よりお願い申し上げます。
本メールは自動送信専用です。ご返信はご遠慮ください。
© 2026 JCB 株式会社. All Rights Reserved.
※上記は受信したメールの文字起こしです。JCBの名称やロゴが使用されていますが、JCBが実際に送信したことを示すものではありません。
メールに設定されていた不審なURL
「ご本人様確認を行う」ボタンのリンク先として、以下のURLが確認されました。
確認されたURL(安全のため無効化)
hxxps://www[.]gusl[.]shop/serues2/my/iss/members/personalAuth/personalAuthInputs
リンク先のドメイン「gusl.shop」は、JCBが公式に案内している主なサービスのドメインとは異なります。
URLには「members」「personalAuth」など、会員認証を連想させる文字列が含まれています。
実際のリンク先ページの内容は確認できていませんが、カード情報やMyJCBのログイン情報を入力させるフィッシングサイトの可能性があります。
⚠️ 上記URLにはアクセスしないでください。
不審な添付ファイル「PZQMy.ywawb」に注意
今回のメールには、次の添付ファイルも確認されています。
- ファイル名:PZQMy.ywawb
- ファイルサイズ:846バイト
- 拡張子:.ywawb
- ファイル内容:未確認
「.ywawb」は一般的な文書ファイルや画像ファイルの拡張子とは異なり、用途が不明です。
添付ファイルの実体を解析していないため、マルウェアであると断定することはできません。
しかし、不審な送信元から届いた用途不明のファイルは、開いたり実行したりしないことが重要です。
今回のメールがフィッシング詐欺と疑われる5つの理由
1. 送信元メールアドレスがJCB公式と異なる
今回のメールの送信元は以下です。
noreply@mail23.sqttw.com
JCB公式サイトでは、主な送信元ドメインとして次のようなものを案内しています。
- jcb.co.jp
- qa.jcb.co.jp
- info.jcb.co.jp
- cj.jcb.co.jp
- id.jcb.jp
今回の「sqttw.com」は、これらの公式案内と一致しません。
なお、送信元アドレス自体が偽装される場合もあるため、アドレスだけで安全性を判断することはできません。
2. カードの利用制限を口実に不安をあおっている
メールには「カードのご利用を一時的に制限いたしました」と記載されています。
突然カードが利用できなくなったと思わせることで、受信者に急いで本人確認を行わせようとしている可能性があります。
3. 不審な外部サイトへ誘導している
本人確認ボタンのリンク先は「www.gusl.shop」であり、JCBの公式ドメインとは異なります。
フィッシング詐欺では、本物のログイン画面に似せた偽サイトでカード番号やパスワードを盗み取る手口があります。
4. 不自然な送信者名が使われている
送信者の表示名は「retsambew BCJ」となっています。
JCBを名乗る重要通知としては不自然な表示であり、注意が必要です。
5. 用途不明の添付ファイルが付いている
「PZQMy.ywawb」というファイルが添付されています。
不審なリンクに加え、用途不明の添付ファイルが存在することも警戒すべき点です。
JCB公式もフィッシングメールに注意喚起
JCBは公式サイトで、JCBを装った不審なメールやSMSについて注意を呼びかけています。
特に、カードの不正利用検知や利用制限を装い、偽サイトへ誘導する手口が確認されています。
JCBは、メール内のリンクから安易に個人情報を入力せず、公式アプリやブックマークした公式サイトから確認するよう案内しています。
不審なJCBメールを受信した場合の対処法
- メール内のリンクを開かない:本人確認ボタンをクリックしないでください。
- 添付ファイルを開かない:用途不明のファイルを実行しないでください。
- カード情報を入力しない:カード番号、有効期限、セキュリティコード、暗証番号などを入力しないでください。
- 公式サイトから確認する:MyJCB公式アプリや、普段使用しているブックマークから利用状況を確認してください。
- 不審メールを削除する:必要な証拠を保存したうえで削除してください。
カード情報を入力してしまった場合
不審なサイトにカード情報やMyJCBのログイン情報を入力してしまった場合は、速やかに対応してください。
- JCBの公式窓口へ連絡し、カードの利用停止や再発行を相談する
- MyJCBのID・パスワードを公式サイトから変更する
- 同じパスワードを使用している他のサービスも変更する
- 利用明細に不審な請求がないか確認する
- 不正利用が疑われる場合は警察や消費生活センターへ相談する
不審な添付ファイルを実行した場合は、端末のネットワーク接続を切断し、信頼できるセキュリティ対策ソフトなどで安全確認を行ってください。
よくある質問(FAQ)
Q1. 「カード制限解除の最終手続きについて」は詐欺メールですか?
今回確認されたメールは、送信元やリンク先がJCB公式の案内と異なり、不審な添付ファイルもあるため、フィッシング詐欺の疑いが非常に強い内容です。
Q2. JCBがカードの利用を制限することはありますか?
はい。JCBは不正利用防止のため、カードの利用状況を確認したり、一時的に利用を制限したりする場合があります。ただし、今回のメールが正規の通知であることを意味するものではありません。
Q3. JCBのロゴが表示されていれば本物ですか?
いいえ。企業のロゴや名称は第三者でも無断使用できるため、ロゴだけで本物とは判断できません。
Q4. 添付ファイル「PZQMy.ywawb」はウイルスですか?
ファイルの内容を確認していないため、ウイルスやマルウェアと断定することはできません。ただし、用途不明のファイルであるため、開かないことをおすすめします。
Q5. メールを開いただけで被害に遭いますか?
メールを開いただけで必ず被害が発生するわけではありません。ただし、リンク先で個人情報を入力したり、不審な添付ファイルを実行したりしないよう注意してください。
Q6. JCBカードを持っていない場合も届きますか?
はい。フィッシングメールは、カードの保有状況に関係なく、不特定多数に送信される場合があります。
詐欺被害ナビ編集部からの注意喚起
今回確認された「【JCBカード重要通知】カード制限解除の最終手続きについて」は、JCBカードの利用制限を口実に、本人確認を求める不審なメールです。
送信元「mail23.sqttw.com」、誘導先「www.gusl.shop」、添付ファイル「PZQMy.ywawb」が確認されています。
⚠️ JCBカードを名乗るメールであっても、送信元やリンク先が不審な場合は操作せず、MyJCB公式アプリや公式サイトから確認してください。
※当サイトは詐欺被害防止を目的とした情報提供サイトです。掲載情報は特定の企業・団体・個人を詐欺と断定するものではありません。
出典・参考情報
- 詐欺被害ナビに提供された不審メールのスクリーンショット(2026年11月5日受信)
- JCB公式|不審なメールがきた
- JCB公式|フィッシング詐欺にご注意ください
- JCB公式FAQ|JCBを名乗る怪しいメール・SMSが届きました
記事作成日:2026年11月6日
記事制作:詐欺被害ナビ編集部
広告・免責事項
当サイトでは、詐欺被害防止を目的とした情報を掲載しています。一部の記事には広告・アフィリエイトリンクが含まれる場合があります。
掲載内容に誤りや修正が必要な箇所がございましたら、当サイトのお問い合わせ窓口までご連絡ください。
最近のコメント