
【詐欺メール注意】イープラス「会員資格の自動解除(強制退会)」を装う不審メール|本文はヤマト運輸・決済情報再入力へ誘導
2026年11月5日、イープラス(e+)を装い、「【重要】イープラス会員資格の自動解除(強制退会)に関するご確認のお願い」という件名の不審なメールが確認されました。
ところが、メール本文ではイープラスとは関係のない「ヤマト運輸」を名乗り、荷物の破損やラベルの汚損を理由に、配送状況の確認と決済情報の再入力を求めています。
件名と本文で名乗る企業が異なり、不審なJavaScriptファイルへのURLが記載されていることから、フィッシング詐欺や不正なプログラムへの誘導が強く疑われます。
メール内のURLにはアクセスせず、個人情報やクレジットカード情報を入力しないでください。
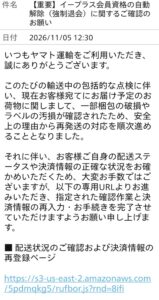
実際に届いた不審メールの画像
Screenshot
上記は2026年11月5日に確認されたメールのスクリーンショットです。
不審メールの基本情報
| 確認日 | 2026年11月5日 |
|---|---|
| メール日時 | 2026/11/05 12:30 |
| 件名 | 【重要】イープラス会員資格の自動解除(強制退会)に関するご確認のお願い |
| 本文で名乗る企業 | ヤマト運輸 |
| 誘導内容 | 配送状況の確認、決済情報の再入力 |
| 誘導先ドメイン | s3-us-east-2.amazonaws.com |
| 不審なURLの特徴 | .js形式のファイルを指定 |
| 危険性 | フィッシング詐欺・不正スクリプトへの誘導の疑い |
実際のメール本文全文
件名:【重要】イープラス会員資格の自動解除(強制退会)に関するご確認のお願い
いつもヤマト運輸をご利用いただき、誠にありがとうございます。
このたびの輸送中の包括的な点検に伴い、現在お客様宛てにお届け予定のお荷物に関しまして、一部梱包の破損やラベルの汚損が確認されたため、安全上の理由から再発送の対応を順次進めることとなりました。
それに伴い、お客様ご自身の配送ステータスや決済情報の正確な状況をお確かめいただくため、大変お手数ではございますが、以下の専用URLよりお進みいただき、指定された確認作業と決済情報の再入力・お手続きを完了させていただけますようお願い申し上げます。
■ 配送状況のご確認および決済情報の再登録ページ
https://s3-us-east-2.amazonaws.com/5pdmqkg5/rufbor.js?rnd=8ifi
※上記は注意喚起のために掲載したメール本文です。不審なURLはリンク化していません。アクセスしないでください。
詐欺メールが疑われる5つの理由
1.件名と本文の企業名が一致しない
件名ではチケット販売サービスの「イープラス」を名乗っていますが、本文は「ヤマト運輸」からの配送案内となっています。
両社は異なるサービスを提供しており、今回のメールには内容上の整合性がありません。
2.強制退会という言葉で不安をあおる
「会員資格の自動解除」「強制退会」という表現は、受信者に早急な確認を促す効果があります。
アカウント停止や退会を口実に偽サイトへ誘導する手口は、フィッシングメールで見られる典型的な方法の一つです。
3.荷物の破損を理由に決済情報を要求する
本文では「梱包の破損」「ラベルの汚損」「再発送」を理由として、決済情報の再入力を求めています。
荷物の状況確認とクレジットカード情報の再登録を結び付けている点は不自然です。
4.誘導先が公式サイトではない
記載されたURLのドメインは以下です。
s3-us-east-2.amazonaws.com
これはAmazon Web Services(AWS)のAmazon S3で使用されるドメインであり、イープラスやヤマト運輸の公式サイトのドメインではありません。
なお、Amazon S3自体は正規のクラウドサービスです。今回のURLが不審であることは、Amazon S3全体が危険であることを意味しません。
5.URLがJavaScriptファイルを指定している
今回のURLには「rufbor.js」というファイル名が含まれています。
通常の配送状況確認ページではなく、JavaScriptファイルを直接指定している点も注意が必要です。
ただし、ファイルの実際の内容や動作は確認できていないため、マルウェアであると断定することはできません。
イープラス・ヤマト運輸の公式注意喚起
イープラスの注意喚起
イープラスは公式サポートページで、同社を装った不審なメールについて注意喚起しています。
アカウントの自動退会予告やクレジットカード情報の再登録依頼など、個人情報の入力を促すフィッシングメールが確認されています。
ヤマト運輸の注意喚起
ヤマト運輸も、荷物の配送や住所確認を口実としたなりすましメールについて注意喚起しています。
不審なメールのURLにアクセスすると、個人情報の詐取やウイルス感染につながるおそれがあると案内しています。
不審メールを受信した場合の対処法
- URLを開かない:メール本文のリンクにはアクセスしないでください。
- 決済情報を入力しない:クレジットカード番号やセキュリティコードを入力しないでください。
- 公式サイトから確認する:イープラスやヤマト運輸の公式アプリ・公式サイトを直接開いて確認してください。
- 不審メールを削除する:必要に応じて迷惑メールとして報告してください。
- 情報を入力した場合:カード会社への連絡、パスワード変更、不審な利用履歴の確認を行ってください。
URLをクリックしてしまった場合は?
URLを開いただけで、必ずしも個人情報が盗まれたり、端末が感染したりするわけではありません。
ただし、今回のURLはJavaScriptファイルを指定しているため、通常のフィッシングサイトとは異なる動作をする可能性もあります。
ファイルをダウンロードした場合は実行せず、削除してください。すでに実行した場合は、端末のセキュリティチェックを実施し、必要に応じて専門家へ相談してください。
クレジットカード情報を入力した場合は、速やかにカード会社へ連絡してください。
よくある質問(FAQ)
Q1.このメールは本物のイープラスからですか?
件名と本文の企業名が一致せず、不審なURLも含まれるため、正規の案内とは考えにくい内容です。ただし、送信元の詳細情報までは確認できていません。
Q2.ヤマト運輸が荷物の破損を理由にカード情報を求めることはありますか?
今回のような不審なメールに従ってカード情報を入力することは避けてください。実際の配送状況はヤマト運輸の公式サイトから確認してください。
Q3.AmazonのURLなので安全ではありませんか?
いいえ。Amazon S3は正規のサービスですが、その仕組みが悪用される可能性もあります。Amazonのドメインが含まれているだけでは安全性を判断できません。
Q4.URLをクリックしただけで感染しますか?
クリックしただけで必ず感染するわけではありません。ただし、不正なプログラムのダウンロードや実行につながる可能性があるため注意が必要です。
Q5.イープラスの会員資格は本当に解除されますか?
今回のメールだけでは、実際に会員資格が解除される根拠はありません。心配な場合はイープラスの公式サイトに直接ログインして確認してください。
まとめ|イープラスとヤマト運輸を組み合わせた不審メールに注意
2026年11月5日に確認された今回のメールは、件名にイープラスの強制退会を使用しながら、本文ではヤマト運輸を名乗って決済情報の再入力を求める内容でした。
件名と本文の不一致、公式サイトではないURL、JavaScriptファイルへの誘導など、複数の不審な特徴が確認されています。
同様のメールを受信した場合は、記載されたURLを開かず、各社の公式サイトから確認してください。
本記事について
本記事は、2026年11月5日に確認された不審メールの画像および本文をもとに、詐欺被害ナビ編集部が注意喚起を目的として作成しました。
掲載内容は特定の企業・団体・個人による詐欺行為を断定するものではありません。また、URLの実際の動作や送信者の身元を技術的に検証したものではありません。
イープラス、ヤマト運輸およびAmazon Web Servicesが今回のメールの送信に関与していることを示すものではありません。
出典・参考情報
- 2026年11月5日に確認された不審メールのスクリーンショットおよび本文
- イープラス公式:不審なメール等に関する注意喚起
- ヤマト運輸公式:迷惑メールの見分け方
- ヤマト運輸公式:なりすましメールへの注意喚起
※本記事には広告が含まれる場合があります。掲載情報は確認時点の内容です。
最近のコメント