【詐欺メール注意】SMBC日興証券「10/30 パスキー認証の必須化について」は偽物!不審なURLに注意
2026年10月30日、SMBC日興証券を装い、「【重要】10/30 パスキー認証の必須化について」という件名の不審なメールが確認されました。
メールでは、不正アクセスによる被害を理由に、2026年11月1日からパスキー認証を必須化すると案内しています。
さらに、パスキーを設定していない場合はログインや取引ができなくなると説明し、受信者に登録状況の確認を求めています。
しかし、送信元メールアドレスはSMBC日興証券の公式ドメインではなく、表示された公式サイトのURLとは異なる外部サイトへ誘導する仕組みが確認されています。
フィッシング詐欺の可能性が極めて高いため、メール内のリンクを開いたり、ログイン情報を入力したりしないでください。
不正アクセスや個人情報漏えいへの不安を悪用した詐欺メールに注意
昨今、企業や金融機関などのコンピューターシステムを狙った不正アクセスや、個人情報の漏えいが相次いで報告されています。
こうした社会情勢を背景に、利用者のセキュリティに対する不安につけ込み、「パスキー認証の必須化」「パスキーの登録」「セキュリティ強化のための本人確認」などを口実に、偽サイトへ誘導するフィッシング詐欺メールにも注意が必要です。
特に、金融機関や証券会社を装い、「パスキーを登録しないとログインできなくなる」「口座の利用が制限される」などと通知することで、受信者に早急な対応を促す手口が懸念されます。
パスキー認証そのものは、アカウントの安全性を高めるための有効な認証方式ですが、その登録案内を装ったメールが必ずしも正規のものとは限りません。
不正アクセスや情報漏えいに関するニュースを見聞きした直後ほど、こうした通知を本物だと思い込んでしまう可能性があります。
「パスキーを登録してください」というメールが届いた場合は、メール内のリンクを使用せず、必ず金融機関の公式サイトや公式アプリから登録の必要性を確認してください。
実際に届いた不審メールの画像
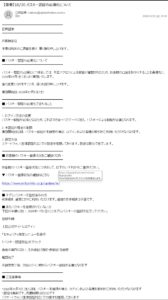
2026年10月30日に確認されたSMBC日興証券を装う不審メール
不審メールの基本情報
- 確認日:2026年10月30日
- 受信時刻:15時02分
- 件名:【重要】10/30 パスキー認証の必須化について
- 差出人名:日興証券
- 送信元:akrso@qitianhulian.com
- 表示URL:https://www.smbcnikko.co.jp/update/ie/
- 実際のリンク先:https://buyujinhua.com/review/tbqncpvalhs
- 主な手口:パスキー認証の設定を口実にした不審な外部サイトへの誘導
※不審なURLは被害防止のため、リンクを設定せず文字列のみ掲載しています。
実際のメール本文全文
以下は、確認されたメールの内容を読みやすく文字起こししたものです。
件名:【重要】10/30 パスキー認証の必須化について
日興証券
お客様各位
平素は格別のご高配を賜り、厚く御礼申し上げます。
■ パスキー認証の必須化について
パスキー認証の必須化につきましては、不正アクセスによる被害が確認されたため、お客様の口座をお守りすることを最優先に、2026年11月1日(土)より実施いたします。
急な変更となりますことを、深くお詫び申し上げます。
実施開始日:2026年11月1日(土)
■ パスキー認証の必須化で変わること
1. ログイン方法の変更
パスキー認証が必須となるため、これまでのID・パスワードに加え、パスキーによる認証が必要となります。
2. 未設定の場合の制限
実施開始日以降、パスキー認証が未設定の場合、ログインおよび各種お取引がご利用いただけなくなります。
3. 設定方法
スマートフォン(生体認証対応)での設定を推奨しております。設定は数分で完了します。
■ お客様のパスキー登録状況をご確認ください
お客様のパスキー登録状況につきまして、以下のいずれかをご選択ください。
▼ パスキー登録状況の確認はこちら
https://www.smbcnikko.co.jp/update/ie/
■ すでにパスキーを登録済みの方
引き続き、通常どおりご利用いただけます。追加のお手続きは不要です。
■ まだパスキーを登録されていない方
下記の手順に従い、2026年11月1日(土)までにパスキーの登録を完了してください。
登録手順
上記公式サイトにログイン
「セキュリティ設定」メニューを選択
「パスキー認証設定」をクリック
画面の案内に従い、生体認証(指紋・顔認証)を設定
確認完了
※設定完了後、次回ログイン時からパスキー認証が必要となります
■ ご注意事項
・2026年11月1日(土)以降、パスキー未登録の場合、ログインおよび各種お取引がご利用いただけなくなります
・設定は無料です。所要時間は約3分です
・スマートフォン(生体認証対応)での操作を推奨しております
※上記は画像から確認できるメール本文です。画像内のリンク先表示については、次の項目で別途説明します。
このメールがフィッシング詐欺と疑われる理由
1. 送信元メールアドレスが公式ドメインではない
送信元には、次のメールアドレスが表示されています。
akrso@qitianhulian.com
このドメインはSMBC日興証券の公式サイトのドメインとは異なります。
差出人名に「日興証券」と表示されていても、それだけで正規のメールと判断することはできません。
2. 表示URLと実際のリンク先が異なる
今回のメールで特に注意すべき点は、リンク先の偽装です。
メール本文には、SMBC日興証券の公式サイトを思わせる次のURLが表示されています。
表示URL:
https://www.smbcnikko.co.jp/update/ie/
しかし、画像に表示されたリンク先の情報では、次の外部ドメインが確認できます。
実際のリンク先:
https://buyujinhua.com/review/tbqncpvalhs
このように、画面上では正規のURLを表示しながら、クリックすると別のサイトへ移動させる手口は、フィッシング詐欺で使用される典型的な方法です。
なお、リンク先で実際にどのような画面が表示されるか、個人情報が収集されるかについては確認していません。
3. パスキー未登録による取引停止を強調
メールには、パスキー認証を設定していない場合、ログインや各種取引が利用できなくなると記載されています。
金融機関の利用停止を示唆することで、受信者を焦らせ、十分に確認しないままリンクを開かせようとしている可能性があります。
4. 日付と曜日が一致していない
メールでは「2026年11月1日(土)」と記載されています。
しかし、実際の2026年11月1日は日曜日です。
このような日付と曜日の不一致も、不審なメールを見分ける手掛かりになります。
パスキー認証とは?
パスキー認証とは、スマートフォンやパソコンなどの端末を利用し、指紋認証・顔認証・画面ロックなどで本人確認を行う認証方式です。
従来のパスワードに依存しない仕組みとして、金融機関を含む多くのサービスで導入が進められています。
ただし、パスキー認証という言葉がメールに記載されているからといって、そのメールが本物であるとは限りません。
設定が必要かどうかは、金融機関の公式サイトや公式アプリから直接確認してください。
不審メールを受信した場合の対処法
- メール内のリンクをクリックしない
- ログインIDやパスワードを入力しない
- 証券口座の暗証番号や個人情報を入力しない
- メールに記載された電話番号や問い合わせ先を信用しない
- 公式アプリまたはブックマークした公式サイトから確認する
- 不審なメールは削除する
SMBC日興証券の公式サイトは以下から確認できます。
リンクを開いたり、情報を入力してしまった場合
リンクを開いただけの場合
リンクを開いただけで、直ちに口座情報が盗まれたと断定することはできません。
ただし、不審なサイトでファイルをダウンロードしたり、アプリをインストールしたりしていないか確認してください。
ログイン情報を入力した場合
ログインID、パスワード、取引暗証番号などを入力した場合は、速やかにSMBC日興証券の公式窓口へ連絡してください。
また、公式サイトからパスワードなどを変更し、不審なログイン履歴や取引がないか確認してください。
不正取引や金銭被害が疑われる場合
金融機関へ連絡するとともに、必要に応じて警察相談専用電話「#9110」や消費者ホットライン「188」への相談を検討してください。
よくある質問(FAQ)
Q1. 「パスキー認証の必須化について」というメールは本物ですか?
今回確認されたメールは、送信元が公式ドメインと異なり、表示URLと実際のリンク先も一致していません。フィッシング詐欺の可能性が極めて高いため、メール内のリンクは利用しないでください。
Q2. SMBC日興証券でパスキー認証が必要になるのですか?
金融機関の認証方法や導入時期は変更されることがあります。今回の不審メールに記載された開始日を信用せず、SMBC日興証券の公式案内で確認してください。
Q3. 表示されているURLが公式サイトなら安全ですか?
いいえ。メールでは、表示文字列と実際のリンク先を異なるものに設定できます。公式サイトのURLが表示されていても、安全とは限りません。
Q4. SMBC日興証券の口座を持っていなくても届きますか?
はい。フィッシングメールは、実際にその金融機関の口座を保有しているかどうかに関係なく送信されることがあります。
Q5. メールを開いただけでも危険ですか?
メールを表示しただけで必ず被害が発生するわけではありません。ただし、リンクのクリック、添付ファイルの実行、個人情報の入力などは避けてください。
Q6. 「パスキーを登録してください」というメールはすべて詐欺ですか?
すべてが詐欺とは限りません。実際にパスキー認証を導入しているサービスもあります。ただし、登録を促すメールが届いた場合は、送信元やリンク先を確認し、公式サイトや公式アプリから直接手続きすることが重要です。
詐欺被害ナビで紹介した過去のパスキー関連詐欺メール
詐欺被害ナビでは、今回のSMBC日興証券を装うメール以外にも、証券会社や金融サービスの名称を悪用し、パスキー認証の導入・登録・移行などを口実とする不審メールを紹介しています。
2026年10月には、松井証券、マネックス証券、auカブコム証券、三菱UFJ eスマート証券などの名称を使用した事例を掲載しています。
以下に過去の記事を公開日の古い順にまとめました。
2026年10月13日|松井証券を名乗る「次世代認証」関連の不審メール
松井証券の名称を使用し、「次世代認証」を題材にした不審メールについて紹介した記事です。
新しい認証方式への移行やセキュリティ対策を案内するメールでは、送信元や誘導先が正規のものであるか確認する必要があります。
松井証券を名乗る「次世代認証」関連の不審メールの記事はこちら
2026年10月13日|マネックス証券「パスキー導入」を装う不審メール
マネックス証券の名称を使用し、パスキー導入を案内する不審メールについて紹介した記事です。
パスキーの導入を知らせるメールを受信した場合でも、メール内のリンクから手続きを始めず、公式サイトから情報を確認することが重要です。
マネックス証券「パスキー導入」を装う不審メールの記事はこちら
2026年10月15日|auカブコム証券を装う「パスキー移行」関連の不審メール
auカブコム証券の名称を使用し、パスキーへの移行を題材にした不審メールについて紹介した記事です。
認証方式の変更や移行手続きに関する通知は、利用者が重要な案内だと受け取りやすいため、特に注意が必要です。
auカブコム証券を装う「パスキー移行」関連の不審メールの記事はこちら
2026年10月21日|三菱UFJ eスマート証券を装うパスキー関連メール
三菱UFJ eスマート証券の名称を使用した、パスキー関連のフィッシング詐欺に関する記事です。
金融機関の名称とセキュリティ認証に関する案内を組み合わせたメールでは、正規の案内かどうかを慎重に確認する必要があります。
三菱UFJ eスマート証券を装うパスキー関連メールの記事はこちら
2026年10月26日|三菱UFJ eスマート証券「パスキー認証」関連の不審メール
三菱UFJ eスマート証券の名称を使用し、パスキー認証を題材にした不審メールについて紹介した記事です。
同じ金融機関の名称を使った不審メールが、異なる件名や文面で届く可能性もあるため、過去の事例と比較することが大切です。
三菱UFJ eスマート証券「パスキー認証」関連の不審メールの記事はこちら
2026年10月26日|マネックス証券「パスキー認証の必須化」関連の不審メール
マネックス証券の名称を使用し、「パスキー認証の必須化」を題材にした不審メールについて紹介した記事です。
今回のSMBC日興証券を装うメールと同様に、「パスキー認証の必須化」という表現が使われている点に注目できます。
マネックス証券「パスキー認証の必須化」関連の不審メールの記事はこちら
過去のパスキー関連詐欺メールとの共通点
これまで詐欺被害ナビで紹介したパスキー関連の不審メールには、証券会社や金融サービスの名称と、セキュリティ認証に関する案内を組み合わせているという共通点があります。
記事の題材として確認できる表現には、次のようなものがあります。
- 次世代認証
- パスキー導入
- パスキー移行
- パスキー認証
- パスキー認証の必須化
こうした表現は、正規の金融機関でも使用されることがあります。そのため、文言だけで詐欺と断定することはできません。
しかし、金融機関の名称を装い、認証設定を理由に外部サイトへ誘導するメールでは、ログイン情報や個人情報を盗み取るフィッシング詐欺の可能性を警戒する必要があります。
今回のSMBC日興証券を装うメールでは、公式サイトのURLを表示しながら、実際には別のドメインへ誘導していることが特に重要な注意点です。
なお、これらのメールが同一の送信者や犯罪グループによるものかどうかは確認されていません。
まとめ|SMBC日興証券を装う偽メールに注意
2026年10月30日に確認された「【重要】10/30 パスキー認証の必須化について」というメールは、SMBC日興証券を装い、パスキー認証の設定を理由に外部サイトへ誘導する不審なメールです。
特に、次の点が重要です。
- 送信元が「akrso@qitianhulian.com」である
- 表示URLと実際のリンク先が異なる
- パスキー未設定によるログイン・取引停止を強調している
- 2026年11月1日の曜日が間違っている
また、詐欺被害ナビでは2026年10月、松井証券、マネックス証券、auカブコム証券、三菱UFJ eスマート証券などの名称を使用したパスキー関連の不審メールについても紹介しています。
企業への不正アクセスや個人情報漏えいが社会問題となるなか、セキュリティ強化を口実にした不審メールにも十分な注意が必要です。
金融機関を名乗るメールが届いても、メール内のリンクからログインせず、公式サイトや公式アプリから直接確認することが大切です。
本記事の運営
本記事は「詐欺被害ナビ」編集部が、実際に確認された不審メールの画像や記載内容をもとに、詐欺被害防止を目的として作成しています。
掲載情報は確認時点のものであり、送信元アドレスや誘導先URL、詐欺の手口は変更される場合があります。
© 詐欺被害ナビ
最近のコメント