
【注意】PayPayを装う「本人確認(FIDO)対応バージョンへの更新のお願い」メール
PayPayを装い、「10月8日までに新バージョンへの更新が必要」「FIDO認証を完了すると利用上限の対象外になる」と案内する不審なメールが確認されました。
件名は「【PayPay】本人確認(FIDO)対応バージョンへの更新のお願い」です。更新や本人確認を理由に、メール内のボタンから外部サイトへ誘導しています。
ボタンを押さず、正規のPayPayアプリを直接開いて確認してください。
今回のメールは「FIDO認証」と「上限解除」を強調
詐欺被害ナビでは、以前にもPayPayのアプリ強制アップデートを装うメールを紹介しています。今回はFIDO認証、合格ユーザーバッジ、1日10,000円・月間30,000円という利用上限を持ち出している点が特徴です。
これらの期限・上限・解除条件は不審メールに書かれた主張であり、PayPayの正式な案内として確認されたものではありません。
- 差出人:PayPay <mail01@mail01.ssoyw.cn>
- 受信画像の日時:2026年10月5日(月)22:13
- 指定された更新期限:2026年10月8日
- 誘導ボタン:更新してFIDO認証を行う
- 画像に表示された誘導先:
win-5nadl1jm5uv.tail84c20e.ts.net
実際に届いたPayPay偽装メールの画像
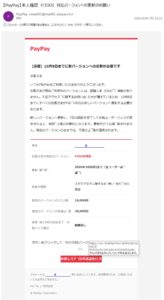
PayPayを装うFIDO認証・バージョン更新メールの受信画像
メール全文(画像から読み取れる内容)
画像で確認できる内容を以下に掲載します。不自然な語句は原文に沿って記載し、本文に混在する小さな記号は一部省略しています。リンク先の表示に隠れた部分や宛先は補完していません。
【PayPay】本人確認(FIDO)対応バージョンへの更新のお願い
PayPay <mail01@mail01.ssoyw.cn>
宛先
2026/10/05(月)22:13このメッセージの表示に問題がある場合は、ここをクリックして Web ブラウザーで表示してください。
PayPay
【重要】10月8日までに新バージョンへの更新が必要です
お客さま
いつもPayPayをご利用いただきありがとうございます。
お客さまが現在ご利用中のバージョンには、認確人本(FIDO)機能がありません。不正アクセスに関するお問い合わせが増えているため、10月8日までにすべてのお客さまがFIDO対応の新しいバージョンへ更新する必要があります。新しいバージョンへ更新し、FIDO認証を完了して合格ユーザーバッジが表示されると、利用上限の対象外になります。更新だけでは解除されません。現在のバージョンのままでは、下表の上限が適用されます。
宛先:[画像では「@」のみ確認できます]
お客さまの現在のバージョン:
FIDO非対応更新期限:
2026年10月8日まで(全ユーザー必須)更新の理由:
スセクア正不に関するお問い合わせの増加現在のバージョンの1日上限:
10,000円現在のバージョンの月間上限:
30,000円更新後にFIDO認証完了・合格バッジ表示:
制限なしボタンをクリックして、FIDO対応バージ[以降はリンク先表示に隠れており判読できません]
[末尾に「い。」が見えます]更新してFIDO認証を行う
このメールは[画像では「@」のみ確認できます]宛にお送りしています。送信専用のため、ご返信いただいてもお答えできません。
PayPay株式会社
© PayPay Corporation
画像に重なって表示されているリンク先:
https://win-5nadl1jm5uv.tail84c20e.ts.net/d/9fef9dcc9b70d16d4c43609defb5a98c
クリックまたはタップしてリンク先を表示します。
上記URLは注意喚起のための文字列表示です。アクセスしないでください。誘導先のページ内容や配布ファイルは確認していません。
このメールが不審な理由
送信元と誘導先がPayPayの公式ドメインと異なる
表示された送信元は「mail01.ssoyw.cn」、誘導先は「ts.net」配下のホスト名です。PayPayのロゴや会社名が掲載されていても、それだけで公式の案内とは判断できません。
なお、今回の不審な誘導先の指摘は、同じドメイン配下のすべてのサイトが危険という意味ではありません。
「全ユーザー必須」と短い期限で急がせる
「10月8日まで」「全ユーザー必須」と書き、対応を急がせています。実際に更新や本人確認が必要かどうかは、受信メールではなく正規アプリや公式サイトから確認してください。
「合格バッジで制限なし」という条件を提示する
メールは、FIDO認証と合格ユーザーバッジの表示によって利用上限がなくなると主張しています。この条件を正式な仕様と受け取らず、メールのボタンから認証を進めないでください。
セキュリティ用語があっても安全とは限らない
「本人確認」「FIDO」「不正アクセス対策」といった言葉は、受信者を安心させるためにも使われます。認証に関する用語が書かれていることと、リンク先の安全性は別に確認する必要があります。
「認確人本」「スセクア正不」などの不自然な表現にも注意してください。
PayPay公式が案内する対処方法
PayPayは、アカウント更新や利用制限などを理由に偽サイトへ誘導するメール・SMSについて注意喚起しています。不審なメールに記載されたURLへアクセスせず、PayPayアプリや公式ホームページで確認するよう案内しています。
確認には、スマートフォンに入っている正規のPayPayアプリを直接開く方法を使ってください。アプリの更新は、正規のアプリストアで提供元を確認して行いましょう。
参考:PayPay公式「PayPayをかたるフィッシングメールについて」
受信・入力してしまった場合の対応
- 受信しただけ:返信やリンクの操作をせず、迷惑メールとして報告してください。
- リンクを開いた:情報入力やダウンロードを進めず、ページを閉じてください。
- 電話番号・パスワードを入力した:正規アプリや公式サイトからパスワードを変更し、利用履歴を確認してください。同じパスワードを使うサービスも見直してください。
- SMS認証コードを入力した:アカウントの不正利用につながるおそれがあります。PayPayの公式サポートへ速やかに相談してください。
- カード情報などを入力した:該当するカード会社や金融機関の公式窓口へ連絡してください。
- アプリをインストールした:そのアプリへの情報入力を止め、端末メーカーなどの公式サポートへ相談してください。
- 身に覚えのない取引がある:メール・画面・取引履歴を保存し、PayPayの公式サポートや警察へ相談してください。
よくある質問
10月8日までに更新しないと利用上限が下がりますか?
今回のメールだけを根拠に判断できません。記載された期限や金額は不審メールの主張です。正規アプリや公式サイトでご自身の利用条件を確認してください。
FIDO認証と書かれているので安全ですか?
安全とは判断できません。セキュリティ用語を使った偽メールもあります。メール内のボタンからログインや認証を進めないでください。
PayPayのロゴがあるメールでも偽物の場合がありますか?
ロゴや画面のデザインは第三者でも模倣できます。差出人の表示名や見た目だけで信用せず、正規アプリから確認してください。
本記事の運営
詐欺被害ナビ編集部
詐欺・迷惑電話・SMSの情報を分析し、被害防止を目的に運営しています。
© 詐欺被害ナビ
最近のコメント