【詐欺注意】+1-240-970-4719「不正サインイン検知・アカウント凍結」は偽SOCを名乗る不審メール
「ITインフラ&セキュリティ緊急監視デスク(SOC)」を名乗り、業務用アカウントへの不正サインインが検知されたとして、米国の国番号「+1」から始まる電話番号+1-240-970-4719への連絡を求める不審なメールが確認されています。
メールの件名は「【緊急・要対応】セキュリティアラート:不正サインイン検知に伴うアカウント確認のお願い」です。
本文では、海外IPアドレスからの不正アクセス、アカウントの完全凍結、VPNや社内メールの利用停止などを警告し、受信者に緊急の電話連絡を促しています。
これは企業のセキュリティ部門を装った電話誘導型フィッシング詐欺(ビッシング)が疑われるメールです。記載された電話番号には連絡しないでください。
不審メールの基本情報
- 件名:【緊急・要対応】セキュリティアラート:不正サインイン検知に伴うアカウント確認のお願い
- 名乗る組織:ITインフラ&セキュリティ緊急監視デスク(SOC)
- 署名:ITインフラストラクチャー部 セキュリティ緊急監視チーム(SOC)
- 誘導先電話番号:+1-240-970-4719
- 緊急インシデント番号:#SEC-4719
- メール内の検知日時:2026年10月29日(火)06:47
- 主な内容:海外IPからの不正サインイン、アカウント凍結、本人確認の要求
- 疑われる手口:電話誘導型フィッシング詐欺(ビッシング)
なお、2026年10月29日は木曜日ですが、メール本文には「火」と記載されています。こうした曜日と日付の不一致も、不審なメールを見分ける際の判断材料になります。
実際に届いた不審メールの画像
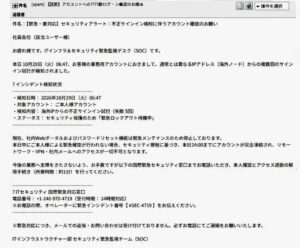
上記は今回確認された不審メールの画像です。社内のセキュリティ通知を装い、受信者に緊急対応を求めています。
不審メールの本文全文
以下は、実際に確認されたメールの本文です。
件名:【緊急・要対応】セキュリティアラート:不正サインイン検知に伴うアカウント確認のお願い
社員各位(該当ユーザー様)
お疲れ様です。ITインフラ&セキュリティ緊急監視デスク(SOC)です。
本日10月29日(火)06:47、お客様の業務用アカウントにおきまして、
通常とは異なるIPアドレス(海外ノード)からの複数回の
サインイン試行が検知されました。
● インシデント検知状況
・検知日時:2026年10月29日(火)06:47
・対象アカウント:ご本人様アカウント
・検知内容:海外IPからの不正サインイン試行(失敗5回)
・ステータス:セキュリティ保護のため「緊急ロックアウト待機中」
現在、社内Webポータルおよびパスワードリセット機能は
緊急メンテナンスのため停止しております。
本日中にご本人様による緊急確認が行われない場合、
セキュリティ規程に基づき、本日24:00までにアカウントが完全凍結され、
リモートワーク・VPN・社内メールへのアクセスが一切不可となります。
今後の業務へ支障をきたさないよう、お手数ですが以下の
国際緊急セキュリティ窓口までお電話いただき、
本人確認とアクセス遮断の解除手続き(所要時間:約1分)を行ってください。
● ITセキュリティ 国際緊急対応窓口
電話番号:+1-240-970-4719(受付時間:24時間対応)
※お電話の際、オペレーターに緊急インシデント番号【 #SEC-4719 】をお伝えください。
※緊急対応につき、メールでの返信・お問い合わせは受け付けておりません。
必ずお電話にてご連絡をお願いいたします。
ITインフラストラクチャー部 セキュリティ緊急監視チーム(SOC)
このメールが詐欺と疑われる5つの理由
1. アカウントの完全凍結を警告して不安をあおる
「本日24:00までにアカウントが完全凍結される」「VPNや社内メールが利用できなくなる」といった強い表現で、受信者に冷静な確認をさせず、すぐに行動するよう促しています。
業務への影響を強調することは、企業の従業員を狙ったソーシャルエンジニアリングの典型的な手口の一つです。
2. 海外の電話番号への連絡を要求している
メールに記載された電話番号は+1-240-970-4719です。
「+1」は米国などで使用される国番号です。日本国内の企業向けセキュリティ通知で、事前に案内されていない海外番号への電話を要求する場合は慎重な確認が必要です。
ただし、国際電話番号であることだけを理由に詐欺と断定することはできません。
3. SOCという専門用語を使用して信用させる
SOCとは「Security Operations Center」の略称で、サイバー攻撃や不正アクセスを監視・分析する組織を意味します。
今回のメールでは「ITインフラ&セキュリティ緊急監視デスク(SOC)」という名称を使用していますが、具体的な企業名や担当者名は明記されていません。
実在するセキュリティ組織の名称や専門用語は、詐欺メールにも悪用されることがあります。
4. 通常の確認手段を使わせない
メールでは、社内Webポータルとパスワードリセット機能が停止中であると説明しています。
さらに、メールでの返信や問い合わせも受け付けないと記載し、指定された電話番号への連絡だけを要求しています。
これは、受信者が通常の社内窓口で真偽を確認することを避けさせる意図が疑われる内容です。
5. 日付と曜日が一致していない
本文には「2026年10月29日(火)」とありますが、実際の2026年10月29日は木曜日です。
セキュリティインシデントの日時を詳細に記載している一方で、基本的な曜日が誤っている点は不自然です。
電話をかけるとどのような被害が考えられる?
今回のメールに記載された電話番号の実際の応答内容は確認できていませんが、同様の電話誘導型詐欺では、次のような被害につながる可能性があります。
- 業務用アカウントのIDやパスワードを聞き出される
- SMSや認証アプリに届いた確認コードを要求される
- 偽の本人確認手続きを案内される
- 遠隔操作ソフトのインストールを求められる
- パソコンや社内システムへの不正アクセスにつながる
- 国際電話料金が発生する
特に、パスワードや多要素認証コードを電話口で伝えることは危険です。
不審メールを受信した場合の対処方法
- 記載された電話番号に連絡しない。 メールに書かれた+1-240-970-4719へ電話する必要はありません。
- 社内の正規窓口に確認する。 普段利用しているIT管理部門や情報システム部門の連絡先から問い合わせてください。
- 認証情報を教えない。 パスワード、認証コード、VPN接続情報などを第三者に伝えないでください。
- メールを社内のセキュリティ担当者に報告する。 必要に応じて送信元情報やメールヘッダーを保存してください。
- 電話してしまった場合は速やかに報告する。 認証情報を伝えた場合は、正規の手段でパスワード変更やセッションの無効化などを行ってください。
電話誘導型フィッシング詐欺(ビッシング)とは?
ビッシング(Vishing)とは、電話を使って個人情報や認証情報をだまし取る詐欺の手口です。
一般的なフィッシングメールでは偽サイトへのリンクが使用されますが、ビッシングではメールやSMSなどで電話番号を案内し、電話口で被害者を誘導する場合があります。
今回の不審メールも、Webサイトへのアクセスではなく、指定された国際電話番号への連絡を強く要求していることが特徴です。
よくある質問(FAQ)
Q1. +1-240-970-4719は詐欺電話番号ですか?
今回確認された不審メールでは、セキュリティ緊急対応窓口として+1-240-970-4719が記載されています。メールには詐欺を疑わせる特徴が複数ありますが、電話番号の実際の契約者や運用実態までは確認できていません。安全のため、メールの指示に従って電話しないでください。
Q2. ITセキュリティ緊急監視デスク(SOC)は実在する組織ですか?
SOCは実際に使用されるセキュリティ監視組織の名称です。ただし、今回のメールに記載された組織が正規の企業内セキュリティ部門であることは確認できません。
Q3. 本当にアカウントが凍結される可能性はありますか?
企業のセキュリティ対策として、アカウントが一時的にロックされること自体はあります。しかし、今回のメールに記載された凍結予告が事実である証拠はありません。必ず社内の正規窓口で確認してください。
Q4. 電話をかけただけで被害に遭いますか?
電話をかけただけで直ちにアカウントが乗っ取られるとは限りません。ただし、国際通話料金が発生する可能性があります。電話口で認証情報を伝えたり、遠隔操作を許可したりした場合は、速やかな対応が必要です。
Q5. このメールは無視しても大丈夫ですか?
メールに記載された電話番号へ連絡する必要はありません。ただし、業務用アカウントへの不正アクセスが心配な場合は、メールとは別に把握している正規の社内窓口へ確認してください。
まとめ|偽SOCを名乗る緊急セキュリティ通知に注意
今回確認されたメールは、ITセキュリティ部門を装い、不正サインイン検知やアカウント凍結を理由に、受信者を海外の電話番号へ誘導するものです。
特に注意したいのは、「本日中に対応しなければ業務用アカウントが凍結される」と警告し、通常の社内確認手段を使わせず、電話連絡を要求している点です。
不審なセキュリティ通知を受信した場合は、記載された連絡先を信用せず、普段から利用している正規の社内窓口へ確認してください。
詐欺被害ナビでは、企業や公的機関を装った不審メール、フィッシング詐欺、迷惑電話などの情報を紹介し、被害防止に向けた注意喚起を行っています。
セキュリティ対策の見直しも重要
不審メールやフィッシング詐欺への対策として、OSやソフトウェアの更新、多要素認証の利用、セキュリティソフトの導入など、基本的な対策を継続することが重要です。

不審なメール・電話に関する相談先
- 勤務先の情報システム部門・セキュリティ担当部署
- 警察相談専用電話:#9110
- 消費者ホットライン:188
- フィッシング対策協議会:https://www.antiphishing.jp/
本記事の運営
詐欺被害ナビ編集部
詐欺・迷惑電話・SMSの情報を分析し、被害防止を目的に運営しています。
最近のコメント