【詐欺注意】三菱UFJ eスマート証券「10/23 緊急認証強化について」は偽メールの疑い!
2026年10月23日、三菱UFJ eスマート証券を装い、「【重要】10/23 緊急認証強化について」という件名で、口座の認証方法変更を求める不審なメールが確認されました。
メールには、不正アクセス対策として電話認証への切り替えが必要であり、認証が完了しない場合は出金や取引が制限されると記載されています。
しかし、送信元メールアドレスは「akrso@tansrhy.com」で、本文に表示されている公式サイトのURLとは異なる外部サイトへの誘導も確認されています。
今回のメールは、証券会社のセキュリティ対策を装って偽サイトに誘導するフィッシング詐欺の疑いが非常に高いため、注意が必要です。
今回確認された不審メールの情報
- 件名:【重要】10/23 緊急認証強化について|三菱UFJ eスマート証券
- 差出人名:三菱UFJ eスマート証券
- 送信元メールアドレス:akrso@tansrhy.com
- 受信日時:2026年10月23日(金)12:13
- 表示されているURL:https://www.kabu.co.jp/update
- 画像で確認できる実際のリンク先:nighttimemusic.com/guide/erhvaggkoc
- 詐欺の疑い:非常に高い
※リンク先は調査・注意喚起のため文字列として掲載しています。安全性を確認できないため、アクセスしないでください。
三菱UFJ eスマート証券を装った不審メールの画像
以下は、実際に確認された不審メールのスクリーンショットです。
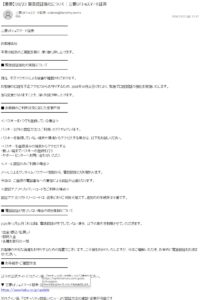
三菱UFJ eスマート証券を装った緊急認証強化メールの実例(2026年10月23日)
メールでは「不正アクセス」「緊急認証強化」「電話認証」「取引制限」といった表現が使われています。
受信者に早急な対応が必要だと思わせ、メール内のリンクを開かせようとする内容です。
不審メールの本文全文(文字起こし)
今回確認されたメールの内容を、以下に全文掲載します。
件名:【重要】10/23 緊急認証強化について|三菱UFJ eスマート証券
送信者:三菱UFJ eスマート証券 <akrso@tansrhy.com>
2026/10/23(金)12:13
三菱UFJ eスマート証券
お客様各位
平素は格別のご高配を賜り、厚く御礼申し上げます。
■ 緊急認証強化の実施について
現在、不正アクセスによる被害が確認されております。
お客様の口座を不正アクセスからお守りするため、2026年10月22日(木)より、緊急で口座認証の強化を実施いたします。
急な変更となりますことを、深くお詫び申し上げます。
■ お客様のご利用状況に応じた変更内容
<パスキーを1つでも登録している場合>
パスキー以外の認証方法はご利用いただけなくなります。
パスキーを登録していない端末や環境からアクセスする場合は、以下をお試しください。
・パスキーを登録済みの端末からアクセスする
・新しい端末でパスキーの登録を行う
・サポートセンターへお問い合わせいただく
<メール認証のみご利用の場合>
メールによるワンタイムパスワード認証から、電話認証に切り替わります。
今後は、ご登録の電話番号への着信による認証が必要となります。
<認証アプリ・リカバリーコードをご利用の場合>
認証アプリとリカバリーコードは、従来どおりご利用可能です。追加のお手続きは不要です。
■ 電話認証が完了しない場合の取引制限について
2026年10月22日(木)以降、電話認証が完了していない場合、以下の取引を制限させていただきます。
・出金(振込・払戻し)
・即時入金
・各種お取引の一部
お客様の大切な資産をお守りするための措置でございます。ご不便をおかけいたしますが、何卒ご理解いただき、お早めに電話認証をお済ませください。
■ お手続き・ご確認方法
以下の公式サイトにログイン後、「セキュリティ設定」よりご確認ください。
▼ 三菱UFJ eスマート証券 公式サイト
https://www.kabu.co.jp/update
※ログイン後、「セキュリティ設定」メニューより認証方法の確認・変更が可能です
※上記は不審メールの記録であり、三菱UFJ eスマート証券が正式に発表した内容ではありません。メール内の案内に従って操作しないでください。
詐欺の疑いが強い理由|送信元とリンク先が不自然
1.送信元が「akrso@tansrhy.com」になっている
今回のメールの送信元は、次のアドレスです。
akrso@tansrhy.com
三菱UFJ eスマート証券を名乗っていますが、送信元のドメインは同社の公式サイト「kabu.co.jp」と一致していません。
送信者の表示名は簡単に偽装できるため、企業名が表示されているだけで本物と判断することは危険です。
2.公式URLを表示しながら別のサイトに誘導している
今回のメールで特に注意すべき点は、本文に表示されたURLと、実際のリンク先が異なることです。
メール本文に表示されたURL:
https://www.kabu.co.jp/update
画像内のリンク先プレビュー:
nighttimemusic.com/guide/erhvaggkoc
画像では、公式サイトのように見えるリンクに対して、別のドメインがリンク先として表示されています。
このように、正規のURLを表示しながら不審な外部サイトへ誘導する方法は、フィッシング詐欺で使われる代表的な手口です。
なお、リンク先サイトの現在の内容や稼働状況までは確認していません。
3.電話認証をしないと出金できないと不安をあおる
メールには、電話認証が完了しない場合、出金や即時入金などを制限するとの説明があります。
証券口座を利用している人にとって、出金制限や取引停止は大きな不安につながります。
こうした心理を利用し、受信者に十分な確認をさせず、偽サイトへアクセスさせようとしている可能性があります。
4.実際のセキュリティ用語を悪用している
今回のメールでは、パスキー、ワンタイムパスワード、電話認証、認証アプリ、リカバリーコードなどの用語が使われています。
これらは実際のオンライン認証でも使用される用語です。
しかし、正しいセキュリティ用語が使われていることは、メールが本物である証拠にはなりません。
今回のフィッシング詐欺で想定される被害
不審なリンクから偽サイトにアクセスした場合、次のような情報を盗み取られるおそれがあります。
- 証券口座のログインID
- ログインパスワード
- 取引パスワード
- 電話番号やメールアドレス
- ワンタイムパスワードなどの認証情報
- 氏名や住所などの個人情報
盗まれた情報が悪用されると、不正ログイン、不正取引、個人情報の流出などにつながる可能性があります。
ただし、今回確認されたメールのリンク先で実際にどのような情報が収集されているかは未確認です。
不審メールを受信した場合の対処方法
- メール内のリンクを開かない:公式URLが表示されていても、実際のリンク先が異なる場合があります。
- ログイン情報を入力しない:ID、パスワード、取引暗証番号などを入力しないでください。
- 公式サイトから確認する:ブックマークや公式アプリを使用し、認証方法の変更案内が本当に存在するか確認してください。
- 不審メールを削除する:必要に応じて迷惑メールとして報告してください。
- 不安な場合は公式窓口へ相談する:メールに記載された連絡先ではなく、公式サイトで確認した窓口を利用してください。
三菱UFJ eスマート証券の公式サイト:https://www.kabu.co.jp/
すでに偽サイトに情報を入力してしまった場合
不審なサイトで証券口座のログイン情報を入力した場合は、速やかな対応が必要です。
- 安全な端末から公式サイトへアクセスし、ログインパスワードと取引パスワードを変更する。
- 三菱UFJ eスマート証券の公式サポート窓口に連絡し、不正ログインや不正取引の可能性を相談する。
- 口座の取引履歴、出金履歴、登録情報を確認する。
- 同じパスワードを他のサービスで使用している場合は、それらも変更する。
- 不審な取引や金銭被害が確認された場合は、警察相談専用電話「#9110」などへ相談する。
ワンタイムパスワードや取引認証情報まで入力した場合は、特に早急に証券会社へ連絡してください。
証券会社を装うフィッシング詐欺から身を守るには
証券会社や金融機関を装うフィッシングメールは、セキュリティ設定の変更、口座凍結、不正アクセス、本人確認などを口実にすることがあります。
被害を防ぐためには、メールの送信元、実際のリンク先、公式サイトの案内を確認することが重要です。
また、パソコンやスマートフォンのOS・ブラウザを最新の状態に保ち、セキュリティ対策を行うことも大切です。
不審なサイトやマルウェアへの対策として、セキュリティソフトの利用も検討してください。ただし、セキュリティソフトだけですべてのフィッシング詐欺を防げるわけではありません。

よくある質問(FAQ)
Q1.「10/23 緊急認証強化について」というメールは本物ですか?
今回確認されたメールは、送信元が「akrso@tansrhy.com」であり、公式URLに見せかけたリンクが別ドメインを指しているため、フィッシング詐欺の疑いが非常に高いと判断されます。
Q2.三菱UFJ eスマート証券の電話認証強化は嘘ですか?
今回の不審メールに書かれた認証変更の内容が、実際の公式施策と一致しているかは確認できていません。メールの記載だけで判断せず、公式サイトのお知らせを確認してください。
Q3.メールに表示された「kabu.co.jp」は本物のURLではありませんか?
「kabu.co.jp」は三菱UFJ eスマート証券の公式サイトで使用されるドメインですが、今回の画像ではリンク先として別のドメインが表示されています。表示文字列だけでリンクの安全性を判断しないでください。
Q4.メールを開いただけで被害に遭いますか?
一般的には、メールを閲覧しただけで直ちにログイン情報が盗まれるとは限りません。ただし、リンク先で情報を入力したり、不審なファイルを開いたりした場合は被害につながる可能性があります。
Q5.パスワードを入力してしまった場合はどうすればよいですか?
速やかに公式サイトからパスワードを変更し、三菱UFJ eスマート証券の公式サポート窓口へ連絡してください。取引履歴や登録情報の確認も必要です。
まとめ|三菱UFJ eスマート証券を装う緊急認証メールに注意
2026年10月23日に確認された「【重要】10/23 緊急認証強化について」というメールは、三菱UFJ eスマート証券を装い、口座の認証方法変更を求める不審な内容でした。
特に注意すべきポイントは以下のとおりです。
- 送信元が「akrso@tansrhy.com」になっている。
- 公式URLを表示しながら別のドメインへ誘導している。
- 電話認証をしないと出金や取引が制限されると説明している。
- パスキーやワンタイムパスワードなどの用語で正規の案内に見せかけている。
証券会社から認証変更や取引制限を知らせるメールが届いても、メール内のリンクからログインせず、必ず公式サイトや公式アプリで確認してください。
詐欺被害ナビでは、今後も証券会社や金融機関を装った不審メール、フィッシング詐欺、迷惑電話などの情報を掲載し、被害防止に役立つ注意喚起を行っていきます。
本記事の運営
詐欺被害ナビ編集部
詐欺・迷惑電話・SMSの情報を分析し、被害防止を目的に運営しています。
© 詐欺被害ナビ
最近のコメント