Amazonを装う「ご利用アカウントの保護について」という不審メールに注意
Amazon.co.jpを装い、「ご利用アカウントの保護について」という件名で、偽のログインページへ誘導する不審なメールが確認されました。
今回のメールは、Amazonアカウントの確認手続きを求める内容ですが、送信元はAmazonとは無関係のドメインであり、誘導先もAmazon公式サイトではありません。
特に注意したいのは、URLの途中にAmazonらしい文字列を配置し、「@」以降に実際の接続先を隠している点です。
また、メール認証のSPF・DKIM・DMARCがすべて「PASS」と表示されていても、Amazonから送信された正規メールであることを意味しません。
実際に届いたAmazon偽装メールの画像
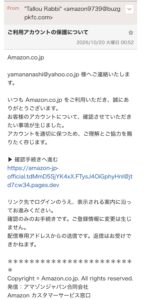
Amazonを装った詐欺メールの全文
以下は、実際に確認されたメールの内容です。宛先の一部を伏せ、危険なURLを無効化したうえで掲載しています。
From
“Tallou Rabbi” <amazon9739@buzgpkfc.com>
件名
ご利用アカウ︎ントの︎保護︉につ︉いて
Amazon.co.jp
[受信者メールアドレス]様へご連絡いたします。
いつも Amazon.co.jp をご利用いただき、誠にありがとうございます。
お客様のアカウントについて、確認させていただきたい事項が生じました。
アカウントを適切に保つため、ご理解とご協力を賜りたく存じます。
▶ 確認手続きへ進む
https://amazon-jp-official.tdMmD5SjYK4xX.FTysJ4OiGphyHnI[アットマーク]jtd7cw34.pages.dev
リンク先でログインのうえ、表示される案内に沿ってお進みください。
確認のみのお手続きです。ご登録情報に変更は生じません。
配信専用アドレスからの送信です。返信はお受けできかねます。
************************
Copyright © Amazon.co.jp. All rights reserved.
発信:アマゾンジャパン合同会社
Amazon カスタマーサービス窓口
※原文に含まれる特殊文字は原則として保持しています。URLの「@」のみ安全のため[アットマーク]に置き換えています。
今回の詐欺メールで特に危険な3つの特徴
1.「@」を利用してAmazon公式サイトに見せかけるURL
今回のメールに記載されていたURLは、先頭に「amazon-jp-official」という文字列を含んでいます。
しかし、URLの実際の接続先を判断するうえで重要なのは、見た目の先頭部分ではありません。
今回のURLでは、「@」より後ろの「jtd7cw34.pages.dev」が接続先のホスト名です。
「@」より前のAmazonらしい文字列は、正規サイトであることを証明しません。
「pages.dev」はWebページを公開できるサービスで利用されるドメインですが、今回のURLがAmazon公式のものではないことが重要です。サービス全体が危険という意味ではありません。
URLにAmazonの文字が含まれていても、それだけで信用してはいけません。
2.SPF・DKIM・DMARCがPASSでもAmazonの正規メールとは限らない
今回のメールでは、以下の認証結果が確認されています。
| 認証項目 | 結果 |
|---|---|
| SPF | PASS |
| DKIM | PASS |
| DMARC | PASS |
認証情報の詳細は以下のとおりです。
- SPF:PASS
- 送信元IP:74.125.231.193
- SPFドメイン:buzgpkfc.com
- DKIM:PASS(buzgpkfc.com)
- DMARC:PASS(buzgpkfc.com)
これらの結果は、送信に使用されたドメインについて一定の認証が成立していることを示します。
しかし、認証対象はAmazon公式ドメインではなく「buzgpkfc.com」です。
メール認証のPASSは、メール本文の安全性やAmazonとの関係を保証するものではありません。
第三者が管理するドメインから送信された詐欺メールでも、SPF・DKIM・DMARCがPASSになることがあります。
3.件名やAmazon.co.jpの表記に特殊文字が混入している
今回の件名は、通常の日本語に見えますが、文字の間に特殊なUnicode文字が含まれています。
また、本文中の「Amazon.co.jp」にも通常の文字列とは異なる不可視文字が混入しています。
こうした文字は、見た目を大きく変えずに文字列の内部構造を変えることができます。
迷惑メールフィルターや文字列照合を回避する目的で利用される場合がありますが、今回の送信者がどのような目的で挿入したかは断定できません。
一見すると自然な件名であっても、送信元やリンク先まで確認することが重要です。
送信者名「Tallou Rabbi」とAmazonの関係は?
今回のメールの送信者情報は次のとおりです。
- 表示名:Tallou Rabbi
- メールアドレス:amazon9739@buzgpkfc.com
- 送信元ドメイン:buzgpkfc.com
表示名は「Tallou Rabbi」となっており、Amazonカスタマーサービスを示すものではありません。
さらに、メールアドレスの先頭には「amazon」という文字が含まれていますが、ドメイン部分はAmazon公式のものではありません。
メールアドレスの一部に有名企業名が入っているだけでは、その企業が送信した証拠にはなりません。
「確認のみで登録情報に変更なし」という説明にも注意
今回のメールでは、確認手続きについて「ご登録情報に変更は生じません」と説明しています。
このような文面は、受信者に安心感を与え、ログイン操作への警戒を弱める可能性があります。
しかし、偽のログイン画面でAmazonのメールアドレスやパスワードを入力すると、入力内容が第三者に取得されるおそれがあります。
今回のリンク先で実際にどのような画面が表示されるかまでは確認していませんが、不審なURLへのログイン操作は避けてください。
Amazonからの正規メールか確認する方法
Amazonでは、公式サイトやアプリの「メッセージセンター」を使った確認方法を案内しています。
- メール本文のリンクを開かない。
- Amazon公式アプリ、または自分で入力した公式サイトを開く。
- アカウントサービスからメッセージセンターを確認する。
- 不審なメールと同じ通知があるか確認する。
メッセージセンターに表示されないメールも一部ありますが、メールの真偽を確認する有効な方法の一つです。
Amazon公式サイト:https://www.amazon.co.jp/
偽サイトでログイン情報を入力してしまった場合
万が一、不審なリンク先でAmazonのログイン情報を入力した場合は、速やかに以下の対応を行ってください。
- Amazon公式サイトからパスワードを変更する。
- 同じパスワードを使い回しているサービスも変更する。
- 注文履歴や登録済みの支払い方法を確認する。
- 二段階認証の設定を確認する。
- クレジットカード情報を入力した場合はカード会社に連絡する。
- 不審な注文やアカウント変更がないか確認する。
リンクを開いただけで情報を入力していない場合も、ファイルのダウンロードや不審なアプリのインストールがなかったか確認してください。
Amazonを装うフィッシングメールは公式窓口へ報告を
Amazonでは、不審なメールやSMSについて報告を受け付けています。
Amazonのアカウントをお持ちの場合は、公式サイトの不審な連絡の報告機能を利用できます。
Amazonアカウントを持っていない場合は、次の報告用メールアドレスも案内されています。
reportascam@amazon.com
詳しくは、Amazon公式のフィッシング詐欺対策案内をご確認ください。
まとめ:AmazonらしいURLでも「@」以降の接続先を確認
今回の「ご利用アカウントの保護について」というメールには、一般的なAmazon偽装メールとは異なる特徴が複数見られました。
- Amazon公式ではない送信元ドメイン
- 送信者名とAmazonの不一致
- 「@」を利用した紛らわしいURL
- 件名や本文に混入した特殊文字
- SPF・DKIM・DMARCがPASSとなっている点
- 「確認のみ」という説明によるログイン誘導
Amazonを名乗るメールが届いても、メール内のURLからログインしないでください。
アカウントに関する重要な通知は、Amazon公式サイトまたは公式アプリから直接確認しましょう。
なお、今回確認された送信元メールアドレスやURLは、今後変更される可能性があります。同じ件名であっても、異なるアドレスから送信される場合があるため注意が必要です。
本記事の運営
詐欺被害ナビ編集部
詐欺・迷惑電話・SMSの情報を分析し、被害防止を目的に運営しています。
最近のコメント