【注意喚起】会社のメールドメインを悪用した詐欺メールに注意!VPN再接続を装う不審な通知
2026年10月19日、「【緊急】社内ネットワーク(VPN)障害発生に伴う再接続手順のご案内」という件名の不審なメールが確認されました。
このメールは「IT Helpdesk」を名乗り、社内ネットワークとVPNの障害が復旧したとして、従業員に再接続設定を求める内容です。
特に注意したいのは、会社や組織で使用されているメールドメインを差出人に表示させ、社内の正式な連絡であるかのように見せかける手口です。
差出人に見慣れたドメインが表示されていても、それだけで安全とは判断できません。
今回のメールについて、送信元の完全なアドレスやメールヘッダーは確認できていないため、実際に会社のメールアカウントから送信されたかどうかは不明です。
2026年10月19日に確認された不審メールの画像
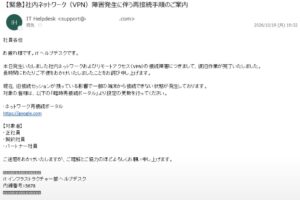
VPN障害の復旧と再接続設定を案内する不審なメールのスクリーンショット
メールには「復旧作業が完了した」「旧接続セッションが残っている」など、実際のIT障害対応で使用されそうな表現が含まれています。
不審メールの件名・差出人・受信日時
- 件名:【緊急】社内ネットワーク(VPN)障害発生に伴う再接続手順のご案内
- 差出人名:IT Helpdesk
- 差出人アドレス:support@(画像上で一部判読不可).com
- 受信日時:2026年10月19日(月)19:32
- 誘導名目:ネットワーク再接続ポータル
- 本文に表示されたURL:https://google.com
- 署名:IT インフラストラクチャー部 ヘルプデスク
- 内線番号:5678
なお、本文に表示されている「https://google.com」はGoogleの正規ドメインです。URLそのものを詐欺サイトと断定することはできません。
また、HTMLメールでは画面に表示されるURLと実際のリンク先が異なる場合があります。今回の画像だけでは、実際のリンク先を確認できません。
実際に届いたメール全文
以下は、提供されたスクリーンショットに記載されていたメール本文です。注意喚起と検索による照合のため、省略せず掲載します。
件名:【緊急】社内ネットワーク(VPN)障害発生に伴う再接続手順のご案内
社員各位
お疲れ様です。IT ヘルプデスクです。
本日発生いたしました社内ネットワークおよびリモートアクセス(VPN)の接続障害につきまして、復旧作業が完了いたしました。
長時間にわたりご不便をおかけいたしましたことをお詫び申し上げます。
現在、旧接続セッションが残っている影響で一部の端末から接続できない状態が発生しております。
対象の皆様は、以下の「臨時再接続ポータル」より設定の更新を行ってください。
・ネットワーク再接続ポータル
https://google.com
【対象者】
・正社員
・契約社員
・パートナー社員
ご迷惑をおかけいたしますが、ご理解とご協力のほどよろしくお願い申し上げます。
□□□□□□□□□□□□□□
IT インフラストラクチャー部 ヘルプデスク
内線番号:5678
□□□□□□□□□□□□□□
※署名前後の装飾記号は、画像上で文字化けしているため「□」で表記しています。差出人アドレスの不鮮明な部分は補完していません。
会社のメールドメインを使った詐欺メールとは?
企業を狙うフィッシングメールでは、従業員が日常的に使用する会社名、部署名、メールドメインなどを悪用し、社内連絡を装うケースがあります。
1.差出人アドレスを偽装する
メールの差出人名やアドレスは、表示だけを偽装できる場合があります。
例えば、社内で使用されているドメインに似たアドレスや、実在するメールアドレスを表示させることで、受信者に本物だと思わせる手口があります。
差出人が会社のドメインに見えても、正規のメールである証明にはなりません。
2.会社のメールアカウントが不正利用される
実際の会社のメールアカウントが乗っ取られ、そのアカウントからフィッシングメールが送信されるケースもあります。
この場合、メール認証に成功することもあり、受信者が不正なメールと見分けにくくなります。
ただし、今回のメールが実際に乗っ取られたアカウントから送信されたという証拠は確認されていません。
3.社内システム障害を口実にする
今回のメールは、VPNの接続障害が復旧したと説明しながら、追加の設定更新が必要だと案内しています。
このような通知は、普段からリモートワークやVPN接続を利用する従業員にとって、もっともらしく見える可能性があります。
SPF・DKIM・DMARCがPASSでも詐欺メールの可能性はある
メールの安全性を判断する際、SPF・DKIM・DMARCなどの認証結果が参考になります。
- SPF:送信元サーバーがドメインの許可した送信元か確認する仕組み
- DKIM:電子署名によってメールの送信ドメインや改ざんの有無を確認する仕組み
- DMARC:SPF・DKIMの認証結果と差出人ドメインの整合性などを確認する仕組み
しかし、これらの認証が成功していても、メール本文やリンク先が安全であるとは限りません。
例えば、正規のメールアカウントが不正利用されている場合や、攻撃者が自分で管理するドメインからメールを送信している場合です。
メール認証の成功は、送信者の業務上の正当性やリンク先の安全性を保証するものではありません。
なお、今回のスクリーンショットにはSPF・DKIM・DMARCの認証結果が表示されていないため、認証状況は未確認です。
今回のVPN再接続メールで注意したい5つの特徴
- 「緊急」という件名:受信者に早急な対応が必要だと思わせる。
- IT Helpdeskという差出人:社内の情報システム担当者を装って信用させる。
- VPN障害の復旧通知:実際の社内障害対応を思わせる内容になっている。
- 臨時再接続ポータルへの誘導:通常とは異なる操作やログインを求めるきっかけになる。
- 内線番号5678の記載:社内の正式な通知であるかのような印象を与える。
これらの特徴だけで詐欺と断定することはできませんが、フィッシングメールでも悪用される典型的な要素です。
過去にも同じ件名のVPNフィッシングメールを確認
詐欺被害ナビでは、2026年9月4日にも「社内ネットワーク(VPN)障害発生に伴う再接続手順のご案内」という件名の不審メールを掲載しています。
今回の2026年10月19日受信分は、過去の報告と本文や署名が非常によく似ています。
一方、今回の画像では表示URLが「https://google.com」となっており、過去記事で報告された外部サイトのURLとは異なります。
同一のテンプレートを使ったメールが繰り返し送られている可能性がありますが、送信者や攻撃主体が同一かどうかは確認できません。
過去の関連報告:VPN障害の復旧を装った不審メールの注意喚起(2026年9月4日)
会社のメールドメインから不審なメールが届いた場合の対処法
- メール本文のリンクを安易にクリックしない。
- 社内ID・パスワード・認証コードを入力しない。
- メールに記載された内線番号だけを信用しない。
- 普段利用している社内チャットや電話で情報システム担当者に確認する。
- メールを削除する前に、社内のセキュリティ担当者へ報告する。
- 必要に応じてメールヘッダーやリンク先を管理者に調査してもらう。
すでにIDやパスワードを入力してしまった場合
不審な再接続ページに会社のアカウント情報を入力してしまった場合は、速やかに対応してください。
- 勤務先の情報システム担当者へ直ちに報告する。
- 正規のログインページからパスワードを変更する。
- 同じパスワードを使用している他のサービスも確認する。
- 管理者に不審なログイン履歴やセッションを確認してもらう。
- メール転送設定や不審な認証方法の追加がないか確認する。
- 端末に不審なファイルをダウンロードした場合は、社内の指示に従って対処する。
よくある質問(FAQ)
Q.会社のメールドメインから届いたメールなら本物ですか?
A.いいえ。差出人表示の偽装や正規アカウントの不正利用が考えられるため、ドメインが一致しているように見えても安全とは限りません。
Q.SPF・DKIM・DMARCがPASSなら安全ですか?
A.必ずしも安全ではありません。メール認証は送信元に関する技術的な確認であり、本文やリンク先の安全性まで保証するものではありません。
Q.今回のメールにあるgoogle.comは詐欺サイトですか?
A.google.com自体はGoogleの正規ドメインです。ただし、画像に表示されたURLと実際のリンク先が同じかは確認できません。会社のVPN再接続先として正しいか、社内担当者に確認してください。
Q.このVPN再接続メールは以前にも報告されていますか?
A.はい。詐欺被害ナビでは2026年9月4日に同じ件名と非常によく似た本文の不審メールを掲載しています。今回のメールも類似した構成です。
Q.メールを受信しただけで会社の情報が漏れますか?
A.通常、受信しただけで直ちに認証情報が盗まれるわけではありません。ただし、リンク先への情報入力、不審なファイルの実行などには注意が必要です。
まとめ|会社のドメインを装ったVPN再接続メールに警戒
今回確認されたメールは、社内ITヘルプデスクを名乗り、VPN接続障害の復旧と再接続設定を案内する内容でした。
過去にも同じ件名と類似した本文の不審メールが報告されており、注意が必要です。
会社のメールドメインが表示されていても、必ずしも正規の社内メールとは限りません。
特に「緊急」「VPN障害」「再接続ポータル」「設定更新」などを組み合わせた通知を受信した場合は、メール内のリンクではなく、普段利用している正式な社内連絡手段で確認してください。
同様のメールを受信された方は、件名・差出人・受信日時・誘導先URLなどの情報を、機密情報を除いたうえで共有してください。
本記事の運営
詐欺被害ナビ編集部
詐欺・迷惑電話・SMSの情報を分析し、被害防止を目的に運営しています。
© 詐欺被害ナビ
最近のコメント