MyJCB「認証設定をご確認ください」を装う不審メールに注意|未承認利用・全額補償を口実に誘導
「MyJcbの認証設定をご確認ください」という件名で、JCBを装い、未承認利用の確認や本人確認を促す不審メールが確認されました。
画像では、差出人にnoreply@emailsender.cqztp.com、リンク先にmfmeq.comが表示されています。JCB公式が案内する主な送信元・URLとは一致せず、フィッシングが強く疑われる内容です。
メール内のボタンを押さず、普段使っているMyJCBアプリや公式サイトから利用状況を確認してください。
確認されたメールの画像
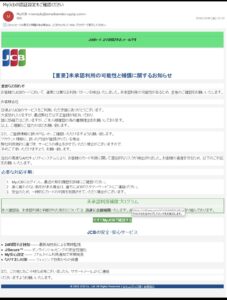
MyJCBを装う不審メール。送信元とリンク先にJCBとは異なるドメインが表示されています。
件名・送信元・リンク先の情報
| 件名 | MyJcbの認証設定をご確認ください |
|---|---|
| 差出人表示 | MyJCB <noreply@emailsender.cqztp.com> |
| 受信画面の日時 | 2026年10月9日(金)13:32 |
| 送信元のドメイン | emailsender.cqztp.com(登録ドメイン部分:cqztp.com) |
| 画像に表示されたリンク先 | https://mfmeq.com/bTvXUbAfk9.info.jp |
| 誘導内容 | 未承認利用の確認、本人確認の書類提出、全額補償の案内 |
上記は受信画像から読み取った情報です。メールヘッダーやリンク先の内容は取得していないため、実際の送信サーバー、SPF・DKIM・DMARCの認証結果、遷移後の画面は確認できていません。表示上の差出人アドレスだけで実際の送信者を特定することはできません。
不審メールの全文(画像で確認できる範囲)
画像内のメール文を省略せず掲載します。ただし、「未承認利用補償プログラム」の説明文の一部はリンク先の吹き出しに隠れているため、判読できない箇所を明記しています。隠れた文章は補っていません。
以下の補償やサービスに関する記述は不審メールの主張であり、JCB公式の案内として掲載するものではありません。
件名:MyJcbの認証設定をご確認ください

差出人:MyJCB <noreply@emailsender.cqztp.com>
日時:2026/10/09(金)13:32

このメッセージの表示に問題がある場合は、ここをクリックして Web ブラウザーで表示してください。

JCBカード より送信されたメールです

JCB

【重要】未承認利用の可能性と補償に関するお知らせ

重要なお知らせ

お客様のJCBカードにおいて、通常とは異なる利用パターンを検出いたしました。未承認利用の可能性があるため、至急のご確認をお願いいたします。

お客様各位

日頃よりJCBのサービスをご利用いただき誠にありがとうございます。
大変恐れ入りますが、最近弊社では不正登録が相次いでおり、
誠に恐縮ではございますが、ご本人様確認の為の書類提出をお願いしております。
以上、ご理解とご協力のほどお願い致します。

また、ご登録情報に誤りがないか、ご確認いただけますようお願い致します。
アカウント情報に、誤った内容が登録されている場合、
弊社利用規約に基づき、サービスの停止をさせていただく場合がございますので、
予めご了承いただけますよう、お願い致します。

当社の高度なAIセキュリティシステムにより、お客様のカード利用に関して潜在的なリスクが検出されました。お客様の資産を守るため、以下のご対応をお願いいたします。

必要な対応手順:

1. MyJCBにログインし、最近の取引履歴を詳細にご確認ください。
2. 身に覚えのない取引がある場合は、直ちにJCBカスタマーサービスにご連絡ください。
3. 安全のため、一時的にカードの利用を制限させていただく場合がございます。

未承認利用補償プログラム

本人確認後、未承認利用と判断された取引については、迅速に全額補償いたします。JCB[リンク先の吹き出しに隠れて一部判読不可]取り組んでおります。

今すぐMyJCBで確認する

JCBの安全・安心サービス

・24時間不正検知 —— 最新AI技術による常時監視
・J/Secure™ —— オンラインショッピングの安全性強化
・My安心設定 —— リアルタイム利用通知で早期発見
・なりすまし対策 —— フィッシング詐欺からの保護

また、この他にもご不明な点等ございましたら、サポートメールよりご連絡
くださいますようお願い いたします。

© 2025 JCB Co., Ltd. All Rights Reserved. | セキュリティ対策 | 会員規約
画像の吹き出しに表示されたリンク先
https://mfmeq.com/bTvXUbAfk9.info.jp
クリックまたはタップしてリンク先を表示します。
今回のメールで注意すべき特徴
送信元はJCBの案内する主なドメインと一致しない
差出人名は「MyJCB」ですが、アドレスの「@」以降はemailsender.cqztp.comです。JCB公式が掲載する主なメールアドレスのドメインとは一致しません。
差出人名や本文のJCBロゴだけで信用せず、実際のリンク先もあわせて確認してください。
URL末尾の「info.jp」ではなく、ホスト名「mfmeq.com」を確認する
画像に表示されたURLはhttps://mfmeq.com/bTvXUbAfk9.info.jpです。このURLの接続先を示すホスト名はmfmeq.comであり、スラッシュ以降のbTvXUbAfk9.info.jpはパスです。
末尾が「.jp」に見えても、日本の公式サイトであることを意味しません。また、HTTPSの表示だけでサイトの運営者がJCBだと判断することもできません。
「不正利用への不安」と「全額補償への期待」で操作を促す
本文は「未承認利用の可能性」「サービスの停止」で不安を与え、その後に「迅速に全額補償」と案内して「今すぐMyJCBで確認する」へ誘導しています。
メールに書かれているだけでは、実際の不正利用や補償の可否は確認できません。補償を受けるためとして、不審なサイトへログイン情報や本人確認書類を送らないでください。
件名と本文の目的が混在している
件名は「認証設定」の確認ですが、本文には「未承認利用」「不正登録」「本人確認書類」「登録情報の誤り」など、異なる理由が並んでいます。「MyJcb」と「MyJCB」の表記の違いも見られます。
表記や文面だけで詐欺と断定はできませんが、送信元・リンク先の不一致とあわせて注意すべき点です。
受信した場合・情報を入力した場合の対処
- メール内の「今すぐMyJCBで確認する」や、Webブラウザー表示用のリンクを開かないでください。
- 利用明細は、普段使っているMyJCBアプリや登録済みの公式ブックマークから確認してください。
- 不審なリンク先へ、カード番号、暗証番号、セキュリティコード、MyJCBのID・パスワード、ワンタイムパスワード、本人確認書類を入力・送信しないでください。
- すでにカード情報を入力した場合は、カード裏面などで確認したカード発行会社の正規窓口へ速やかに連絡し、利用停止や再発行について相談してください。
- MyJCBのID・パスワードを入力した場合は、公式の経路でパスワード変更を行い、同じパスワードを使う他のサービスも変更してください。
- 本人確認書類を送信した場合も、送信した内容や日時を記録し、カード発行会社の正規窓口に相談してください。
JCB公式の注意喚起
JCBは、不審なメールについて送信元のドメインや実際のリンク先などを確認するよう案内しています。送信元ドメインも偽装される可能性があるため、複数の確認項目をあわせて判断してください。
過去に紹介したMyJCB関連メールとの違い
詐欺被害ナビでは、2026年10月4日に「システム更新に伴うお客様情報の再確認」を装い、カード制限解除を促すメールを紹介しています。
今回の画像は、件名・送信元・リンク先が異なり、「未承認利用補償プログラム」「本人確認書類の提出」を持ち出す点が特徴です。本記事では、その違いと今回確認できた情報を整理しています。
関連記事:MyJCB「システム更新に伴うお客様情報の再確認」を装う詐欺メールに注意
よくある質問
JCBのロゴがあれば本物ですか?
本文に貼り付けられたロゴは複製できるため、本物の証明にはなりません。送信元や実際のリンク先を確認し、利用状況は公式アプリから確かめてください。
「全額補償」と書かれているので本人確認をしてもよいですか?
このメールの記載を根拠に本人確認を進めないでください。補償条件や必要な手続きは、カード発行会社の正規窓口で確認してください。
このメールと同じ件名なら、すべて同じ送信者ですか?
件名が同じでも、送信元やリンク先が変わる場合があります。今回の画像だけで他のメールの送信者を特定することはできません。
本記事の運営
詐欺被害ナビ編集部
詐欺・迷惑電話・SMSの情報を分析し、被害防止を目的に運営しています。
© 詐欺被害ナビ
最近のコメント