
【注意】「【同期完了】ローカルデータおよび閲覧履歴のクラウド保存について」という不審メール
「保存済みパスワードや閲覧履歴をバックアップした」「リンクを知っている全員に公開中」と知らせ、公開停止の手続きを促すメールに注意してください。今回の文面は、ローカル同期の自動通知を装い、情報流出への不安と24時間の期限でリンクへ誘導する内容です。
メールが届いたことだけで、実際にパスワードや文書が流出したと判断することはできません。本文中のリンクから公開停止や削除の手続きをせず、利用中のサービスの公式アプリや、普段使っている管理画面から確認してください。
今回のメールの特徴
| 件名 | 【同期完了】ローカルデータおよび閲覧履歴のクラウド保存について |
|---|---|
| 画像に記載された日時 | Fri, 9 Oct 2026 12:22:12 +0300 |
| 記載されたファイル名 | Local_User_Backup.zip(1.2 GB) |
| 保存したと主張する情報 | 保存済みパスワード、ブラウザ閲覧履歴、ローカル文書 |
| 公開状況の主張 | リンクを知っている全員に公開中 |
| 誘導文 | 公開の停止およびバックアップデータの即時削除へ |
| 期限 | 24時間以内 |
| URLの判読可能な部分 | .z1.web.core.windows.net(前後は画像で非表示) |
上記はメールに書かれた内容の整理です。バックアップの作成、ファイルの存在、データの公開を確認したものではありません。
実際のメール画像
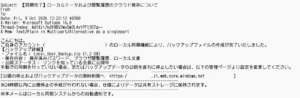
メール全文・表示されているヘッダー
画像で確認できる全文を以下に掲載します。隠されている箇所は補完せず「[画像では非表示]」と記載しています。URLは誤操作を防ぐためリンクにしていません。
Subject: 【同期完了】ローカルデータおよび閲覧履歴のクラウド保存について
From: [画像では非表示]
To: [画像では非表示]
Date: Fri, 9 Oct 2026 12:22:12 +0300
X-Mailer: Microsoft Outlook 16.0
Thread-Index: Ad1Xz1/KdY8BV2wvSw2L4vtPFt2CTg==
X-Mew: Text/Plain Multipart/Alternative as a singlepart

こんにちは。
ご自身のアカウント([画像では非表示])のローカル同期機能により、バックアップファイルの作成が完了いたしました。
【バックアップ詳細】
・ファイル名: Local_User_Backup.zip(1.2 GB)
・保存内容: 保存済みパスワード、ブラウザ閲覧履歴、ローカル文書
・公開ステータス: リンクを知っている全員に公開中
手動での同期を行っていない場合、またはバックアップデータの公開を直ちに停止したい場合は、以下の管理ページより設定を変更してください。
--------------------------------------------------
[公開の停止およびバックアップデータの即時削除へ <https:/[一部非表示].z1.web.core.windows.net[一部非表示]>]
--------------------------------------------------
※24時間以内に公開停止の手続が行われない場合、仕様によりデータは共有ストレージに保持されます。
--------------------------------------------------
※本メールはローカル同期システムからの自動通知です。
不審な点と確認すべきポイント
- 同期サービスの名称が不明:本文には、どのサービスの同期機能なのか、契約先や正式な問い合わせ窓口が示されていません。
- 機密情報の公開を主張:パスワードや閲覧履歴が「全員に公開中」と記載し、受信者が慌てて操作するよう促しています。文面だけでは流出の証拠になりません。
- 24時間という期限:公開停止を急がせていますが、期限の記載を理由にメールのリンクを開く必要はありません。
- ファイル名と容量で具体性を演出:「Local_User_Backup.zip」「1.2 GB」という表示だけでは、受信者のPCから実際に作成されたファイルとは確認できません。
「web.core.windows.net」やOutlookの表示だけで信用しない
画像では、URLの一部に.z1.web.core.windows.netが見えます。Microsoftの公式資料では、web.core.windows.netはAzure Storageの静的Webサイトで使用されるURLとして説明されています。この文字列が含まれていても、Microsoft自身が送った通知や、安全性を保証したページとは判断できません。ドメイン全体を詐欺サイトと断定することもできません。
参考:Microsoft公式資料:Azure Storageの静的Webサイトホスティング
ヘッダーのX-Mailer: Microsoft Outlook 16.0も、Microsoftからの公式通知であることを証明する情報ではありません。今回の画像には、送信元IPを検証するためのReceivedヘッダーや、SPF・DKIM・DMARCの認証結果が写っていません。差出人・宛先も非表示のため、送信元や認証の成否は確認できません。
リンク先の動作も未確認です。偽のログイン画面、ウイルス警告、ダウンロード画面へ移る可能性には注意が必要ですが、今回そのような画面が表示されたと断定するものではありません。
過去の類似記事との違い
詐欺被害ナビでは、2026年10月9日に「個人データの漏洩およびアクセス権限について」という脅迫メールを紹介しています。既存記事は、48時間以内のビットコイン送金要求と、偽Windows警告への誘導を扱っています。
今回のメールは、「同期完了」という事務的な通知を装い、バックアップデータの公開停止・即時削除を名目にリンクを開かせる点が特徴です。画像で見える本文には、ビットコイン送金先や電話番号は記載されていません。共通する手口はありますが、同じ送信者・同じリンク先かどうかは不明です。
関連記事:自分のメールアドレスから届く脅迫メール:BTC送金要求と偽Windows警告への注意喚起
受信した場合・操作してしまった場合の対応
- 受信しただけの場合:返信やリンクのクリックをせず、利用中のクラウドサービスの公式画面から同期設定・共有設定を確認してください。業務用アドレスなら社内のIT担当者へ相談してください。
- リンクを開いた場合:情報入力やダウンロードを進めず、ページを閉じてください。開いただけで情報流出が確定するわけではありません。
- パスワードを入力した場合:公式画面からパスワードを変更し、使い回しているサービスも見直してください。ログイン履歴や多要素認証の設定も確認してください。
- ファイルを実行した場合:業務用端末では速やかにIT担当者へ連絡し、実行したファイルや操作内容を伝えてください。
よくある質問
本当に閲覧履歴やパスワードが公開されているのでしょうか?
このメールだけでは確認できません。ファイル名や容量の記載を流出の証拠とせず、公式の管理画面や社内担当者を通じて確認してください。
24時間以内にメールのリンクから削除しなければいけませんか?
メールの主張を信用して手続きを進めないでください。利用中のサービスの共有状態を、メールとは別の経路で確認してください。
Microsoft関連のURLなら安心ですか?
Azureで公開されたWebページのURLであることと、Microsoftの公式通知であることは別です。URLの一部やOutlookの表示だけで信用しないでください。
本記事の運営
詐欺被害ナビ編集部
詐欺・迷惑電話・SMSの情報を分析し、被害防止を目的に運営しています。
© 詐欺被害ナビ
最近のコメント