
【JCBを装う詐欺メール】「3Dセキュア認証 再確認のお願い」とJCB.dxn添付ファイルに注意
2026年9月18日、JCBを装い「3Dセキュア認証の有効期限が切れている」として、再認証を要求する不審なメールが確認されました。
メールには「JCB.dxn」という不審な添付ファイルが付いており、本文中のボタンから認証手続きを行うよう誘導しています。
このメールはJCB公式から送信されたものではない可能性が極めて高い、フィッシング詐欺メールです。添付ファイルを開いたり、メール内のリンクやボタンを押したりしないでください。
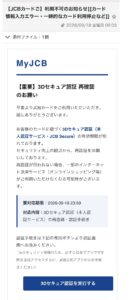
JCBを装った不審なメール
確認されたJCB偽メールの送信情報
- 表示名:JCB Webmaster
- 送信元:noreply@mail04.ahzjnl.com
- 件名:【JCBカードご】利用不可のお知らせ[[カード情報入力エラー・一時的なカード利用停止など]]
- 受信日時:2026年9月18日(金)9時03分
- 添付ファイル:JCB.dxn(1KB)
送信者名には「JCB Webmaster」と表示されていますが、送信元ドメインは「mail04.ahzjnl.com」です。JCBとは関係のない不審なドメインが使用されているため、表示名だけで本物と判断してはいけません。
偽メールの本文全文
MyJCB
【重要】3Dセキュア認証 再確認のお願い
平素よりJCBカードをご利用いただき、誠にありがとうございます。
お客様のカードに紐づく3Dセキュア認証(本人認証サービス・JCB Secure)の有効期限が切れております。
セキュリティ向上の観点から、再認証をお願いしております。
再認証が行われない場合、一部のインターネット決済サービス(オンラインショッピング等)がご利用いただけなくなる可能性がございます。要対応期限:2026-09-18 23:59
対応内容:3Dセキュア認証(本人認証サービス)の再登録・認証手続き
認証手続きは下記の専用ボタンより認証画面へお進みください。
(※セキュリティ保護のため、必ずご自身でブラウザを開き直接アクセスするか、JCB公式アプリからお手続きください)
3Dセキュア認証を実行する
⚠️ 本メールに心当たりがない場合や、不審な点がある場合は直ちにJCBカードコールセンターまでご連絡ください。
※本メールは送信専用アドレスより配信されています。返信いただいてもご回答できませんのでご了承ください。セキュリティ対策の観点から、不審なメールのリンクを直接クリックせず、JCB公式サイトのブックマークまたはJCB公式アプリからアクセスすることを推奨いたします。
株式会社ジェーシービー
東京都港区南青山5丁目1番22号 青山JCBビル
JCBインフォメーションセンター(案内窓口):0570-248-173(有料)
※紛失・盗難のご連絡は、24時間年中無休で承っております。JCB Co. Ltd. All Rights Reserved.
このメールがフィッシング詐欺と判断できるポイント
1.送信元がJCBと関係のないドメイン
送信元メールアドレスは「noreply@mail04.ahzjnl.com」です。「jcb.co.jp」などのJCB公式ドメインではありません。
差出人名は自由に偽装できるため、「JCB Webmaster」と表示されていても安全とは限りません。必ず実際のメールアドレスまで確認してください。
2.「本日23時59分まで」と対応を急がせている
メールを受信した当日の23時59分を期限に設定し、カードが利用できなくなる可能性があるとして不安をあおっています。
期限を極端に短く設定し、受信者に考える時間を与えず操作させるのは、フィッシング詐欺で多く使われる手口です。
3.「3Dセキュア認証の有効期限切れ」を口実にしている
このメールは「3Dセキュア認証の有効期限が切れている」と説明し、再登録や本人認証が必要であるかのように見せかけています。
誘導先の偽サイトで、MyJCBのID・パスワード、カード番号、有効期限、セキュリティコード、氏名、電話番号、ワンタイムパスワードなどを盗み取る目的が考えられます。
4.不審な添付ファイル「JCB.dxn」が付いている
メールには「JCB.dxn」という添付ファイルが付いています。内容や用途が分からない添付ファイルは、絶対に開かないでください。
不審な添付ファイルには、偽サイトへの誘導情報や悪意のあるプログラムが仕込まれている可能性があります。保存、展開、名称変更、別のアプリでの読み込みも避けましょう。
5.件名や日本語表現に不自然な部分がある
件名の「【JCBカードご】」や二重の角括弧「[[カード情報入力エラー・一時的なカード利用停止など]]」など、企業の正式な案内としては不自然な表記が見られます。
本文のデザインや会社情報が本物らしく作られていても、件名、送信元、リンク先、添付ファイルを総合的に確認する必要があります。
メールが届いた場合の安全な対処方法
- メール内のリンクや「3Dセキュア認証を実行する」ボタンを押さない
- 「JCB.dxn」などの添付ファイルを開かない
- メールに返信しない
- 記載された電話番号へすぐに連絡しない
- MyJCBのID、パスワード、カード情報を入力しない
- メールを迷惑メールとして報告し、削除する
カードの利用状況を確認する場合は、メール内のリンクを使用せず、普段利用しているブックマークやJCB公式アプリからMyJCBへアクセスしてください。
リンクを押した、またはカード情報を入力した場合
偽サイトで情報を入力してしまった場合は、次の対応を速やかに行ってください。
- JCBカード裏面に記載された正規の問い合わせ窓口へ連絡する
- カードの利用停止や再発行について相談する
- MyJCBのパスワードを変更する
- 同じパスワードを使っている他のサービスでもパスワードを変更する
- カードの利用明細を確認し、身に覚えのない決済がないか調べる
- 不審な利用が確認された場合は、カード会社と警察へ相談する
添付ファイルを開いてしまった場合
「JCB.dxn」を開いてしまった場合は、端末をインターネットから切断し、セキュリティソフトで端末全体をスキャンしてください。
ファイルを開いた後にアプリのインストール、警告表示、見覚えのない画面、動作の異常などが発生した場合は、端末の使用を一時的に停止し、専門窓口へ相談しましょう。
JCBを名乗るメールは公式サイトから確認を
JCBを装ったフィッシングメールでは、公式ロゴ、MyJCBの名称、会社所在地などが無断で使用されることがあります。
見た目だけで判断せず、送信元ドメイン、不自然な期限、添付ファイル、リンク先URLなどを確認してください。少しでも不審に感じた場合は、メールから操作せず、JCB公式サイトまたは公式アプリから確認することが重要です。
今回確認された「noreply@mail04.ahzjnl.com」からのメールや、「JCB.dxn」という添付ファイルは開かず、そのまま削除してください。
本記事の運営
詐欺被害ナビ編集部
詐欺・迷惑電話・SMSの情報を分析し、被害防止を目的に運営しています。
© 詐欺被害ナビ
最近のコメント