【詐欺注意】アットユーネット「ログイン通知設定変更のお知らせ」を装う不審メールに注意
2026年10月26日、UCカードの会員向けサービス「アットユーネット」を装い、「ログイン通知設定の変更を承りました」と知らせる不審なメールが確認されました。
今回のメールは、送信元がmasami05@comperone.comとなっており、件名には「アットネッイン通知設定変更のお知らせ ログーユ」という不自然な日本語が使われています。
本文にはログイン通知設定の変更を確認するよう促すURLが掲載されていますが、文字化けや不自然な空白が含まれており、フィッシング詐欺の可能性が非常に高いと考えられます。
身に覚えのない設定変更通知が届いても、メール内のURLをクリックしたり、カード番号やログイン情報を入力したりしないでください。
今回確認された不審メールの基本情報
| 確認日 | 2026年10月26日 |
|---|---|
| 受信日時 | 2026年10月26日 13:01 |
| 送信者名 | システムから自動でメール通知中の案内メール |
| 送信元メールアドレス | masami05@comperone.com |
| 件名 | アットネッイン通知設定変更のお知らせ ログーユ |
| 名乗っているサービス | アットユーネット |
| 不審な内容 | ログイン通知設定の変更完了を通知し、URLへ誘導 |
| 危険性 | フィッシング詐欺の疑いが非常に高い |
実際に届いたアットユーネットを装うメールの画像
以下は、2026年10月26日に確認された不審メールのスクリーンショットです。
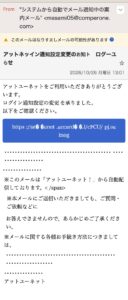
アットユーネットを装った不審メール(2026年10月26日確認)
メールアプリには「このメールはなりすましメールの可能性があります」という警告も表示されています。
不審メールの全文を掲載
以下は、受信したメールのスクリーンショットから確認できる内容です。誤字や不自然な日本語も原文に沿って掲載しています。
なお、URLの一部には文字化けがあり、正確な文字列を判読できません。安全のため、URLはリンク化していません。
From:
“システムから自動でメール通知中の案内メール” <masami05@comperone.com>
件名:
アットネッイン通知設定変更のお知らせ ログーユ
日時:
2026/10/26 月曜日 13:01
アットユーネットをご利用いただきありがとうございます。
ログイン通知設定の変更を承りました。
以下をご確認ください。
https :/at[文字化け][文字化け]unet .uccard[文字化け][文字化け].l/cPCU/ pj.oc
inog
・・・・・・・・・・・・・・・・・・・・・・・・・・・・
・・・・・・・・・・・・
・・・・・・・・
※このメールは「アットユーネット!」から自動配信しております。 </span>
※本メールにご返信いただきましても、ご質問・ご依頼などに
お答えできませんので、あらかじめご了承ください。
※メールに関する各種お手続き方法につきましては、
・・・・・・・・・・・・・・・・・・・・・・・・・・・・
・・・・・・・・・・・・
・・・・・・・・
アットユーネット
※点線は画像に表示された区切り部分です。URLの判読不能な箇所は「文字化け」と記載しています。画像内で確認できない文章は補っていません。
なぜフィッシング詐欺の可能性が高いのか?
1.送信元が「masami05@comperone.com」になっている
今回のメールで特に注意すべき点は、送信元メールアドレスです。
masami05@comperone.comは、UCカードやアットユーネットの公式サイトで使用されるドメインとは異なります。
メールの表示名に「システム」「自動通知」などと記載されていても、それだけで正規のメールとは判断できません。
2.件名の日本語が不自然
件名には「アットネッイン」「ログーユ」という不自然な表現が含まれています。
正規の企業を装うフィッシングメールでは、文章の自動生成やテンプレートの加工などによって、不自然な日本語が使われる場合があります。
3.ログイン通知設定の変更を装っている
今回のメールは、利用者が実際に設定を変更したかどうかに関係なく、「ログイン通知設定の変更を承りました」と通知する形式です。
このような通知を受け取ると、利用者は第三者による不正アクセスを心配し、メール内の確認用リンクを押してしまう可能性があります。
偽のログインページへ誘導し、IDやパスワードなどを盗み取るフィッシング詐欺で使われる手口と共通しています。
4.URLが文字化けしている
メール内の青いボタンには、アットユーネットの公式URLに似せた文字列が表示されています。
しかし、不自然な空白や文字化けが含まれており、正規のログインページとは確認できません。
また、メールに表示されているURLと、実際にクリックした際の移動先が異なる可能性もあります。
5.HTMLタグがそのまま表示されている
メール本文には、本来画面に表示されるべきではない</span>というHTMLタグが露出しています。
これはメール本文の作成やHTMLの処理に不備があることを示すもので、今回の不審メールを判断する材料の一つです。
アットユーネットのログイン通知設定変更メールが届いた場合の対処方法
- メール本文のURLやボタンをクリックしない
- 送信元メールアドレスを確認する
- メール内でID・パスワード・カード番号を入力しない
- 設定変更の有無は公式サイトや公式アプリから確認する
- 不審なメールは迷惑メールとして報告する
- 必要に応じてカード発行会社の公式窓口へ相談する
アットユーネットの利用状況を確認する際は、受信したメール内のリンクを使用せず、公式サイトからアクセスしてください。
UCカード公式サイト:https://www2.uccard.co.jp/
メール内のリンクをクリックしてしまった場合
リンクを開いただけの場合
リンクを開いただけで必ず個人情報が盗まれるわけではありません。まずはページを閉じ、ファイルのダウンロードや不審なアプリのインストールが行われていないか確認してください。
IDやパスワードを入力した場合
- 正規のアットユーネットからパスワードを変更する
- 同じパスワードを使用している他のサービスも変更する
- 登録情報や利用履歴に不審な変更がないか確認する
- カード発行会社の公式窓口へ相談する
クレジットカード情報を入力した場合
カード番号、有効期限、セキュリティコードなどを入力した場合は、速やかにカード発行会社へ連絡し、利用停止や再発行の必要性について相談してください。
不正利用が疑われる場合は、カード利用明細を確認し、身に覚えのない請求がないか調べましょう。
過去にもアットユーネットを装う詐欺メールを確認
詐欺被害ナビでは、過去にもアットユーネットやUCカードを装った不審メールについて注意喚起しています。
2026年9月17日に確認された事例では、「アットユーネットからのお知らせ」という件名で、名義・住所・電話番号の変更を受け付けたと通知する手口が使われていました。
今回のメールは「ログイン通知設定の変更」を装っている点が異なります。
関連記事:「アットユーネットからのお知らせ」はフィッシングメール?送信元Babara@stina.jpに注意
よくある質問(FAQ)
Q.「ログイン通知設定の変更を承りました」というメールは本物ですか?
今回確認された送信元masami05@comperone.comのメールは、件名やURLに不自然な点が多く、フィッシング詐欺の可能性が非常に高いと考えられます。実際の設定状況は公式サイトで確認してください。
Q.アットユーネットを利用していなくても届きますか?
はい。フィッシングメールはサービスの利用者以外にも送信されることがあります。利用したことがないサービスからの通知であれば、特に注意してください。
Q.送信元masami05@comperone.comは安全ですか?
今回のメールでは、UCカードの公式ドメインと異なるアドレスが使用されており、本文にも複数の不審な特徴が確認されています。このメールを信用してリンクを開くことは避けてください。
Q.ログイン通知設定を変更した覚えがありません。どうすればよいですか?
メール内のURLを使わず、公式サイトや公式アプリからログインして設定状況を確認してください。身に覚えのない変更が実際に確認された場合は、公式窓口に相談してください。
Q.メールを開いただけでも危険ですか?
通常、メールを閲覧しただけで直ちに情報が盗まれるとは限りません。ただし、リンクのクリック、添付ファイルの実行、偽サイトへの情報入力は避けてください。
まとめ|アットユーネットを装う設定変更通知に注意
2026年10月26日に確認された「アットネッイン通知設定変更のお知らせ ログーユ」という不審メールは、UCカードのアットユーネットを装ったフィッシング詐欺の可能性が非常に高いものです。
特に、以下の情報が一致するメールには注意してください。
- 送信元:masami05@comperone.com
- 件名:アットネッイン通知設定変更のお知らせ ログーユ
- 本文:「ログイン通知設定の変更を承りました」
- 不自然な文字化けを含む確認用URL
- メール本文にHTMLタグが露出している
このようなメールが届いても、リンクを開かず、公式サイトから直接確認することが重要です。
アットユーネットやUCカードを装った不審なメールは、件名や送信元を変更して繰り返し送信される可能性があります。家族や周囲の方にも注意を呼びかけ、被害防止につなげましょう。
本記事の運営
詐欺被害ナビ編集部
詐欺・迷惑電話・SMSの情報を分析し、被害防止を目的に運営しています。
© 詐欺被害ナビ
最近のコメント