【詐欺メール】三菱UFJ eスマート証券「パスキー認証の必須化を前倒しで開始します」に注意!偽サイトへの誘導を確認
2026年10月21日、三菱UFJ eスマート証券を名乗り、「【緊急】パスキー認証の必須化を前倒しで開始します」という件名で、利用者を偽サイトへ誘導するフィッシング詐欺とみられるメールが確認されました。
このメールは、パスキー認証の導入時期が前倒しになったと説明し、同日中の登録を促すものです。
しかし、メールに表示された公式サイト風のURLと、実際のリンク先が異なっています。
【重要】このメールに記載されたリンクをクリックしたり、ログインID・パスワード・認証コードなどを入力したりしないでください。
実際に確認された不審メールの画像
以下は、2026年10月21日に確認された三菱UFJ eスマート証券を装うメールのスクリーンショットです。
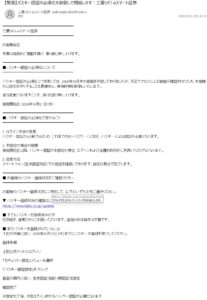
三菱UFJ eスマート証券を装った不審メールの実例
詐欺メールの送信元・件名・偽装URL
| 項目 | 確認内容 |
|---|---|
| 受信日時 | 2026年10月21日(水)13:14 |
| 表示送信者 | 三菱UFJ eスマート証券 |
| 送信元アドレス | akrso@yuhedf.com |
| 件名 | 【緊急】パスキー認証の必須化を前倒しで開始します|三菱UFJ eスマート証券 |
| メール上の表示URL | https://www.kabu.co.jp/update |
| 実際のリンク先 | https://shijiahu.com/review/dixwzttpcf |
| 判定 | フィッシング詐欺の疑いが極めて強い |
※危険なサイトへのアクセスを防ぐため、上記URLはクリックできない文字列として掲載しています。
詐欺メールの全文
以下は、確認されたメールの本文です。比較・検索・被害防止のため、原文を掲載しています。
件名:【緊急】パスキー認証の必須化を前倒しで開始します|三菱UFJ eスマート証券
From
三菱UFJ eスマート証券 <akrso@yuhedf.com>
三菱UFJ eスマート証券
お客様各位
平素は格別のご高配を賜り、厚く御礼申し上げます。
■ パスキー認証の必須化について
パスキー認証の必須化につきましては、2026年10月末の実施を予定しておりましたが、不正アクセスによる被害が確認されたため、お客様の口座をお守りすることを最優先に、実施時期を前倒しいたします。
急な変更となりますことを、深くお詫び申し上げます。
実施開始日:2026年10月21日(水)
■ パスキー認証の必須化で変わること
1. ログイン方法の変更
パスキー認証が必須となるため、これまでのID・パスワードに加え、パスキーによる認証が必要となります。
2. 未設定の場合の制限
実施開始日以降、パスキー認証が未設定の場合、ログインおよび各種お取引がご利用いただけなくなります。
3. 設定方法
スマートフォン(生体認証対応)での設定を推奨しております。設定は数分で完了します。
■ お客様のパスキー登録状況をご確認ください
お客様のパスキー登録状況につきまして、以下のいずれかをご選択ください。
▼ パスキー登録状況の確認はこちら
https://www.kabu.co.jp/update
■ すでにパスキーを登録済みの方
引き続き、通常どおりご利用いただけます。追加のお手続きは不要です。
■ まだパスキーを登録されていない方
下記の手順に従い、2026年10月21日(水)までにパスキーの登録を完了してください。
登録手順
上記公式サイトにログイン
「セキュリティ設定」メニューを選択
「パスキー認証設定」をクリック
画面の案内に従い、生体認証(指紋・顔認証)を設定
確認完了
※設定完了後、次回ログイン時からパスキー認証が必要となります
※上記は不審メールの記載内容であり、正規の設定手順を保証するものではありません。
なぜフィッシング詐欺と判断できるのか?
1. 送信元が証券会社の公式ドメインではない
今回の送信元はakrso@yuhedf.comです。
三菱UFJ eスマート証券を名乗っていますが、公式サイトのドメイン「kabu.com」とは一致していません。
送信者の表示名は誰でも偽装できるため、企業名が表示されているだけでは信用できません。
2. 表示URLと実際のリンク先が異なる
今回、特に注意すべきなのはURLの偽装です。
メール本文では「https://www.kabu.co.jp/update」と表示されていますが、画像で確認できるリンク先は次のアドレスです。
https://shijiahu.com/review/dixwzttpcf
これは三菱UFJ eスマート証券の公式ドメインではありません。
メールの表示文字列を公式サイト風に見せ、クリックすると別のサイトへ移動させる手口です。
なお、リンク先の現在の表示内容や、入力情報の送信先までは確認していません。
3. パスキー認証の必須化という実際の施策を悪用
三菱UFJ eスマート証券では、実際にパスキー認証の導入と必須化に向けた取り組みが進められています。
ただし、公式案内では2026年10月末を目標とし、移行状況などを踏まえて実施時期を判断すると説明されています。
今回のメールにある「2026年10月21日に前倒し」という説明は、確認した公式情報では裏付けられていません。
4. 当日中の登録を要求して利用者を焦らせる
メールは2026年10月21日に送信され、同日中の登録完了を求めています。
「設定しないとログインや取引ができなくなる」と説明することで、十分に確認せずリンクを開かせようとする心理的な誘導が疑われます。
三菱UFJ eスマート証券もフィッシング詐欺を注意喚起
三菱UFJ eスマート証券は、2026年10月15日付で「不正アクセス被害防止のためのお願い」を公表しています。
同社を装う偽サイトや不審メールが多数確認され、入力された顧客情報を悪用した不正アクセスが発生していると説明しています。
また、同社はメールにログイン用リンクを掲載していないと案内し、不審メール内のURLからログインしないよう呼びかけています。
公式注意喚起:【注意喚起】不正アクセス被害防止のためのお願い
※公式発表で紹介されているメールの件名は今回の事例と異なりますが、パスキー登録を口実に偽サイトへ誘導する点が共通しています。
フィッシングメールを受信した場合の対処方法
- メール内のURLを開かない:公式サイトに見える文字列でも信用しないでください。
- メールに返信しない:個人情報や口座情報を送信しないでください。
- 公式サイトから直接確認する:あらかじめ登録したブックマークや公式アプリを使用してください。
- パスキーの設定は公式サイトから行う:メール内のリンクを経由しないでください。
- 不審なメールは保存・報告後に削除する:被害が疑われる場合は証拠として保存してください。
偽サイトでログイン情報を入力してしまった場合
すでにIDやパスワード、認証コードなどを入力した場合は、速やかに対応してください。
- 正規サイトからログインパスワードを変更する
- 証券会社の公式サポート窓口へ連絡する
- ログイン履歴・注文履歴・保有資産・出金先情報を確認する
- 同じパスワードを使用している他サービスも変更する
- 不審な取引があれば証券会社と警察へ相談する
特に証券口座では、不正ログイン後に勝手な売買が行われるおそれがあるため、早急な確認が必要です。
パスキー認証は本当に必要?正しい設定方法は?
パスキー認証は、指紋認証・顔認証・端末のPINなどを利用する認証方式です。
正規のパスキーはアクセス先のドメインと結び付いているため、従来のパスワード方式と比べてフィッシング詐欺への耐性が高いとされています。
三菱UFJ eスマート証券では、公式サイト内の「パスキー管理」から登録手続きが案内されています。
正しいセキュリティ対策を行う場合でも、必ず公式サイトや公式アプリから手続きを進めてください。
不審メール対策には端末のセキュリティ確認も重要
フィッシング詐欺では、偽サイトへの誘導だけでなく、不審なファイルのダウンロードや不正なソフトウェアの導入を促すケースもあります。
OSやブラウザを最新の状態に保ち、不審な添付ファイルを開かないことが基本です。
ウイルス対策ソフトも、悪意のあるサイトや不審なプログラムへの対策を補助する手段の一つです。
ただし、セキュリティソフトだけでフィッシング詐欺を完全に防げるわけではありません。金融機関へのログインは公式アプリやブックマークから行いましょう。

よくある質問(FAQ)
Q1. 三菱UFJ eスマート証券からパスキー認証のメールが届きました。本物ですか?
パスキー認証に関する案内がすべて偽物とは限りません。しかし、今回のように公式ドメインと異なる送信元から届き、外部サイトへのログインを促すメールは非常に危険です。メール内のリンクを使用せず、公式サイトで確認してください。
Q2. 2026年10月21日からパスキー認証が必須になったのですか?
確認した公式案内では、2026年10月末を目標としており、10月21日への前倒しを裏付ける発表は確認できませんでした。最新の適用状況は公式サイトで確認してください。
Q3. akrso@yuhedf.com は三菱UFJ eスマート証券の公式アドレスですか?
今回の送信元は公式サイトのドメインと一致しておらず、正規の送信元と判断できません。特に、メール内に公式サイト以外へのリンクが含まれているため、フィッシング詐欺の疑いが極めて強い事例です。
Q4. shijiahu.com は安全なサイトですか?
今回のメールで使用されていたリンク先のドメインですが、三菱UFJ eスマート証券の公式ドメインではありません。安全性が確認できないため、アクセスや個人情報の入力を避けてください。
Q5. リンクをクリックしただけで被害に遭いますか?
クリックしただけで必ず口座が乗っ取られるわけではありません。ただし、不審なページでログイン情報を入力したり、ファイルをダウンロードしたりした場合は危険性が高まります。心当たりがあれば公式窓口に相談してください。
Q6. パスキーを登録すればフィッシング詐欺を完全に防げますか?
パスキーは偽サイトへの認証情報の入力を防ぎやすい仕組みですが、詐欺全般を完全に防止するものではありません。不審なメールや電話、偽のサポート案内などには引き続き注意が必要です。
まとめ|三菱UFJ eスマート証券を装う「緊急・パスキー認証」メールに注意
今回確認されたメールは、三菱UFJ eスマート証券のパスキー認証必須化という実際のセキュリティ施策を利用し、偽サイトへの誘導を図るフィッシング詐欺とみられるものです。
特に、次の情報が一致するメールには注意してください。
- 件名:【緊急】パスキー認証の必須化を前倒しで開始します
- 送信元:akrso@yuhedf.com
- 本文に「2026年10月21日から必須化」と記載
- 表示URL:https://www.kabu.co.jp/update
- 実際のリンク先:shijiahu.com
証券会社を名乗るメールであっても、メール内のURLからログインしないことが重要です。
同様のメールを受信した場合は、安易に操作せず、公式サイトや公式アプリから状況を確認してください。
本記事の運営
詐欺被害ナビ編集部
詐欺・迷惑電話・SMSの情報を分析し、被害防止を目的に運営しています。
最近のコメント