JCBを装う「最大17,000 J-POINTプレゼント」メールに注意
2026年10月20日、JCBを名乗り「【キャンペーン開催中!】10月のカードご利用で、金額を問わず最大17,000 J-POINTプレゼント!」という件名の不審なメールが確認されました。
メールは「MyJCB Spot Mail」を装い、カード利用によって最大17,000ポイントが当たると案内しています。しかし、送信元はJCBの公式ドメインではなく、QRコードからキャンペーンへのエントリーを求めています。
このメールはJCBを装ったフィッシング詐欺の疑いが非常に強いため、QRコードを読み取ったり、個人情報やカード情報を入力したりしないでください。
実際に届いたJCBを装うメールの画像
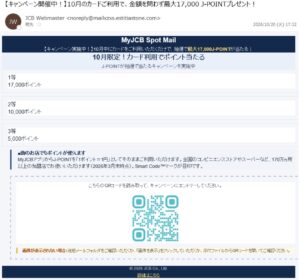
JCBを装ったキャンペーン案内メールのスクリーンショット
不審メールの送信元・件名・本文全文
受信日時:2026年10月20日(火)17:32
差出人:JCB Webmaster
送信元メールアドレス:noreply@mailxzxs.estitiastone.com
件名:【キャンペーン開催中!】10月のカードご利用で、金額を問わず最大17,000 J-POINTプレゼント!
MyJCB Spot Mail
【キャンペーン実施中!】10月中にカードをご利用いただくだけで、抽選で最大17,000J-POINTが当たる!
10月限定!カード利用でポイント当たる
J-POINTが抽選で当たるキャンペーンを実施中
1等
17,000ポイント
2等
10,000ポイント
3等
5,000ポイント
■街のお店でもポイントが使えます
MyJCBアプリからJ-POINTを「1ポイント=1円」としてそのままご利用いただけます。全国のコンビニエンスストアやスーパーなど、170万カ所以上の加盟店でお使いいただけます(2026年3月末時点)。Smart Code™マークが目印です。
こちらのQRコードを読み取って、キャンペーンにエントリーしてください。
【QRコード画像】
画像が表示されない場合:迷惑メールフォルダをご確認いただくか、「画像を表示」をクリックしていただくか、添付ファイルからQRコードを開いてご確認ください。
© 2026 JCB Co., Ltd.
詳細はこちら
※上記は受信メールの内容を掲載したものです。QRコードは安全上の理由から再掲していません。リンク先の安全性は確認されていません。
なぜJCBのフィッシング詐欺が疑われるのか?
1.送信元がJCBの公式ドメインではない
今回のメールは「JCB Webmaster」と表示されていますが、送信元のドメインは「estitiastone.com」です。
差出人の表示名は送信者が自由に設定できるため、「JCB」と記載されていても本物とは限りません。
2.最大17,000ポイントの当選を強調
「10月限定」「カード利用でポイント当たる」などの表現によって受信者の関心を引き、キャンペーンへの参加を促しています。
正規のポイントキャンペーンを装い、偽サイトへ誘導する手口が考えられます。
3.QRコードからのエントリーを要求
今回のメールで特に注意したいのが、QRコードを読み取らせる誘導方法です。
QRコードはリンク先のURLを一見して確認しにくく、フィッシングサイトへの誘導に悪用される場合があります。このような手口は「クイッシング」とも呼ばれています。
今回のQRコードの実際の転送先は確認していないため、特定の偽サイトへの誘導が確定したわけではありません。
4.公式メールのようなデザインを使用
「MyJCB Spot Mail」という見出しや、青を基調としたデザイン、著作権表記などを使用しており、JCBから届いた正規メールだと思わせる構成です。
企業ロゴやデザインが本物に似ていても、メールの安全性を保証するものではありません。
JCBを装ったメールが届いた場合の対処方法
- メール内のQRコードを読み取らない
- 「詳細はこちら」などのリンクを開かない
- カード番号、有効期限、セキュリティコードを入力しない
- MyJCBのID・パスワードを入力しない
- キャンペーンの有無は公式アプリや公式サイトで確認する
- 不審なメールは迷惑メールとして報告する
JCB公式サイト:https://www.jcb.co.jp/
QRコードを読み取ってしまった場合は?
QRコードを読み取っただけで、直ちにカード情報が盗まれたと断定することはできません。ただし、表示されたサイトで何を操作したかによって対応が異なります。
- サイトを開いただけ:ページを閉じ、ファイルのダウンロードやアプリのインストールが行われていないか確認してください。
- MyJCBのID・パスワードを入力した:公式サイトや公式アプリから速やかにパスワードを変更してください。
- カード番号などを入力した:速やかにカード発行会社へ連絡し、利用停止や再発行について相談してください。
- 不審なアプリをインストールした:利用を中止し、端末のセキュリティ確認を行ってください。
フィッシング詐欺対策にはセキュリティソフトの活用も
フィッシング詐欺は、メールだけでなくSMS、QRコード、偽広告などを通じても発生します。
不審なWebサイトへのアクセス対策や端末の保護には、セキュリティソフトの利用も選択肢の一つです。ただし、すべてのフィッシング詐欺を防止できるわけではないため、公式アプリから確認する習慣も重要です。

よくある質問(FAQ)
Q.JCBの17,000 J-POINTプレゼントは本物ですか?
A.今回確認されたメールは、送信元がJCBの公式ドメインではないため、フィッシング詐欺の疑いが非常に強いものです。ただし、同名・類似の正規キャンペーンの有無については、JCB公式サイトで別途確認する必要があります。
Q.JCB Webmasterという差出人なら安全ですか?
A.いいえ。差出人名は偽装できるため、安全性の判断材料にはなりません。
Q.QRコードを読み取るだけでも危険ですか?
A.読み取ることで不審なサイトへ移動する可能性があります。読み取りだけで情報が盗まれるとは限りませんが、リンク先での情報入力やファイルのダウンロードには注意が必要です。
Q.メールを受信しただけでカードが不正利用されますか?
A.通常、メールを受信しただけでカード情報が盗まれるわけではありません。ただし、不審なリンクの操作や個人情報の入力は避けてください。
Q.本物のJCBキャンペーンはどこで確認できますか?
A.メール内のリンクではなく、JCB公式サイトやMyJCB公式アプリからキャンペーン情報を確認してください。
まとめ|JCBを装ったポイントキャンペーンメールに注意
2026年10月20日に確認された「最大17,000 J-POINTプレゼント」というメールは、JCBとは異なるドメインから送信され、QRコードによるキャンペーンへの参加を求める不審な内容でした。
ポイントが当たるという案内だけで信用せず、必ず公式サイトや公式アプリで情報を確認してください。
特に、QRコードからアクセスしたサイトでカード番号・MyJCBのログイン情報・ワンタイムパスワードを要求された場合は、入力せずに操作を中止してください。
本記事の運営
詐欺被害ナビ編集部
詐欺・迷惑電話・SMSの情報を分析し、被害防止を目的に運営しています。
最近のコメント