Appleを装う「iPhone XでiCloudにサインイン」メールに注意|表示URLとリンク先が異なる事例
「ご利用のApple IDが、iPhone X上でiCloudへのサインインに使用されました。」という件名の不審メールが確認されています。今回の画像では、差出人がAppleと表示されている一方、メールアドレスはnoreply@vipservice.ionosphereheater.comで、本文のApple公式URLに見えるリンクも、実際にはdingjuexcl.comを指しています。
メール内のリンクからサインインせず、iPhoneの「設定」やApple公式サイトを自分で開いて確認してください。このメールの記載だけで、実際に第三者がサインインしたと判断することはできません。
今回のメールの特徴
| 件名 | ご利用のApple IDが、iPhone X上でiCloudへのサインインに使用されました。 |
|---|---|
| 差出人表示 | Apple |
| 差出人アドレス | noreply@vipservice.ionosphereheater.com |
| 画像の受信日時 | 2026年10月15日(木)11:23 |
| メールが主張するサインイン日時 | 2026年10月14日 10:21:30 UTC |
| 本文に表示されたURL | https://appleid.apple.com |
| 画像で表示されたリンク先 | https://dingjuexcl.com/XMOFTDPyZ5.nagoya.com |
※差出人・日時・URLは提供画像に基づく記録です。リンク先にはアクセスしておらず、遷移後の画面や被害の有無は確認していません。
実際に届いたメールの画像
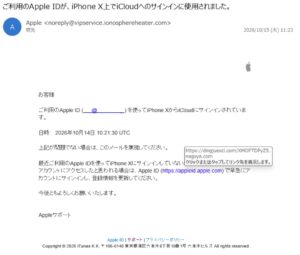
Appleを装う不審メールの受信画面。本文の表示URLと実際のリンク先が異なっています。
メール文の全文(画像の文字起こし)
画像に写っている件名・差出人・本文・フッターを掲載します。宛先のApple IDは伏せられています。本文の一部はリンク先の表示枠で隠れているため、下記の「[補完]」部分は前後の文脈から補ったもので、原文との完全な一致は確認できません。URLは誤アクセスを防ぐためリンクにしていません。
件名:ご利用のApple IDが、iPhone X上でiCloudへのサインインに使用されました。
差出人:Apple <noreply@vipservice.ionosphereheater.com>
受信日時:2026/10/15(木)11:23お客様
ご利用のApple ID([メールアドレスは伏せられています])を使ってiPhone XからiCloudにサインインされています。
日時:2026年10月14日 10:21:30 UTC
上記が問題でない場合は、このメールを無視してください。
最近ご利用のApple IDを使ってiPhone Xにサインインしていない[補完:、または]アカウントにアクセスしたと思われる場合は、Apple ID(https://appleid.apple.com)で早急にアカウントにサインインし、登録情報を更新してください。
今後ともよろしくお願いいたします。
Appleサポート
Apple ID|サポート|プライバシーポリシー
Copyright © 2026 iTunes K.K. 〒106-6140 東京都港区六本木6丁目10番1号 六本木ヒルズ All rights reserved.
画像内のリンク先表示枠には、次の文字列も写っています。
https://dingjuexcl.com/XMOFTDPyZ5.
nagoya.com
クリックまたはタップしてリンク先を表示します。
※URLは表示枠の折り返しをつなぐと https://dingjuexcl.com/XMOFTDPyZ5.nagoya.com と読み取れます。
フィッシングが疑われるポイント
「Apple」という差出人名だけでは判断できない
今回の差出人アドレスのドメインは「vipservice.ionosphereheater.com」です。Appleという表示名やロゴが使われていても、それだけで正規の通知とは判断できません。
Apple公式URLの表示に対し、リンク先は別のドメイン
本文には「https://appleid.apple.com」と書かれていますが、画像で表示されたリンク先のホスト名は「dingjuexcl.com」です。後ろにある「nagoya.com」は、このURLではスラッシュ以降のパスの一部です。見た目のリンク文字と、実際の接続先は異なる場合があります。
身に覚えのないサインイン通知で操作を促している
メールは「iPhone X」「iCloud」「登録情報を更新」といった言葉で、アカウントの確認へ誘導しています。画像の差出人・リンク先の不一致から、当編集部では認証情報を狙うフィッシングメールの可能性が高いと考えます。
届いた場合・情報を入力した場合の対応
- 受信しただけの場合:本文のリンクを開かず、返信を控え、迷惑メールとして報告してください。
- サインイン状況が気になる場合:iPhoneの「設定」や、自分で開いたApple公式サイトからアカウントを確認してください。
- リンクを開いただけの場合:ページを閉じ、パスワード・確認コードなどの入力や、ファイルのダウンロードをしないでください。
- パスワードを入力した場合:Apple公式の手順で直ちにパスワードを変更し、2ファクタ認証が有効になっていることを確認してください。
- Appleへの報告:Appleを装った疑わしいメールは、Appleが案内する
reportphishing@apple.comへ転送できます。
参考:Apple公式:フィッシングメッセージ、偽のサポート電話、その他の詐欺を含むソーシャルエンジニアリングスキームを認識し、対処する
よくある質問
このメールが届いたら、不正ログインされたということですか?
メールの記載だけでは判断できません。偽の通知で不安をあおっている可能性があります。メール内のリンクを使わず、Appleの設定画面や公式サイトで確認してください。
本文にAppleの公式URLが書かれていれば安全ですか?
表示される文字と実際のリンク先は別に設定できます。今回の画像では両者が一致していないため、表示上のURLだけで安全とは判断できません。
本記事の運営
詐欺被害ナビ編集部
詐欺・迷惑電話・SMSの情報を分析し、被害防止を目的に運営しています。
© 詐欺被害ナビ
最近のコメント