


【詐欺メール】「セキュリティ侵害の恐れに伴うパスワード変更および二段階認証設定のお願い」は偽物!情報セキュリティ部を装う不審メールに注意
2026年11月13日、企業の「情報セキュリティ部」を装い、「【重要】セキュリティ侵害の恐れに伴うパスワード変更および二段階認証設定のお願い」という件名の不審なメールが確認されました。
メールでは、社内システムやネットワークへの不審なアクセス、情報漏洩の可能性が検知されたとして、全社員に24時間以内のパスワード変更と二段階認証(2FA)の設定を要求しています。
さらに、期限内に対応しなければアカウントが一時的に制限される可能性があると警告し、メール内のリンクから手続きするよう誘導しています。
しかし、送信元やリンク先が正規の社内システムであることは確認できず、企業のセキュリティ通知を装ったフィッシング詐欺の疑いが非常に強いメールです。
メール内のリンクにはアクセスせず、社内アカウントのID・パスワードや認証コードを入力しないでください。
実際に確認された情報セキュリティ部を装う詐欺メール画像

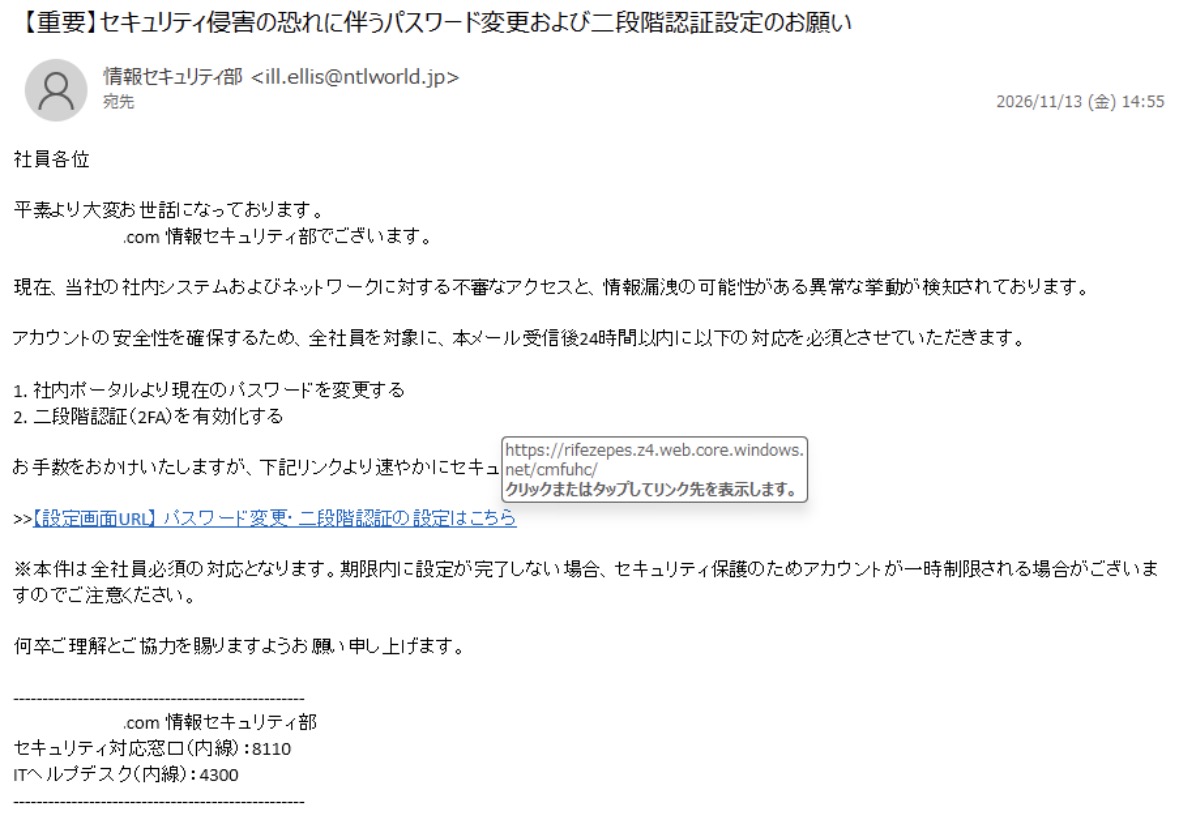
詐欺メールの送信元・件名・誘導先
| 受信日時 | 2026年11月13日(金)14:55 |
|---|---|
| 件名 | 【重要】セキュリティ侵害の恐れに伴うパスワード変更および二段階認証設定のお願い |
| 差出人名 | 情報セキュリティ部 |
| 送信元 | ill.ellis@ntlworld.jp |
| 誘導先 | rifezepes.z4.web.core.windows.net/omfuhc/ |
| 要求内容 | パスワード変更・二段階認証の有効化 |
| 対応期限 | メール受信後24時間以内 |
| 想定される目的 | 社内アカウントの認証情報の窃取 |
※上記は提供されたメール画像から確認できる情報です。誘導先のページ内容や実際の情報窃取の有無については確認していません。
実際に届いた不審メールの全文
件名:【重要】セキュリティ侵害の恐れに伴うパスワード変更および二段階認証設定のお願い
社員各位
平素より大変お世話になっております。
.com 情報セキュリティ部でございます。
現在、当社の社内システムおよびネットワークに対する不審なアクセスと、情報漏洩の可能性がある異常な挙動が検知されております。
アカウントの安全性を確保するため、全社員を対象に、本メール受信後24時間以内に以下の対応を必須とさせていただきます。
1. 社内ポータルより現在のパスワードを変更する
2. 二段階認証(2FA)を有効化する
お手数をおかけいたしますが、下記リンクより速やかにセキュリティ設定をお願いいたします。
>>【設定画面URL】パスワード変更・二段階認証の設定はこちら
※本件は全社員必須の対応となります。期限内に設定が完了しない場合、セキュリティ保護のためアカウントが一時制限される場合がございますのでご注意ください。
何卒ご理解とご協力を賜りますようお願い申し上げます。
——————————————
.com 情報セキュリティ部
セキュリティ対応窓口(内線):8110
ITヘルプデスク(内線):4300
——————————————
※メール本文を画像から文字起こししたものです。社名に相当する部分は画像上でも「.com」と表示されており、正式な企業名は確認できません。実際のメールにあるリンクは、安全のためクリックできない形式で掲載しています。
今回のメールがフィッシング詐欺と疑われる理由
1. 情報セキュリティ部を名乗り、社内通知を装っている
今回のメールは、差出人名を「情報セキュリティ部」とし、本文でも「社員各位」「全社員必須」「社内ポータル」などの表現を使用しています。
さらに、セキュリティ対応窓口やITヘルプデスクの内線番号を記載することで、実際の社内通知のように見せかけています。
しかし、差出人のメールアドレスは次のとおりです。
ill.ellis@ntlworld.jp
メールには所属企業を特定できる情報が乏しく、この送信元が正規の社内セキュリティ部門のものであることは確認できません。
本物の社内通知かどうかは、普段利用している社内連絡手段や情報システム担当者へ直接確認する必要があります。
2. Microsoft関連のドメインを利用した外部サイトへ誘導
今回のメールで特に注意したいのが、リンク先のURLです。
rifezepes.z4.web.core.windows.net/omfuhc/
URLに含まれる「web.core.windows.net」は、Microsoft Azureのストレージサービスで利用されるドメインです。
しかし、Microsoftのサービス上に設置されたページだからといって、Microsoft公式の認証画面や安全な社内サイトであるとは限りません。
第三者が作成したWebページを公開できる仕組みがあり、フィッシングサイトの設置に悪用される場合があります。
今回のURLが正規の社内ポータルであることは確認できず、メール内のリンクから認証情報を入力するのは危険です。
3. 24時間以内の対応を要求して焦らせる
メールでは、受信後24時間以内にパスワード変更と二段階認証の設定を完了するよう要求しています。
さらに、期限内に対応しなければアカウントが一時制限される可能性があると警告しています。
「情報漏洩」「不審なアクセス」「アカウント制限」などの言葉を組み合わせ、受信者を不安にさせて、リンクを開かせようとしていると考えられます。
正規の企業でも緊急のセキュリティ対応を求める場合はありますが、メールの内容だけで判断せず、社内担当者へ確認してください。
4. パスワード変更と二段階認証設定を同時に要求
今回のメールでは、パスワード変更だけでなく、二段階認証(2FA)の有効化も要求しています。
二段階認証そのものは、アカウントの安全性を高める重要な対策です。
しかし、偽サイト上で設定を行わせる場合、ID・パスワードだけでなく、SMS認証コードやワンタイムパスワードなどを盗み取られるおそれがあります。
セキュリティ対策を装ったメールであっても、不審なリンク先で認証情報を入力してはいけません。
詐欺被害ナビで確認された過去の類似事例
詐欺被害ナビでは、今回と同じように企業の情報システム部門やセキュリティ担当者を装い、緊急対応を要求するフィッシングメールを過去にも紹介しています。
① Windowsアカウントのパスワード有効期限を装う詐欺メール
2026年6月10日には、Microsoftや社内情報システム部を装い、「Windowsアカウントのパスワード有効期限が24時間以内に切れる」と通知する不審メールを掲載しています。
この事例では、パスワードの更新を要求し、Microsoft Azureの「web.core.windows.net」を利用したURLへ誘導していました。
今回のメールと、24時間以内の対応要求やパスワード変更を口実にした誘導方法が非常によく似ています。
関連記事:「Windowsアカウントのパスワード有効期限に関するお知らせ」詐欺メールに注意
② 情報セキュリティ部を装うChromium緊急アップデート詐欺
2026年6月30日には、「Chromiumブラウザの脆弱性(0-day)」を理由に、Google ChromeやMicrosoft Edgeの緊急アップデートを要求するメールを紹介しています。
この事例でも「情報セキュリティ部」を名乗り、指定期限までに外部サイトへアクセスするよう要求していました。
また、誘導先には今回と同じ「web.core.windows.net」を含むURLが使用されていました。
セキュリティ対応を口実に社員を不審なサイトへ誘導する点が共通しています。
関連記事:「Chromiumブラウザの脆弱性」を悪用した偽アップデートメールに注意
③ 不正アクセスによるアカウント制限を装う詐欺メール
2026年9月10日には、実在する企業を装い、「アカウントの不正アクセス検出に伴う緊急制限のお知らせ」という件名で送信された不審メールを紹介しています。
この事例では、不正アクセスを理由に本人確認やパスワード再設定を要求し、対応しなければアカウントを制限すると警告していました。
今回のメールも、不正アクセスの可能性を強調して受信者を焦らせる点が共通しています。
関連記事:「アカウントの不正アクセス検出に伴う緊急制限のお知らせ」に注意
これらの事例は、社内通知やセキュリティ対策を装うという点で共通しています。ただし、同一の攻撃者によるものかは確認できていません。
不審な社内セキュリティメールを受信した場合の対処方法
- メール内のリンクを開かない:パスワード変更や二段階認証設定の案内であっても、安易にクリックしないでください。
- 社内担当者へ確認する:普段利用している社内チャットや既知の連絡先から、情報システム部門に確認してください。
- 認証情報を入力しない:不審なサイトにID、パスワード、SMS認証コードなどを入力しないでください。
- メールを社内へ報告する:同様のメールがほかの社員にも届いている可能性があります。
- 不審なファイルを開かない:添付ファイルやダウンロードを求められた場合も注意してください。
会社で定められたセキュリティ報告手順がある場合は、その手順に従って対応してください。
偽サイトにパスワードを入力してしまった場合
不審なリンク先で社内アカウントの情報を入力してしまった場合は、速やかな対応が必要です。
- 会社の情報システム部門やセキュリティ担当者へ直ちに報告する。
- 正規の社内ポータルや公式サービスからパスワードを変更する。
- 同じパスワードをほかのサービスで使用している場合は、それらも変更する。
- 二段階認証の登録状況や認証アプリの設定に不審な変更がないか確認する。
- サインイン履歴や不審なメール送信、ファイル共有などがないか確認する。
- 必要に応じて管理者にセッションの失効やアカウント保護を依頼する。
認証コードを入力したり、不審な認証要求を承認したりした場合も、速やかに担当者へ報告してください。
企業のアカウントが乗っ取られると、メールの不正送信、社内ファイルの閲覧、取引先へのなりすましなど、被害が広がるおそれがあります。
公式情報・相談先
フィッシング詐欺や不審なメールへの対応については、以下の公的機関の情報も参考になります。
企業内で不審なメールを確認した場合は、まず社内の情報システム担当者やセキュリティ担当者に相談することが重要です。
よくある質問(FAQ)
Q1. 情報セキュリティ部から届いたメールなら安全ですか?
いいえ。差出人名は自由に設定できるため、「情報セキュリティ部」と表示されていても正規の社内メールとは限りません。
送信元や案内内容を確認し、不明な場合は社内担当者へ直接問い合わせてください。
Q2. パスワード変更や二段階認証の設定は必要ないのですか?
パスワードの適切な管理や二段階認証の設定は、アカウントを守るために重要です。
ただし、今回のような不審メールのリンクから設定するのではなく、正規の社内ポータルや公式サービスから手続きを行ってください。
Q3. URLに「windows.net」が入っていればMicrosoftの公式サイトですか?
「web.core.windows.net」はMicrosoft Azureで利用されるドメインですが、その配下に公開されたページがすべてMicrosoft公式の認証画面というわけではありません。
第三者が作成したページである可能性もあるため、URLにMicrosoft関連の文字列が含まれているだけで安全とは判断できません。
Q4. メールを開いただけで被害になりますか?
メールを開いただけで必ず被害が発生するわけではありません。
ただし、不審なリンクへのアクセス、認証情報の入力、ファイルのダウンロードや実行は避けてください。
Q5. 社内アカウントのパスワードを入力してしまった場合は?
直ちに情報システム担当者へ報告し、正規の方法でパスワードを変更してください。
認証情報が第三者に渡った可能性があるため、サインイン履歴や二段階認証の設定についても確認が必要です。
まとめ|情報セキュリティ部を装う緊急メールに注意
2026年11月13日に確認された「【重要】セキュリティ侵害の恐れに伴うパスワード変更および二段階認証設定のお願い」は、企業の情報セキュリティ部門を装ったフィッシング詐欺の疑いが非常に強いメールです。
今回のメールでは、社内システムへの不審なアクセスや情報漏洩の可能性を理由に、全社員へ24時間以内の対応を要求しています。
さらに、Microsoft Azureのドメインを利用した外部サイトへ誘導し、パスワード変更や二段階認証設定を促しています。
詐欺被害ナビでは、過去にもWindowsアカウントのパスワード更新やブラウザの緊急アップデートを装った類似事例を紹介しています。
「情報セキュリティ部」「全社員必須」「24時間以内」といった表現があっても、メール内のリンクから認証情報を入力しないでください。
正規の案内か判断できない場合は、必ず会社の情報システム部門へ直接確認しましょう。
本記事の運営について
本記事は、詐欺被害ナビ編集部が、フィッシング詐欺や不審メールによる被害防止を目的として作成しています。
掲載内容は、実際に確認されたメール画像、公開情報、過去の類似事例などをもとに整理したものです。
同様の不審メールを受信された方や、関連する情報をお持ちの方は、コメント欄などから情報をお寄せください。
皆さまからの情報提供は、詐欺の手口の把握や被害防止に役立ちます。
詐欺被害ナビ編集部