


【JCB詐欺メール】「未承認利用の可能性と補償に関するお知らせ」に注意|全額補償を装うフィッシング詐欺
2026年11月8日、JCB・MyJCBを名乗り、「【重要】未承認利用の可能性と補償に関するお知らせ」という件名の不審なメールが確認されました。
メールでは、JCBカードに通常とは異なる利用パターンが検出されたとして、早急にMyJCBへログインし、取引履歴を確認するよう求めています。
さらに「高度なAIセキュリティシステム」「未承認利用補償プログラム」「迅速に全額補償」などの表現を使い、公式のセキュリティ通知のように見せかけています。
しかし、送信元と誘導先はJCBの公式ドメインではありません。今回のメールは、JCBを装ったフィッシング詐欺と判断できる強い特徴があります。メール内の「今すぐMyJCBで確認する」というボタンは押さないでください。
実際に届いたJCBを装う詐欺メールの画像

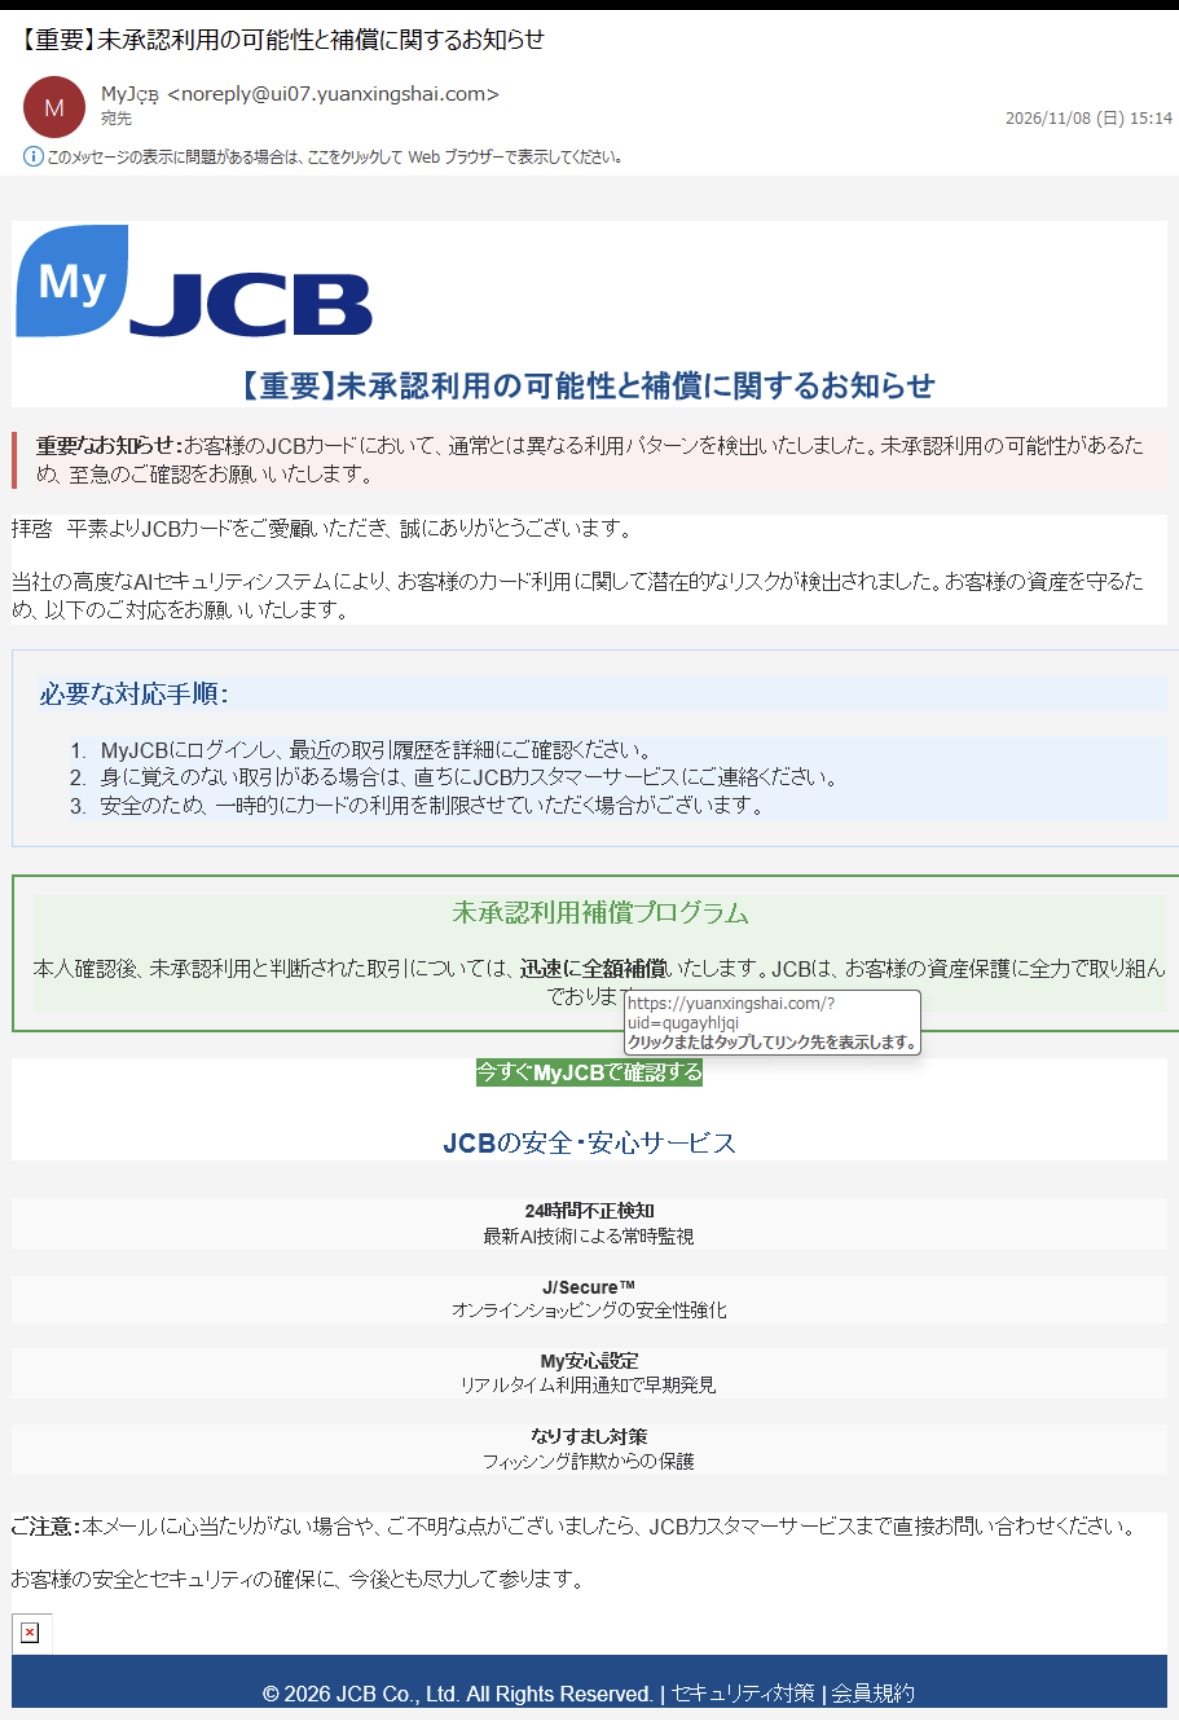
上記は2026年11月8日に確認された不審メールのスクリーンショットです。
JCBのロゴや青色を基調としたデザインが使用され、「24時間不正検知」「J/Secure」「My安心設定」など、実際のJCBサービスを連想させる名称が並んでいます。
しかし、企業ロゴやサービス名は第三者でも模倣できるため、これらが表示されているだけでは正規のメールとは判断できません。
不審メールの件名・送信元・誘導先
| 確認項目 | 内容 |
|---|---|
| 受信日時 | 2026年11月8日(日)15:14 |
| 件名 | 【重要】未承認利用の可能性と補償に関するお知らせ |
| 差出人名 | MyJcb |
| 送信元 | noreply@ui07.yuanxingshai.com |
| 誘導先ドメイン | yuanxingshai.com |
| 誘導先URL | https://yuanxingshai.com/?uid=qugayhljqi |
| 名乗る企業 | 株式会社ジェーシービー(JCB) |
| 主な誘導内容 | MyJCBへのログイン・利用履歴確認 |
送信元の「ui07.yuanxingshai.com」は、JCBの公式ドメインではありません。
また、メール本文に設置された「今すぐMyJCBで確認する」というボタンも、JCBとは関係が確認できない「yuanxingshai.com」へ誘導しています。
不審なURLにはアクセスせず、MyJCBの公式サイトや公式アプリから確認してください。
実際のJCB詐欺メール本文全文
以下は、受信したメール画像から確認できた本文です。
MyJCB
【重要】未承認利用の可能性と補償に関するお知らせ
重要なお知らせ:お客様のJCBカードについて、通常とは異なる利用パターンを検出いたしました。未承認利用の可能性があるため、至急のご確認をお願いいたします。
拝啓 平素よりJCBカードをご愛顧いただき、誠にありがとうございます。
当社の高度なAIセキュリティシステムにより、お客様のカード利用に関して潜在的なリスクが検出されました。お客様の資産を守るため、以下のご対応をお願いいたします。
必要な対応手順:
1.MyJCBにログインし、最近の取引履歴を詳細にご確認ください。
2.身に覚えのない取引がある場合は、直ちにJCBカスタマーサービスにご連絡ください。
3.安全のため、一時的にカードの利用を制限させていただく場合がございます。
未承認利用補償プログラム
本人確認後、未承認利用と判断された取引については、迅速に全額補償いたします。JCBは、お客様の資産保護に全力で取り組んでおります。
今すぐMyJCBで確認する
JCBの安全・安心サービス
24時間不正検知
最新AI技術による常時監視J/Secure™
オンラインショッピングの安全性強化My安心設定
リアルタイム利用通知で早期発見なりすまし対策
フィッシング詐欺からの保護ご注意:本メールに心当たりがない場合や、ご不明な点がございましたら、JCBカスタマーサービスまで直接お問い合わせください。
お客様の安全とセキュリティの確保に、今後とも尽力して参ります。
© 2026 JCB Co., Ltd. All Rights Reserved. |セキュリティ対策|会員規約
※上記は不審メールの内容を記録したものであり、JCBからの正式な通知ではありません。
今回のメールがフィッシング詐欺と判断される理由
1.送信元がJCBの公式ドメインではない
今回の送信元は次のアドレスです。
noreply@ui07.yuanxingshai.com
差出人名には「MyJcb」と表示されていますが、実際のメールアドレスはJCBの公式ドメインではありません。
メールの差出人名は自由に設定できるため、企業名が表示されていても信用できません。
2.「AIセキュリティシステム」による不正検知を強調
メールには「高度なAIセキュリティシステムにより、潜在的なリスクが検出された」と記載されています。
しかし、具体的な利用日時、加盟店名、利用金額などは示されていません。
高度なセキュリティ技術を使用しているように見せかけ、受信者に不正利用が発生したと思わせる手口と考えられます。
3.「全額補償」をうたい安心させている
メールには「未承認利用補償プログラム」という項目があり、本人確認後に未承認利用と判断された取引を迅速に全額補償すると説明しています。
しかし、実際のカード不正利用に対する補償には、カード会社の規定や調査、適用条件などがあります。
今回のメールに記載された「未承認利用補償プログラム」が、JCBの正式な制度として案内されたものかどうかは確認できません。
補償を受けられると思わせて偽サイトへ誘導する可能性があるため、注意が必要です。
4.偽のMyJCBサイトへ誘導する疑い
メール内の「今すぐMyJCBで確認する」というボタンには、次のURLが設定されています。
https://yuanxingshai.com/?uid=qugayhljqi
このURLはJCBの公式サイトではありません。
リンク先の詳細な動作は未確認ですが、MyJCBのログイン画面を模倣した偽サイトへ誘導し、ID・パスワードやカード情報を盗み取る目的である可能性があります。
MyJCBのログインは、必ずJCB公式サイトや公式アプリから行ってください。
5.公式サービス名を使って信用させている
メールには「J/Secure」「My安心設定」「24時間不正検知」などの名称が記載されています。
これらはJCBのセキュリティサービスを連想させるものですが、実在するサービス名を記載するだけでメールが本物になるわけではありません。
不審なメールでは、公式のサービス名やロゴを悪用するケースがあります。
過去にも確認された類似のJCB詐欺メール
今回の「未承認利用の可能性と補償に関するお知らせ」とよく似た文面は、過去にも報告されています。
2025年7月には、JCBカードの未承認利用の可能性や補償を案内し、MyJCBへのログインを促す不審メールが紹介されています。
今回のメールと共通する特徴は、次のとおりです。
- JCBカードの未承認利用を通知する。
- AIセキュリティシステムによる検知を強調する。
- 未承認利用の全額補償を案内する。
- MyJCBへのログインを要求する。
- カードの利用制限を示唆する。
企業名や文面、構成が非常によく似ていることから、既存のフィッシングメールのテンプレートが流用された可能性があります。
ただし、過去の事例と今回のメールが同一の送信者によるものかどうかは確認できていません。
JCB公式サイトでもフィッシング詐欺に注意喚起
JCBは、MyJCBを装った不審メールやSMSについて公式サイトで注意喚起しています。
不正利用の確認を装い、偽のログインページへ誘導して個人情報を盗み取る手口には注意が必要です。
JCB公式サイト:https://www.jcb.co.jp/
JCB公式FAQ:JCBを装う不審メールの確認
メールに不審な点がある場合は、記載されたリンクを使わず、公式サイトからログインしてください。
不審メールを受信した場合の対処法
- メール内の「今すぐMyJCBで確認する」を押さない。
- メールに返信しない。
- MyJCBのID・パスワードを入力しない。
- カード番号やセキュリティコードを入力しない。
- 公式サイトやMyJCBアプリから利用履歴を確認する。
- 不審なメールは迷惑メールとして報告し、削除する。
すでにリンクを開いた・情報を入力した場合
リンクを開いただけの場合
個人情報を入力していなければ、直ちに被害が発生するとは限りません。ただし、不審なページは閉じ、ファイルがダウンロードされていないか確認してください。
MyJCBのID・パスワードを入力した場合
速やかにJCB公式サイトからパスワードを変更し、不審なログインやカード利用がないか確認してください。
カード番号やセキュリティコードを入力した場合
カードの不正利用につながる可能性があるため、カード裏面に記載された発行会社の連絡先へ相談し、必要に応じて利用停止や再発行の手続きを行ってください。
身に覚えのない請求が確認された場合
利用履歴を確認し、速やかにカード発行会社へ連絡してください。金銭的被害が発生した場合は、警察への相談も検討してください。
よくある質問(FAQ)
Q.JCBから「未承認利用の可能性」とメールが届いたら詐欺ですか?
A.JCBが実際に不正利用の確認を行う場合もあります。ただし、今回のように公式ではないドメインからMyJCBへのログインを求めるメールは、フィッシング詐欺が強く疑われます。
Q.「yuanxingshai.com」はJCBの公式サイトですか?
A.JCBの公式サイトではありません。今回のメールでは、MyJCBへのログインを促す不審なリンク先として使用されています。
Q.JCBは不正利用を必ず全額補償してくれますか?
A.補償の可否や範囲は、カード会社の規定や調査結果などによって異なります。今回のメールに記載された「迅速に全額補償」という説明を、そのまま信用しないでください。
Q.MyJCBのロゴがあるメールは本物ですか?
A.いいえ。企業ロゴや公式サイトのデザインは第三者でも模倣できます。必ず送信元やリンク先を確認してください。
Q.メールを開いただけで被害に遭いますか?
A.通常、メールを表示しただけで直ちに個人情報が盗まれるとは限りません。ただし、不審なリンクへのアクセスや個人情報の入力は避けてください。
まとめ|JCBの未承認利用と全額補償を装う詐欺メールに注意
今回確認されたメールは、JCB・MyJCBを装い、未承認利用の可能性と全額補償を案内する内容でした。
特に注意すべき情報は以下のとおりです。
- 件名:【重要】未承認利用の可能性と補償に関するお知らせ
- 送信元:noreply@ui07.yuanxingshai.com
- 誘導先ドメイン:yuanxingshai.com
- 誘導内容:MyJCBへのログインと利用履歴確認
- 主な口実:AI不正利用検知・未承認利用の全額補償
今回のメールは、JCBを装ったフィッシング詐欺と判断できる強い特徴があります。メール内のリンクを開かず、JCB公式サイトやMyJCBアプリからカードの利用状況を確認してください。
※本記事は提供されたメール画像と公開情報をもとに作成しています。未確認の情報を含む場合があります。内容に誤りがある場合は、当サイトまでお知らせください。