


【UCカード詐欺メール】「不正アクセスに関するご報告とお見舞金受取フォームのご案内」に注意!5,000円の受取を装うフィッシング詐欺か
2026年11月4日、UCカードの会員サービス「アットユーネット」を装い、「【UCカード】不正アクセスに関するご報告とお見舞金受取フォームのご案内」という件名の不審なメールが確認されました。
メールでは、第三者による不正アクセスで一部の顧客情報が漏えいした可能性があると説明し、会員全員にお見舞金として5,000円を支払うと案内しています。
しかし、メール内の「お見舞金受取フォーム」に設定されたリンク先は、UCカードの公式ドメインとは異なるものでした。
今回のメールは、情報漏えいのお詫びと5,000円のお見舞金を口実に、個人情報やカード情報を盗み取ろうとするフィッシング詐欺の疑いが非常に強い内容です。
メール内の受取フォームにはアクセスせず、UCカード公式サイトから直接確認してください。
実際に届いたUCカードを装う不審メールの画像

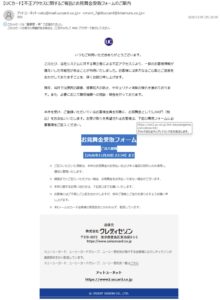
2026年11月4日に確認されたUCカードを装う不審メール
送信元・件名・不審なリンク先の情報
| 受信日時 | 2026年11月4日(水)18:00 |
|---|---|
| 件名 | 【UCカード】不正アクセスに関するご報告とお見舞金受取フォームのご案内 |
| 送信者名 | アットユーネット |
| 送信者欄のアドレス① | atu@mail.uccard.co.jp |
| 送信者欄のアドレス② | morii_fqb8uccard@kitamura.co.jp |
| メールの重要度 | 高 |
| 案内されたお見舞金 | 5,000円(税込) |
| 申請期限 | 2026年11月20日 23:59 |
| 不審なリンク先 | ww2.uc-co-jp.link-kaiyuangame.com |
| 判定 | フィッシング詐欺の疑いが非常に強い |
※送信者欄にはUCカードの正規送信元アドレスとして知られる「atu@mail.uccard.co.jp」も表示されていますが、送信者情報は偽装される場合があります。
※もう一方のアドレスのドメイン所有者が不正行為に関与していると断定するものではありません。
実際のメール本文(全文文字起こし)
いつもご利用いただきありがとうございます。
このたび、当社システムに対する第三者による不正アクセスにより、一部のお客様情報が漏えいした可能性があることが判明いたしました。お客様には多大なるご心配とご迷惑をおかけしておりますことを、深くお詫び申し上げます。
現在、当社では原因の調査、被害拡大の防止、セキュリティ体制の強化を進めております。また、必要に応じて関係機関への相談・報告を行っております。
本件を受け、ご登録いただいているお客様全員を対象に、お見舞金として5,000円(税込)をお支払いいたします。お受け取りを希望されるお客様は、下記の専用フォームに必要事項をご記入ください。
お見舞金受取フォーム
ご記入期限
【2026年11月20日 23:59】まで
※ ご記入いただいた情報は、本件のお見舞金のお支払いおよび本人確認の目的にのみ使用し、適切に管理いたします。
※ 期限までにご記入いただけない場合、お見舞金をお支払いできない場合がございます。
※ 本件に関するお問い合わせは、下記窓口までお願いいたします。
※ お客様にはご不便とご心配をおかけしますが、何卒ご理解とご協力を賜りますようお願い申し上げます。
※ 本Eメールはカード会員様の受信設定にかかわらず、配信しています。
送信元
株式会社クレディセゾン
〒170-6073 東京都豊島区東池袋3-1-1
https://www.saisoncard.co.jp
※ユーシーカード、ユーシーカードグループ、ユーシー受託先が発行する会員様にはクレディセゾンが業務受託を行い配信しています。
※ユーシーカード、ユーシーカードグループ、ユーシー受託先一覧はこちら
アットユーネット
https://www2.uccard.co.jp
© CREDIT SAISON CO., LTD.
※上記は受信したメールの文字起こしです。本文中に記載された企業名、住所、URL等が正規のものであっても、今回のメール自体が本物であることを示すものではありません。
最も危険な点|お見舞金受取フォームのリンク先が公式サイトではない
今回のメールで特に注意すべき点は、「お見舞金受取フォーム」に設定されていたリンク先です。
受信画面で確認されたリンク先:
https://ww2.uc-co-jp.link-kaiyuangame.com/aRzAvXZc
※上記は調査・注意喚起のための文字列であり、クリックできるリンクにはしていません。
このURLは、UCカード公式サイトの「uccard.co.jp」とは異なるドメインを使用しています。
「uc-co-jp」という文字列が含まれているため、一見するとUCカードに関連するURLのように見えますが、実際の登録ドメインは「link-kaiyuangame.com」です。
公式サイトに似た文字列をURLに含め、利用者を誤認させる手口はフィッシング詐欺で見られます。
リンク先では、アットユーネットのログイン情報やクレジットカード情報、氏名、住所、電話番号などの入力を求められる可能性があります。
なお、今回のリンク先の実際の画面内容までは確認していません。
お見舞金を受け取れるという案内があっても、メール内のフォームから個人情報を入力しないでください。
今回のUCカードメールが不審と判断される5つの理由
1.5,000円のお見舞金を口実に個人情報の入力を促している
メールでは、顧客情報の漏えいが発生した可能性があると説明し、登録会員全員に5,000円を支払うと案内しています。
情報漏えいへの不安と、現金を受け取れるという期待を同時に利用する内容です。
実際にUCカードやクレディセゾンで今回のメールに記載された情報漏えいが発生したかどうかは、このメールだけでは確認できません。
2.正規の送信元メールアドレスを装っている可能性がある
送信者欄には、次の2つのアドレスが表示されています。
- atu@mail.uccard.co.jp
- morii_fqb8uccard@kitamura.co.jp
「atu@mail.uccard.co.jp」は、UCカード公式サイトでもアットユーネットからの正規送信元アドレスの一つとして案内されています。
しかし、UCカード公式は、正規の送信元アドレスを装ったフィッシングメールも確認されているとして注意を呼びかけています。
送信者欄に正規のアドレスが表示されていても、それだけで安全とは判断できません。
3.申請期限を設けて手続きを急がせている
今回のメールには、次の期限が記載されています。
2026年11月20日 23:59まで
さらに、期限までに記入しなければお見舞金を支払えない場合があると説明しています。
受信者に十分な確認をさせず、手続きを急がせるための表現である可能性があります。
4.クレディセゾンの会社情報を掲載している
メール末尾には、株式会社クレディセゾンの名称、住所、公式サイトのURLが掲載されています。
しかし、実在する企業の情報は第三者でも転載できるため、会社情報が正しく見えることはメールの真正性を保証しません。
今回の不審メールが株式会社クレディセゾンによって送信されたと判断することはできません。
5.重要度「高」で送信されている
今回のメールは、メールソフト上で重要度「高」と表示されています。
ただし、メールの重要度は送信側で設定できるため、正規の案内であることを示すものではありません。
重要度の表示に惑わされず、送信元やリンク先を確認してください。
UCカード公式もフィッシングメールへの注意を呼びかけ
UCカード公式サイトでは、アットユーネットを装ったフィッシングメールやSMSについて注意喚起しています。
正規の送信元アドレスが表示されていても、メール内のリンク先が偽サイトになっている場合があると説明しています。
また、UCカードの公式サイトに似せた偽ログインページへ誘導し、カード番号、有効期限、暗証番号、アットユーネットのID・パスワードなどを入力させる手口も確認されています。
UCカード公式の注意喚起:
UCカード公式サイト:
https://www2.uccard.co.jp/
2026年11月には同様のお見舞金5,000円を装うメールも報告
2026年11月3日から4日にかけて、UCカードを装い、情報漏えいのお詫びとして5,000円のお見舞金を案内する不審メールが複数報告されています。
報告されているメールでは、件名や送信元アドレスが異なる場合がある一方、情報漏えいの説明や5,000円の受取案内など、共通した内容が確認されています。
今回のメールも同様の手口と考えられます。
参考:UCカードのお見舞金5,000円を装う偽メールの調査報告
詐欺被害ナビで紹介した過去のUCカード関連事例
詐欺被害ナビでは、過去にもUCカードを装った不審メールを紹介しています。
2026年8月には、「UCカード9月お支払金額のお知らせ」を装い、カードの支払金額確認を促すフィッシングメールが確認されました。
今回のメールは、支払金額の確認ではなく、情報漏えいのお詫びと5,000円のお見舞金を口実にしている点が特徴です。
UCカードを装う不審メールには、支払い確認、不正アクセス、本人確認、ポイント特典、お見舞金など、さまざまな誘導方法があるため注意してください。
不審なUCカードメールを受信した場合の対処法
- 「お見舞金受取フォーム」をクリックしない。
- 氏名、住所、電話番号、口座情報などを入力しない。
- クレジットカード番号、有効期限、セキュリティコードを入力しない。
- アットユーネットのID・パスワードを入力しない。
- メールに返信しない。
- UCカード公式サイトやカード裏面の問い合わせ先から確認する。
- 不審なメールは迷惑メールとして報告し、削除する。
お見舞金受取フォームを開いてしまった場合は?
リンクを開いただけの場合
リンクを開いただけで、必ずしも個人情報が盗まれるわけではありません。
ただし、不審なファイルのダウンロードやアプリのインストールが行われていないか確認してください。
アットユーネットのID・パスワードを入力した場合
UCカード公式サイトから速やかにID・パスワードの変更を行ってください。
不審なログインや登録情報の変更がないか確認し、必要に応じてUCカードの公式窓口へ相談してください。
カード情報を入力した場合
カード裏面などに記載された正規の問い合わせ先へ速やかに連絡し、不正利用の確認やカードの利用停止・再発行について相談してください。
銀行口座情報を入力した場合
口座番号だけでなく、暗証番号やインターネットバンキングの認証情報も入力した場合は、金融機関へ速やかに連絡してください。
口座の利用状況を確認し、不正送金などが発生していないか確認することが重要です。
よくある質問(FAQ)
Q.UCカードから5,000円のお見舞金が支払われるのは本当ですか?
A.今回のメールに記載された5,000円のお見舞金について、正規の案内であることは確認できません。UCカード公式サイトや公式窓口から確認してください。
Q.UCカードで本当に情報漏えいが発生したのですか?
A.今回のメールだけでは、実際に情報漏えいが発生したと判断することはできません。公式発表の有無を確認してください。
Q.送信元に「atu@mail.uccard.co.jp」と表示されています。本物ではありませんか?
A.いいえ。UCカード公式も、正規の送信元アドレスを装ったフィッシングメールについて注意を呼びかけています。表示されたアドレスだけで安全とは判断できません。
Q.「morii_fqb8uccard@kitamura.co.jp」は詐欺業者のアドレスですか?
A.送信者欄に表示されていることは確認できますが、アドレスの所有者や実際の送信経路は確認できていません。表示されたドメインの所有者が不正行為に関与していると断定することはできません。
Q.お見舞金受取フォームのリンク先は安全ですか?
A.今回確認されたリンク先はUCカードの公式ドメインではありません。アクセスや個人情報の入力は避けてください。
Q.UCカードを持っていなくても届きますか?
A.はい。フィッシングメールはカードの保有状況に関係なく、不特定多数へ送信される場合があります。
Q.メールを受信しただけで被害に遭いますか?
A.通常、メールを受信しただけで直ちにカード情報が盗まれるわけではありません。ただし、リンク先で個人情報を入力しないよう注意してください。
まとめ|UCカードの情報漏えいとお見舞金5,000円を装うメールに注意
2026年11月4日に確認された今回のメールは、UCカードのアットユーネットを装い、不正アクセスによる情報漏えいの可能性と、お見舞金5,000円の支払いを案内する内容でした。
しかし、「お見舞金受取フォーム」のリンク先はUCカードの公式ドメインではありません。
また、送信者欄に正規のメールアドレスが表示されていても、偽装されている可能性があるため注意が必要です。
5,000円のお見舞金を受け取れるという案内が届いても、メール内のフォームから個人情報やカード情報を入力しないでください。
UCカードに関する重要なお知らせは、公式サイトやカード裏面の問い合わせ先から直接確認してください。
本記事について|詐欺被害ナビ編集部
本記事は、実際に確認されたメール画像および公開情報をもとに、フィッシング詐欺被害の防止を目的として作成した注意喚起記事です。
掲載内容は、特定の企業・団体・個人・メールアドレス・ドメイン等の所有者を詐欺行為の当事者と断定するものではありません。
メールに記載されたUCカード、株式会社クレディセゾン、その他の企業が今回の不審メールに関与していることを示すものではありません。
また、今回のメールに記載された情報漏えいやお見舞金の支払いが、実際に発生・実施されていると確認したものではありません。
掲載内容に誤り等がございましたら、当サイトまでお問い合わせください。
※UCカード、アットユーネット、クレディセゾン等の名称・ロゴ・商標は、それぞれの権利者に帰属します。本記事は各社の公式発表ではありません。
最終更新日:2026年11月4日