


【えきねっと詐欺メール注意】「お支払い情報の更新・確認のお願い」は偽物!クレジットカード情報を狙うフィッシング詐欺
2026年11月3日、JR東日本のインターネット予約サービス「えきねっと」を装い、「【えきねっと】お支払い情報の更新・確認のお願い」という件名で、クレジットカード情報の更新を求める不審なメールが確認されました。
メールでは、登録済みの支払い情報が無効になっていると説明し、引き続ききっぷの予約サービスを利用するために、ログインと支払い情報の再登録を求めています。
しかし、送信元には「えきねっと」と関係が確認できないドメインが使用されており、フィッシング詐欺の疑いが非常に強いメールです。
メール内の「お支払い情報の確認・更新はこちら」というボタンを押さず、ログイン情報やクレジットカード情報を入力しないよう注意してください。
実際に届いたえきねっとを装う不審なメール画像

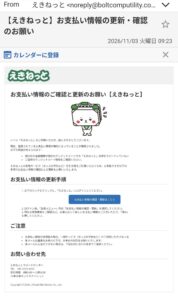
2026年11月3日に確認されたえきねっとを装う不審なメール
メールには「えきねっと」のロゴやキャラクター画像が掲載され、実際のサービスから届いた案内のように見せかけています。
また、問い合わせ先や著作権表記も記載されており、受信者を信用させようとする構成になっています。
不審なメールの件名・送信元情報
| 件名 | 【えきねっと】お支払い情報の更新・確認のお願い |
|---|---|
| 表示された送信者 | えきねっと |
| 送信元アドレス | noreply@boltcomputility.co…(画像上で省略) |
| 受信日時 | 2026年11月3日(火)09:23 |
| 主な内容 | 支払い情報の無効化、クレジットカード情報の更新要求 |
送信元アドレスは、画像で確認できる範囲では「noreply@boltcomputility.co…」となっています。
えきねっとの公式サイトのドメイン「eki-net.com」とは異なるため、特に注意が必要です。
実際に確認された不審なメール本文全文
以下は、今回確認されたメールに記載されていた内容です。
えきねっと
お支払い情報のご確認と更新のお願い【えきねっと】
いつも「えきねっと」をご利用いただき、誠にありがとうございます。
現在、登録されているお支払い情報が無効になっていることが確認されました。
以下の原因が考えられます:
- 発行元の金融機関が現在のクレジットカードでの「えきねっと」決済をサポートしていない
- ご登録のクレジットカード情報をご確認ください。
えきねっとの各種サービス(きっぷの予約など)を引き続きご利用いただくため、お手数ですが以下の手順でお支払い情報の確認および更新をお願いいたします。
お支払い情報の更新手順
1. 以下のリンクをクリックし、「えきねっと」にログインしてください。
お支払い情報の確認・更新はこちら
2. ログイン後、「会員メニュー」内の「お支払い情報の確認・更新」を選択してください。
3. 現在の登録情報をご確認の上、必要に応じて新しいお支払い情報をご入力いただき、「保存」を押してください。
ご注意
- お支払い情報が未更新の場合、一部サービス(きっぷの予約など)がご利用いただけなくなります。
- 本メールは重要なお知らせです。お早めの対応をお願いいたします。
- 本メールに心当たりがない場合は、下記お問い合わせ先までご連絡ください。
お問い合わせ先
えきねっとサポートセンター
TEL 050-2016-9000
受付時間 8時00分~22時00分
JR東日本ネットステーション
Copyright © 2026 JR East Net Station Co., Ltd.
※上記は不審なメールの内容を紹介したものです。記載された連絡先や案内が正規のものであることを保証するものではありません。
このメールがフィッシング詐欺と疑われる理由
1.送信元アドレスがえきねっとの公式ドメインと異なる
今回のメールで確認できた送信元アドレスは、以下のとおりです。
noreply@boltcomputility.co…
一方、えきねっとの公式サイトは次のURLです。
表示された送信元ドメインは、えきねっととの関連が確認できません。
送信者名が「えきねっと」になっていても、実際の送信元が異なる場合は注意してください。
2.クレジットカード情報が無効になったと説明している
メールでは、登録済みの支払い情報が無効になったと説明しています。
このような案内は、利用者に不安を与え、クレジットカード情報の再入力を促すフィッシング詐欺でよく見られる手口です。
実際には問題が発生していないにもかかわらず、偽のログインページへ誘導する可能性があります。
3.きっぷの予約が利用できなくなると警告している
メールには、支払い情報を更新しない場合、一部サービスが利用できなくなると記載されています。
普段から新幹線や特急列車の予約にえきねっとを利用している人ほど、急いで手続きしなければならないと感じる可能性があります。
サービス停止への不安を利用して、リンクを押させようとする点が特徴です。
4.公式ロゴやキャラクター画像を使用している
今回のメールには、えきねっとのロゴやキャラクター画像が掲載されています。
しかし、ロゴや画像は第三者が無断で使用することも可能です。
公式サービスに似たデザインであっても、本物のメールであるとは限りません。
5.問い合わせ先や著作権表記で信用させようとしている
メールの末尾には、サポートセンターの電話番号、受付時間、JR東日本ネットステーションの名称、著作権表記が掲載されています。
これらの情報が記載されていることで、公式メールのように見える場合があります。
しかし、正規の企業名や問い合わせ先が記載されていることだけでは、送信者の正当性を確認できません。
偽のえきねっとサイトで盗まれる可能性がある情報
今回のメールから誘導されるページがフィッシングサイトだった場合、以下の情報を取得されるおそれがあります。
- えきねっとのログインID
- ログインパスワード
- 氏名・住所・電話番号
- クレジットカード番号
- カードの有効期限
- セキュリティコード
- 本人認証用のワンタイムパスワード
これらの情報が悪用されると、アカウントへの不正ログインやクレジットカードの不正利用につながる可能性があります。
※今回のメールに記載されたリンク先の実際の入力項目までは確認できていません。
えきねっとを装う詐欺メールの見分け方
- 送信元アドレスが公式サービスと関係のないドメインになっている
- 支払い情報が無効になったと突然通知してくる
- クレジットカード情報の更新を求める
- サービスが利用できなくなると警告する
- メール内のボタンからログインさせようとする
- 公式ロゴやキャラクターを使用して信用させる
- 不自然な日本語や説明の矛盾がある
不審なメールを受け取った場合は、メール内のリンクを使用せず、公式サイトや公式アプリから利用状況を確認してください。
不審なメールを受け取った場合の対処法
1.メール内のリンクを押さない
「お支払い情報の確認・更新はこちら」というボタンを押さないでください。
正規のサイトと似た偽ページに誘導される可能性があります。
2.えきねっと公式サイトから確認する
登録情報や予約状況を確認する場合は、ブラウザから直接公式サイトへアクセスしてください。
メール内のリンクではなく、ブックマークや公式アプリなどを利用すると安全性を高められます。
3.ログイン情報を入力してしまった場合
偽サイトにログインIDやパスワードを入力してしまった場合は、えきねっとの公式サイトから速やかにパスワードを変更してください。
同じパスワードを他のサービスでも使用している場合は、そちらも変更しましょう。
4.クレジットカード情報を入力してしまった場合
カード会社の公式窓口へ直ちに連絡し、不正利用の確認、利用停止、カード再発行などの対応を相談してください。
ワンタイムパスワードまで入力した場合は、不正決済につながる危険があるため、特に迅速な対応が必要です。
5.メールを開いただけの場合
メールを開いただけで、リンクを押したり個人情報を入力したりしていなければ、直ちに被害が発生するとは限りません。
不審な添付ファイルを開かず、メールを削除してください。
よくある質問(FAQ)
Q.えきねっとから支払い情報の更新メールが届くことはありますか?
A.えきねっとから利用状況に関する案内が届く場合はありますが、今回のメールが正規の案内であるとは確認できません。必ず公式サイトから確認してください。
Q.えきねっとのロゴやキャラクターがあるので本物ではありませんか?
A.ロゴやキャラクター画像は第三者が無断で使用することも可能です。見た目だけで正規メールと判断しないでください。
Q.送信元の「boltcomputility.co…」は公式アドレスですか?
A.画像で確認できる範囲では、えきねっとの公式ドメインとは異なります。えきねっととの関連も確認できないため、不審な送信元として注意が必要です。
Q.メール内のボタンを押してしまいました。大丈夫ですか?
A.リンクを開いただけで必ず被害が発生するわけではありません。個人情報を入力していなければ、ページを閉じてください。ファイルをダウンロードした場合は、端末の安全確認も行いましょう。
Q.クレジットカード番号を入力してしまいました。どうすればよいですか?
A.カード会社へ速やかに連絡し、カードの利用停止や再発行について相談してください。利用明細も確認しましょう。
Q.えきねっとを利用していないのにメールが届きました。なぜですか?
A.フィッシングメールは、サービスの利用有無に関係なく多数のメールアドレスへ送信される場合があります。利用していない場合でも、リンクを開かないよう注意してください。
過去にも確認されているえきねっとを装う詐欺メール
詐欺被害ナビでは、以前からえきねっとを装ったフィッシング詐欺について注意喚起しています。
2026年1月14日にも、「お支払い情報のご確認と更新のお願い」という類似した内容の不審なメールが確認されています。
今回のメールも、支払い情報が無効になったと説明し、ログインとクレジットカード情報の更新を求める点が共通しています。
一方、今回の事例では、画像で確認できる送信元アドレスに「boltcomputility.co…」という、えきねっととの関連が確認できないドメインが使用されています。
同じような内容でも、送信元やデザインを変更して繰り返し送信される可能性があるため注意してください。
まとめ|えきねっとの支払い情報更新を装うメールに注意
今回確認された「【えきねっと】お支払い情報の更新・確認のお願い」というメールは、JR東日本のえきねっとを装い、登録済みの支払い情報が無効になったとして、更新手続きを求めるものです。
送信元アドレスが公式サービスと異なり、メール内のボタンからログインやクレジットカード情報の入力を促していることから、フィッシング詐欺の疑いが非常に強い内容です。
支払い情報の更新を求めるメールが届いても、記載されたリンクから安易に手続きを行わないでください。
必ずえきねっとの公式サイトへ直接アクセスし、登録情報や予約状況を確認しましょう。
本記事の運営について
本記事は、詐欺被害ナビ編集部が確認した不審なメールをもとに、フィッシング詐欺の被害防止を目的として作成しています。
掲載内容は確認時点の情報に基づいており、実際の送信者や誘導先の運営者を特定したものではありません。
詐欺被害ナビは、JR東日本およびえきねっとの運営会社とは関係ありません。
広告・著作権について
当サイトでは、サイト運営のために広告を掲載する場合があります。
記事内で紹介する企業名、サービス名、ロゴ、キャラクターなどの権利は、それぞれの権利者に帰属します。
掲載画像は注意喚起および被害防止を目的として紹介しています。
Copyright © 詐欺被害ナビ All Rights Reserved.