


マネックス証券「パスキー認証の必須化について」は詐欺メール!偽サイトへの誘導に注意
2026年10月26日、マネックス証券を装い「【重要】パスキー認証の必須化について|マネックス証券」という件名で、パスキー登録を急がせる不審なメールが確認されました。
メールでは、パスキー認証が未設定の場合、ログインや各種取引が利用できなくなると案内しています。しかし、送信元メールアドレスはマネックス証券の公式ドメインとは異なり、表示された公式URLの実際のリンク先が別ドメインになっています。
今回のメールは、マネックス証券になりすましたフィッシング詐欺と判断できる危険なメールです。本文のリンクをクリックせず、ログイン情報や認証情報を入力しないでください。
マネックス証券を装う詐欺メールの画像

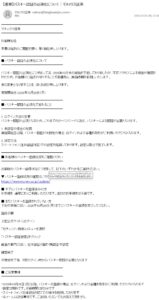
マネックス証券を装う不審メール(2026年10月26日受信)
詐欺メールの送信元・件名・誘導先URL
| 件名 | 【重要】パスキー認証の必須化について|マネックス証券 |
|---|---|
| 送信者名 | マネックス証券 |
| 送信元 | akrso@fanghuasijn.com |
| 受信日時 | 2026年10月26日(月)10:36 |
| 表示URL | https://www.monex.co.jp/update/ |
| 実際のリンク先 | https://luniuxa.com/guide/bhdythfzzn |
| 手口 | パスキー認証必須化を口実としたフィッシング詐欺 |
※不審なURLは注意喚起のために掲載しています。アクセスしないでください。
マネックス証券を装う詐欺メール全文
以下は確認されたメールの全文です。危険なリンクを誤って開かないよう、URLはテキストで掲載しています。
お客様各位
平素は格別のご高配を賜り、厚く御礼申し上げます。
■ パスキー認証の必須化について
パスキー認証の必須化につきましては、2026年10月末の実施を予定しておりましたが、不正アクセスによる被害が確認されたため、お客様の口座をお守りすることを最優先に、実施時期を前倒しいたします。
急な変更となりますことを、深くお詫び申し上げます。
実施開始日:2026年10月26日(月)
■ パスキー認証の必須化で変わること
1. ログイン方法の変更
パスキー認証が必須となるため、これまでのID・パスワードに加え、パスキーによる認証が必要となります。
2. 未設定の場合の制限
実施開始日以降、パスキー認証が未設定の場合、ログインおよび各種お取引がご利用いただけなくなります。
3. 設定方法
スマートフォン(生体認証対応)での設定を推奨しております。設定は数分で完了します。
■ お客様のパスキー登録状況をご確認ください
お客様のパスキー登録状況につきまして、以下のいずれかをご選択ください。
▼ パスキー登録状況の確認はこちら
https://www.monex.co.jp/update/
■ すでにパスキーを登録済みの方
引き続き、通常どおりご利用いただけます。追加のお手続きは不要です。
■ まだパスキーを登録されていない方
下記の手順に従い、2026年10月26日(月)までにパスキーの登録を完了してください。
登録手順
上記公式サイトにログイン
「セキュリティ設定」メニューを選択
「パスキー認証設定」をクリック
画面の案内に従い、生体認証(指紋・顔認証)を設定
確認完了
※設定完了後、次回ログイン時からパスキー認証が必要となります
■ ご注意事項
・2026年10月26日(月)以降、パスキー未登録の場合、ログインおよび各種お取引がご利用いただけなくなります
・設定は無料です。所要時間は約3分です
・スマートフォン(生体認証対応)での操作を推奨しております
・本メールは送信専用です。ご返信いただいてもお答えできません
このメールがフィッシング詐欺と判断できる理由
1.送信元メールアドレスが公式ドメインではない
送信元「akrso@fanghuasijn.com」はマネックス証券の公式ドメインではありません。差出人名だけを信用しないことが重要です。
2.公式URLを装い別サイトへ誘導している
メール本文には「https://www.monex.co.jp/update/」と表示されていますが、画像に表示された実際のリンク先は「https://luniuxa.com/guide/bhdythfzzn」です。
表示URLと実際のリンク先が異なることは、今回の詐欺メールを見分ける重要なポイントです。
3.パスキー認証の必須化を悪用している
証券会社のセキュリティ強化を口実に、利用者に偽サイトでの認証を促す手口です。マネックス証券の正規のパスキー設定は、公式サイトや公式アプリから確認してください。
4.ログイン制限を強調して操作を急がせる
「本日中に登録」「ログインや取引が利用できなくなる」といった表現によって、不安をあおり、リンク先を確認せずに操作させようとしています。
偽サイトで入力してはいけない情報
- ログインID・パスワード
- 取引パスワード
- ワンタイムパスワード
- 個人情報や口座情報
- その他の認証に必要な情報
これらの情報を盗まれると、不正ログインや不正取引につながるおそれがあります。
詐欺メールを受信した場合の対処方法
- メール本文のリンクを開かない
- メールに返信しない
- マネックス証券の公式サイトや公式アプリから直接確認する
- 不審メールを削除する
- 情報を入力した場合は、速やかに公式窓口へ相談する
すでにログイン情報を入力してしまった場合は、正規サイトからパスワードを変更し、不審な取引がないか確認してください。
よくある質問(FAQ)
Q.マネックス証券のパスキー認証は本当に必須ですか?
A.パスキー認証の必須化自体は正規のセキュリティ対策ですが、今回のメールの案内が正しいという意味ではありません。必ず公式サイトで確認してください。
Q.akrso@fanghuasijn.comは公式メールですか?
A.マネックス証券の公式ドメインではありません。今回確認された不審メールの送信元です。
Q.luniuxa.comはマネックス証券の公式サイトですか?
A.いいえ。マネックス証券の公式ドメインではありません。今回のメールでは、公式URLに見せかけたリンクの誘導先として確認されています。
Q.メールを開いただけで被害に遭いますか?
A.メールを閲覧しただけで必ず被害が発生するわけではありません。ただし、リンク先で認証情報を入力したり、不審なファイルを実行したりしないでください。
まとめ|マネックス証券を装う偽メールに注意
2026年10月26日に確認された「【重要】パスキー認証の必須化について|マネックス証券」は、公式URLを装い、別ドメインへ誘導するフィッシング詐欺メールです。
送信元「akrso@fanghuasijn.com」、誘導先「luniuxa.com」には十分注意してください。
証券口座の安全を守るため、メール内のリンクからログインせず、必ず公式サイトや公式アプリを直接利用してください。
本記事の運営
詐欺被害ナビ編集部
詐欺・迷惑電話・SMSの情報を分析し、被害防止を目的に運営しています。
© 詐欺被害ナビ