


【詐欺注意】JCB/MyJCB「未承認利用の可能性と補償に関するお知らせ」は偽メール!
2026年10月25日、JCB/MyJCBを名乗り、「未承認利用の可能性と補償に関するお知らせ」という内容で、カードの不正利用確認や本人確認を求める不審なメールが確認されました。
メールの件名は「MyJcbアカウント管理に関するお知らせ」です。
本文にはJCBのロゴが使用され、「高度なAIセキュリティシステム」「未承認利用補償プログラム」「迅速に全額補償」といった言葉が並んでいます。
しかし、送信元の「ausender.frjswm.com」と、誘導先の「jhzybj.com」はJCB公式のドメインではありません。
JCBのカード利用者を不安にさせ、偽のMyJCBログインページなどへ誘導するフィッシング詐欺の可能性が極めて高いメールです。
本記事では、実際に確認されたメール全文、送信元アドレス、誘導先URL、詐欺の特徴、被害を防ぐ対処方法について詳しく解説します。
実際に届いたJCB/MyJCBを装う不審メールの画像
以下は、2026年10月25日17時17分に受信されたメールのスクリーンショットです。

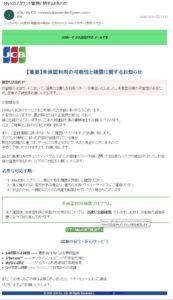
JCB/MyJCBを名乗る未承認利用・全額補償の不審メール
メールにはJCBのロゴや安全対策サービスの名称が使用されていますが、これらは正規メールであることの証明にはなりません。
JCB詐欺メールの件名・送信元・誘導先URL
| 項目 | 確認された情報 |
|---|---|
| 件名 | MyJcbアカウント管理に関するお知らせ |
| 差出人名 | JCB/MyJCB |
| 送信元 | noreply@ausender.frjswm.com |
| 受信日時 | 2026年10月25日 17:17 |
| 誘導先ドメイン | jhzybj.com |
| 詐欺の口実 | 未承認利用・本人確認・全額補償 |
【全文掲載】JCB「未承認利用の可能性と補償に関するお知らせ」のメール本文
以下は、実際のメール画像から確認できた文章です。リンク先は安全のためクリックできないテキストとして掲載しています。
このメッセージの表示に問題がある場合は、ここをクリックして Web ブラウザーで表示してください。
JCBカードより送信されたメールです
【重要】未承認利用の可能性と補償に関するお知らせ
重要なお知らせ
お客様のJCBカードにおいて、通常とは異なる利用パターンを検出いたしました。未承認利用の可能性があるため、至急のご確認をお願いいたします。
お客様各位
日頃よりJCBのサービスをご利用いただき誠にありがとうございます。
大変恐れ入りますが、最近弊社では不正登録が相次いでおり、
誠に恐縮ではございますが、ご本人様確認の為の書類提出をお願いしております。
以上、ご理解とご協力のほどお願い致します。
また、ご登録情報に誤りがないか、ご確認いただけますようお願い致します。
アカウント情報に、誤った内容が登録されている場合、
弊社利用規約に基づき、サービスの停止をさせていただく場合がございますので、
予めご了承いただけますよう、お願い致します。
当社の高度なAIセキュリティシステムにより、お客様のカード利用に関して潜在的なリスクが検出されました。お客様の資産を守るため、以下のご対応をお願いいたします。
必要な対応手順:
- MyJCBにログインし、最近の取引履歴を詳細にご確認ください。
- 身に覚えのない取引がある場合は、直ちにJCBカスタマーサービスにご連絡ください。
- 安全のため、一時的にカードの利用を制限させていただく場合がございます。
未承認利用補償プログラム
本人確認後、未承認利用と判断された取引については、迅速に全額補償いたします。JCBは、お客様の資産保護に全力で取り組んでおります。
今すぐMyJCBで確認する
画像で確認されたリンク先:
https://jhzybj.com/hlb37MM79.egmail
JCBの安全・安心サービス
・24時間不正検知 —— 最新AI技術による常時監視
・J/Secure™ —— オンラインショッピングの安全性強化
・My安心設定 —— リアルタイム利用通知で早期発見
・なりすまし対策 —— フィッシング詐欺からの保護
また、この他にもご不明な点等ございましたら、サポートメールよりご連絡くださいますようお願い致します。
© 2026 JCB Co., Ltd. All Rights Reserved. | セキュリティ対策 | 会員規約
なぜ今回のJCBメールはフィッシング詐欺と疑われるのか?
1.送信元「ausender.frjswm.com」がJCB公式ではない
今回のメールは「JCB/MyJCB」という差出人名を使用していますが、実際の送信元は次のアドレスです。
noreply@ausender.frjswm.com
「ausender.frjswm.com」はJCBの公式ドメインではありません。
メールの差出人名は送信者側で任意に設定できるため、「JCB」「MyJCB」と表示されているだけでは信用できません。
2.誘導先「jhzybj.com」がMyJCB公式サイトではない
メール内の「今すぐMyJCBで確認する」というボタンには、次のURLが設定されています。
https://jhzybj.com/hlb37MM79.egmail
「jhzybj.com」はJCB公式のドメインではありません。
このリンクは、MyJCBのログイン画面に似せた偽サイトなどへ誘導し、ログイン情報やカード情報を盗み取る目的で使用されている可能性があります。
ただし、実際のリンク先ページの内容までは確認できていません。
3.「未承認利用の可能性」で不安をあおる
本文では、通常とは異なるカード利用パターンを検出したとして、至急の確認を求めています。
クレジットカードの不正利用を心配する心理を利用し、受信者に急いでリンクをクリックさせることは、フィッシング詐欺で使われる典型的な手口です。
4.「AIセキュリティシステム」で信頼性を演出
今回のメールには「高度なAIセキュリティシステムにより潜在的なリスクが検出された」と記載されています。
AIによる不正利用検知という説明を加えることで、正式なセキュリティ通知であるかのように見せかけている可能性があります。
ただし、メール本文にAIという言葉があるだけで、実際に正規のシステムが検知したことにはなりません。
5.「未承認利用補償プログラム」「全額補償」で誘導
メールでは、本人確認後に未承認利用と判断された取引を迅速に全額補償すると案内しています。
しかし、JCBの実際の不正利用補償には所定の条件や手続きがあります。
メールに記載された「全額補償」という言葉を信用し、不審なサイトで本人確認を行わないでください。
JCBを装うフィッシング詐欺で狙われる情報
MyJCBを装うフィッシングサイトでは、以下のような情報を入力させようとするケースがあります。
- MyJCBのログインID
- MyJCBのパスワード
- JCBカード番号
- カードの有効期限
- セキュリティコード
- SMSなどで届く認証コード
- 氏名・住所・電話番号
これらの情報が第三者に渡ると、カードの不正利用やアカウントの乗っ取りにつながるおそれがあります。
なお、今回の誘導先が実際にどの情報を収集しているかは確認できていません。
JCBの不正利用通知が届いた場合の正しい確認方法
不審なメールが届いた場合は、次の方法で確認してください。
- メール内の「今すぐMyJCBで確認する」をクリックしない。
- JCB公式アプリまたは公式サイトを直接開く。
- MyJCBにログインして利用明細を確認する。
- 身に覚えのない利用があれば、カード裏面などに記載された公式窓口へ連絡する。
- 不審なメールは削除する。
JCB公式サイト:https://www.jcb.co.jp/
偽のMyJCBサイトに情報を入力してしまった場合
MyJCBのID・パスワードを入力した場合
速やかにJCB公式サイトからパスワードを変更し、不審なログインや利用履歴がないか確認してください。
カード番号やセキュリティコードを入力した場合
カード裏面などに記載されたカード発行会社の公式窓口へ連絡し、利用停止や再発行について相談してください。
SMS認証コードを入力した場合
第三者による不正な認証が行われた可能性があるため、速やかにカード発行会社へ相談してください。
フィッシング詐欺対策にはセキュリティ対策も重要
JCBやMyJCBを装う詐欺メールでは、正規サイトに似せた偽ログインページへ誘導する手口が使われます。
不審なメールのリンクを開かないことが最も重要ですが、フィッシングサイトへのアクセスを検知するセキュリティ対策も被害防止に役立ちます。


よくある質問(FAQ)
Q1.「MyJcbアカウント管理に関するお知らせ」は本物ですか?
今回確認されたメールは、送信元と誘導先がJCB公式のドメインではありません。フィッシング詐欺の可能性が極めて高いため、メール内のリンクは開かないでください。
Q2.「未承認利用の可能性と補償に関するお知らせ」はJCBからの正式な通知ですか?
今回のメールについては正規の通知と判断できません。JCBのロゴや正式なサービス名が使われていても、それだけでは本物とは限りません。
Q3.「jhzybj.com」はJCBの公式サイトですか?
いいえ。JCB公式のドメインではありません。今回のメールではMyJCBの確認先として案内されており、フィッシング詐欺への誘導が疑われます。
Q4.JCBの「未承認利用補償プログラム」は本当に存在しますか?
今回のメールに記載された名称や案内内容が、JCBの正式な制度を示すものかは確認できていません。補償制度の詳細はJCB公式サイトで確認してください。
Q5.メールを開いただけでカード情報が盗まれますか?
一般的には、メールを開いただけで直ちにカード情報が盗まれるわけではありません。ただし、不審なリンク先で情報を入力すると被害につながる可能性があります。
Q6.すでにリンクをクリックしてしまいました。どうすればよいですか?
情報を入力していない場合はページを閉じてください。ログイン情報やカード情報を入力した場合は、速やかにJCBまたはカード発行会社の公式窓口へ相談してください。
まとめ|JCBの未承認利用・全額補償を装うメールに注意
2026年10月25日に確認された今回のメールは、JCB/MyJCBを名乗り、未承認利用の可能性や補償制度を口実として、受信者を不審なWebサイトへ誘導するものでした。
特に注意すべき情報は以下のとおりです。
- 件名:MyJcbアカウント管理に関するお知らせ
- 送信元:noreply@ausender.frjswm.com
- 誘導先:jhzybj.com
- 偽装内容:未承認利用の可能性と補償に関するお知らせ
- 特徴:AIセキュリティシステム、本人確認、迅速な全額補償を強調
JCBから不正利用や本人確認に関するメールが届いても、メール内のリンクからログイン情報やカード情報を入力しないでください。
必ずJCB公式アプリや公式サイトから利用状況を確認しましょう。
本記事の運営
詐欺被害ナビ編集部
詐欺・迷惑電話・SMSの情報を分析し、被害防止を目的に運営しています。
© 詐欺被害ナビ