


【注意喚起】えきねっと「JRE POINTとのサービス連携再設定のお願い」はフィッシング詐欺メール
JR東日本の予約サービス「えきねっと」を装い、「JRE POINTとのサービス連携再設定のお願い」という件名で、偽サイトへ誘導する不審なメールが確認されました。
今回のメールは、えきねっととJRE POINTの連携が解除されたと説明し、「5,872 JRE POINTの付与が保留されている」「2026年10月22日までに再設定しなければポイントが失効する」などと通知する内容です。
しかし、送信元は「no-reply@aacuradio.com」であり、誘導先もJR東日本の公式ドメインとは異なる「jreast-ekinet-person.help」です。
このメールはフィッシング詐欺の可能性が極めて高いため、記載されたURLにアクセスしたり、ログイン情報やクレジットカード情報を入力したりしないでください。
不審なメールの送信元・URL・ポイント情報
| 項目 | 内容 |
|---|---|
| 差出人表示 | えきねっと |
| 送信元メールアドレス | no-reply@aacuradio.com |
| 件名 | JRE POINTとのサービス連携再設定のお願い |
| 誘導先ドメイン | jreast-ekinet-person.help |
| メール記載のポイント | 5,872 JRE POINT |
| 手続き期限 | 2026年10月22日 |
| 送信元IPアドレス | 133.167.75.10 |
| メール認証 | SPF:PASS / DKIM:PASS / DMARC:PASS |
| 想定される危険 | ログイン情報、個人情報、クレジットカード情報の窃取 |
※上記は提供されたメールの表示情報です。送信元IPアドレスや認証結果だけで、送信者の実際の身元を確定することはできません。
実際に届いた「えきねっと」詐欺メールの画像

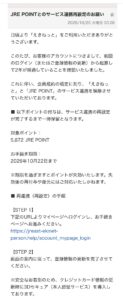
「JRE POINTとのサービス連携再設定のお願い」メール全文
以下は、実際に確認された不審メールの全文です。被害防止のため、記載された不審なURLはリンク化していません。
From
“えきねっと” <no-reply@aacuradio.com>
件名:JRE POINTとのサービス連携再設定のお願い
日頃より「えきねっと」をご利用いただきありがとうございます。
このたび、お客様のアカウントにつきまして、前回のログイン(またはご登録情報の更新)から起算して2年が経過していることを確認いたしました。
これに伴い、会員規約の規定に則り、「えきねっと」と「JRE POINT」のサービス連携を解除させていただいております。
■ 以下ポイントの付与は、サービス連携の再設定が完了するまで一時保留となります。
対象ポイント:
5,872 JRE POINT
お手続き期限:
2026年10月22日まで
※期限を過ぎますとポイントが失効いたします。失効後の再付与や復元にはご対応いたしかねます。
■ 再連携(再設定)の手順
【STEP 1】
下記のURLよりマイページへログインし、お手続きページへお進みください。
https://jreast-ekinet-person.help/account_mypage_login
【STEP 2】
画面の案内に従って、登録情報の更新を完了させてください。
※安全なお取引のため、クレジットカード情報の更新時に3Dセキュア(本人認証サービス)を導入しております。
【STEP 3】
本人認証を行い、再連携を完了させてください。
※ポイントを正しくお受け取りいただき、各種特典をご利用いただけますよう、必ず期日内にお手続きをお願い申し上げます。
——————–
お問い合わせ先
えきねっとサポートセンター
TEL 050-2016-5000
受付時間 8時00分~22時00分
「えきねっと」
サイト運営・管理
JR東日本ネットステーション
——————–
このメールは「えきねっと」より自動配信されています。
返信いただきましても対応致しかねますので、あらかじめご了承ください。
このメールの認証情報
SPF
PASS
(IP:133.167.75.10)
(ドメイン:aacuradio.com)
DKIM
PASS (ドメイン:aacuradio.com)
DMARC
PASS (ドメイン:aacuradio.com)
今回のえきねっと詐欺メールに見られる5つの特徴
1.「5,872 JRE POINT」という具体的な数字で信用させる
今回のメールでは、付与保留となっているポイント数として「5,872 JRE POINT」が記載されています。
単に「ポイントが失効する」と知らせるのではなく、具体的な数字を示すことで、受信者に実際のアカウント情報に基づく通知だと思わせようとしている可能性があります。
しかし、メールに記載されたポイント数が本当の保有残高や付与予定ポイント数であるとは限りません。
JRE POINTの残高や有効期限は、公式サイトや公式アプリで確認してください。
2.「2年間ログインしていない」と連携解除を説明
メールには、前回のログインまたは登録情報の更新から2年が経過したため、えきねっととJRE POINTの連携を解除したと記載されています。
実際のJRE POINTには有効期限に関するルールが存在しますが、ポイントの有効期限と、えきねっとへのログイン履歴によるサービス連携解除は別の問題です。
公式のJRE POINT案内では、基本ポイントの有効期限は最終利用日(ポイントの付与・利用)から2年後の月末とされています。
今回のメールに記載された「2年間ログインしていないため連携解除」という説明を、そのまま信用してはいけません。
3.「2026年10月22日まで」と短い期限を設定
メールでは2026年10月22日までに手続きしなければ、5,872ポイントが失効すると警告しています。
期限を短く設定し、利用者が送信元やリンク先を十分に確認する前に操作させようとするのは、フィッシング詐欺で見られる典型的な手口です。
本当にポイントが失効するかどうかは、メールではなく公式サイトの残高・有効期限表示で確認する必要があります。
4.「3Dセキュア」を口実にカード情報の入力へ誘導
特に注意したいのが、STEP 2に記載された次の説明です。
※安全なお取引のため、クレジットカード情報の更新時に3Dセキュア(本人認証サービス)を導入しております。
3Dセキュアは実在するクレジットカードの本人認証サービスです。
しかし、正規の認証制度の名称を詐欺メールに記載することで、偽サイトでのカード番号、有効期限、セキュリティコード、認証コードなどの入力を正当な手続きだと誤認させる可能性があります。
メールのリンク先でクレジットカード情報やワンタイムパスワードを要求された場合は、入力せずにページを閉じてください。
5.「jreast-ekinet-person.help」は公式えきねっとのURLではない
今回のメールに記載された誘導先は次のURLです。
https://jreast-ekinet-person.help/account_mypage_login
このURLには「jreast」「ekinet」「account」「mypage」「login」といった、JR東日本や会員ログインを連想させる文字列が使われています。
しかし、えきねっとの公式サイトは「www.eki-net.com」です。
「jreast-ekinet-person.help」は公式サイトとは異なるドメインであり、正規のログインページとして利用すべきではありません。
SPF・DKIM・DMARCがすべてPASSでも詐欺メールになる理由
今回のメールでは、認証情報が次のように表示されています。
- SPF:PASS
- DKIM:PASS
- DMARC:PASS
一見すると、すべての認証を通過しているため、安全なメールに思えるかもしれません。
しかし、メール認証のPASSは「国税庁やJR東日本など、表示された企業が正規に送信した」という保証ではありません。
SPFやDKIMは主に送信ドメインの認証に関する仕組みであり、DMARCは差出人ドメインとの整合性などを確認する仕組みです。
今回の場合、認証対象となっているドメインは「aacuradio.com」です。
仮にそのドメインの所有者が正規の方法でメールを送信していたとしても、その所有者がJR東日本であることを意味しません。
攻撃者が自分で管理するドメインを利用して送信すれば、SPF・DKIM・DMARCがすべてPASSになる場合があります。
「認証PASS=安全なメール」ではないことを覚えておきましょう。
正しいJRE POINT連携手続きとの違い
えきねっととJRE POINTの連携自体は、実際に存在する正規のサービスです。
JR東日本の公式案内では、えきねっとのマイページから「JRE POINT会員番号連携」の手続きを行うことができます。
正しい手続きでは、えきねっととJRE POINTの両方に会員登録し、JRE POINT会員番号を連携します。
今回のメールのように、見知らぬドメインのページからログインやカード情報の更新を求める案内には従わないでください。
公式サイト:
えきねっと(JR東日本)
JRE POINT公式サイト:
JRE POINT
偽サイトで情報を入力してしまった場合の対処方法
えきねっとのID・パスワードを入力した場合
直ちに公式えきねっとサイトからパスワードを変更してください。
ほかのサービスで同じパスワードを使い回している場合は、それらのパスワードも変更してください。
予約履歴、登録情報、決済履歴などに不審な変更がないか確認することも重要です。
クレジットカード情報を入力した場合
速やかにカード会社へ連絡し、カードの利用停止や再発行など、必要な対応について相談してください。
カード番号だけでなく、3Dセキュアの認証コードを入力した場合も、直ちにカード会社へ伝えてください。
メールを開いただけの場合
メールを開いただけで必ず被害が発生するわけではありません。
ただし、不審なURLへのアクセスやファイルのダウンロード、個人情報の入力は避けてください。
メールは迷惑メールとして報告し、削除することをおすすめします。
よくある質問(FAQ)
Q.no-reply@aacuradio.comはえきねっとの公式メールですか?
A.えきねっとの公式サイトのドメインとは異なります。今回のメールは不審な外部サイトへ誘導しており、正規メールとして信用すべきではありません。
Q.5,872 JRE POINTは本当に失効するのでしょうか?
A.メールに記載されたポイント数や期限が正しいという証拠はありません。実際の残高や有効期限はJRE POINT公式サイトで確認してください。
Q.SPF・DKIM・DMARCがPASSなら安全ですか?
A.いいえ。これらの認証結果はメールの送信元ドメインに関するものであり、差出人として表示された企業の正当性やメール本文の安全性を保証するものではありません。
Q.jreast-ekinet-person.helpは公式サイトですか?
A.いいえ。えきねっとの公式ドメイン「eki-net.com」とは異なります。今回のメールに記載されたURLからログインしないでください。
Q.えきねっととJRE POINTの連携はどこで確認できますか?
A.えきねっと公式サイトへ直接アクセスし、マイページの「JRE POINT会員番号連携」から確認してください。
まとめ|JRE POINTの連携解除・ポイント失効を装うメールに注意
今回確認された不審メールは、「えきねっと」と「JRE POINT」の連携解除を口実に、5,872ポイントの失効を警告して偽サイトへ誘導する内容でした。
従来のアカウント停止を装う詐欺メールとは異なり、ポイント付与の保留、再連携、3Dセキュアによる本人認証など、実在するサービスの仕組みを悪用している点が特徴です。
また、SPF・DKIM・DMARCがすべてPASSと表示されていても、メールが安全であるとは限りません。
「5,872 JRE POINT」「2026年10月22日まで」「jreast-ekinet-person.help」という内容のメールを受信した場合は、リンクを開かず、必ず公式サイトから確認してください。
同様のメールを受信した方は、周囲の方にも注意を呼びかけ、フィッシング詐欺の被害防止に役立ててください。
参考情報
本記事の運営
詐欺被害ナビ編集部
詐欺・迷惑電話・SMSの情報を分析し、被害防止を目的に運営しています。
© 詐欺被害ナビ