


【注意喚起】セゾンカードを装う「本人認証サービス(3Dセキュア)の再確認について」は詐欺メールの疑い
2026年10月20日、セゾンカードを名乗り、「【セゾンカード】本人認証サービス(3Dセキュア)の再確認について」という件名で送信された不審なメールが確認されました。
メールには株式会社クレディセゾンの名称や「saison」のロゴが使用されており、カードの安全確認を理由に、本人認証サービス(3Dセキュア)の再確認を求めています。
さらに、2026年10月21日までに手続きを完了しなければ、カードの利用を一時的に制限する可能性があると記載されています。
【重要】今回のメールは、セゾンカードを装ったフィッシング詐欺の可能性が極めて高いものです。メール内の認証ボタンを押したり、不審な添付ファイルを開いたりしないでください。
セゾンカードを装った不審メールの概要
| 確認日 | 2026年10月20日 |
|---|---|
| 受信日時 | 2026年10月20日 16:35 |
| 差出人表示 | セゾンカード |
| 送信元アドレス | noreply@mail22.nyxdjl.com |
| 件名 | 【セゾンカード】本人認証サービス(3Dセキュア)の再確認について |
| 添付ファイル | pYOEOEoH.cyyv(2KB) |
| 指定された期限 | 2026年10月21日 |
| 要求内容 | 本人認証(3Dセキュア)の再確認 |
| 危険性 | フィッシング詐欺・不審な添付ファイルによる被害の可能性 |
実際に届いたセゾンカード偽装メールの画像
以下は、今回確認された不審メールのスクリーンショットです。

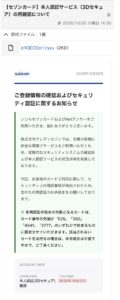
セゾンカードを装った本人認証再確認メール(2026年10月20日確認)
正規企業のロゴや会社名が表示されていても、それだけで本物のメールとは判断できません。
セゾンカードを装ったメール本文全文
以下は、実際に確認されたメールの全文です。被害防止のため、認証ボタンはリンク化していません。
From
“セゾンカード” <noreply@mail22.nyxdjl.com>
件名
【セゾンカード】本人認証サービス(3Dセキュア)の再確認について
添付ファイル
pYOEOEoH.cyyv(2KB)
saison
2026年10月20日
ご登録情報の確認およびセキュリティ認証に関するお知らせ
いつもセゾンカードおよびNetアンサーをご利用いただき、誠にありがとうございます。
株式会社クレディセゾンでは、会員の皆様に安全な環境でサービスをご利用いただくため、定期的なセキュリティシステムの確認および本人認証サービスの状況点検を実施しております。
今回、お客様のカードご利用に関して、セキュリティ上の確認事項が検出されたため、念のため再認証のお手続きをお願いしております。
※ 本再認証手続きの対象となるカードは、カード番号の先頭が「525」「352」「4541」「3777」のいずれかで始まるものに限定させていただきます。該当されないカードをお持ちの場合は、本手続きは不要ですので、ご了承ください。
ACCOUNT INFO
お手続き項目
本人認証(3Dセキュア)確認
ご対応期限
2026年10月21日
認証手続きは下記の専用ボタンより認証画面へお進みください。
(※セキュリティ保護のため、必ずご自身でブラウザを開き直接アクセスするか、公式アプリからお手続きください)
【セキュリティ認証ページへ進む】
【注意事項】
※期日までにお手続きが完了しない場合、安全保護の観点からカードのご利用を一時的に制限させていただく場合がございます。
※ご不明な点がある場合は、ブラウザから「セゾンカード公式ホームページ」または「Netアンサー」を検索し、直接ログインしてご確認ください。
本メールは送信専用です。ご返信いただいてもお答えできませんのでご了承ください。
セキュリティ対策の観点から、不審なメールのリンクを直接クリックせず、公式サイトのブックマークまたは公式アプリからアクセスすることを推奨いたします。
発行元:株式会社クレディセゾン
Copyright CREDIT SAISON CO., LTD. All Rights Reserved.
このセゾンカードのメールが怪しい5つの理由
1. 送信元が「mail22.nyxdjl.com」になっている
今回の送信元メールアドレスはnoreply@mail22.nyxdjl.comです。
セゾンカードの名称を使用しているにもかかわらず、送信元ドメインは「nyxdjl.com」となっています。
このドメインが株式会社クレディセゾンの正規送信元であることは確認できていません。
メールの差出人名は偽装できるため、「セゾンカード」と表示されているだけでは信用できません。
2. 3Dセキュアの再認証を要求している
3Dセキュアは、インターネットでのカード決済時に利用される本人認証の仕組みです。
今回のメールでは、この仕組みを悪用し、偽の認証ページを開かせようとしている可能性があります。
偽サイトでカード番号、有効期限、セキュリティコード、ログインパスワード、ワンタイムパスワードなどを入力すると、不正利用につながる危険があります。
3. 2026年10月21日という短い期限を設定
メールの確認日は10月20日で、指定された期限は翌日の10月21日です。
「手続きをしなければカード利用を制限する」という警告によって、受信者の不安をあおり、十分に確認する時間を与えず操作を急がせる手口が疑われます。
4. カード番号の先頭を具体的に指定
今回のメールでは、対象となるカード番号の先頭として、以下の数字が記載されています。
- 525
- 352
- 4541
- 3777
具体的な番号を提示することで、受信者に自分のカードが対象であると思わせる狙いが考えられます。
ただし、この数字が記載されていること自体は、メールが正規のものである証拠にはなりません。
5. 用途不明の「.cyyv」ファイルが添付されている
今回のメールには、pYOEOEoH.cyyv(2KB)という添付ファイルも確認されています。
「.cyyv」は一般的なPDFや画像ファイルの拡張子ではなく、ファイルの内容や安全性は確認できていません。
不審な添付ファイルには、悪意のあるプログラムや不正な処理を誘発するデータが含まれる場合があります。
添付ファイルを開いたり、拡張子を変更して実行したりしないでください。
広告


「公式サイトからアクセスしてください」という記載があっても安心できない
今回のメールで特徴的なのは、本文中に「不審なメールのリンクを直接クリックせず、公式サイトからアクセスすることを推奨する」という注意書きが含まれている点です。
一見するとセキュリティ意識の高い正規メールのように見えますが、その一方で「セキュリティ認証ページへ進む」というボタンが設置されています。
こうした安全対策を装う文章が含まれていても、メールの信頼性が保証されるわけではありません。
特に、リンク先の実際のURLが確認できない状態では、ボタンを押してはいけません。
メールを受け取った場合の対処方法
- メール内の認証ボタンを押さない。
- 添付ファイルを開かない。
- セゾンカードの公式アプリや、事前に登録した公式サイトのブックマークから利用状況を確認する。
- カードの利用履歴に身に覚えのない決済がないか確認する。
- 不審なメールは迷惑メールとして報告し、削除する。
セゾンカード公式サイト:https://www.saisoncard.co.jp/
偽サイトでカード情報を入力してしまった場合
メールのリンク先でカード番号やログイン情報などを入力した場合は、速やかに対処してください。
- カード裏面などに記載された正規の問い合わせ先へ連絡する。
- カードの利用停止や再発行が必要か確認する。
- Netアンサーのパスワードを公式サイトから変更する。
- 同じパスワードを使用している他のサービスも変更する。
- 利用明細を確認し、不審な請求があればカード会社へ申告する。
- 添付ファイルを開いてしまった場合は、セキュリティソフトで端末を検査する。
金銭的な被害が発生した場合は、警察相談専用電話「#9110」や消費者ホットライン「188」への相談も検討してください。
広告
よくある質問(FAQ)
Q1. セゾンカードの3Dセキュア再確認メールは本物ですか?
今回確認された「noreply@mail22.nyxdjl.com」からのメールには、不審な送信元や用途不明の添付ファイルなど、フィッシング詐欺を疑う要素があります。正規メールと判断せず、公式アプリなどから確認してください。
Q2. 「mail22.nyxdjl.com」はセゾンカードの公式ドメインですか?
今回の確認情報では、セゾンカードの公式送信元であることを確認できていません。差出人名が「セゾンカード」であっても信用しないでください。
Q3. 10月21日までに本人認証しないとカードは停止されますか?
このメールに記載された期限だけを根拠に、カードが停止されると判断する必要はありません。公式アプリやカード会社の正規窓口で確認してください。
Q4. 添付ファイル「pYOEOEoH.cyyv」はウイルスですか?
ファイルの実体を解析していないため、ウイルスであるとは断定できません。ただし、用途不明の添付ファイルであり、安全性が確認できるまで開かないことが重要です。
Q5. メールを開いただけで被害に遭いますか?
通常、メール本文を表示しただけで直ちにカード情報が盗まれるわけではありません。ただし、危険なリンクを開くことや、不審なファイルを実行することは避けてください。
まとめ|セゾンカードの本人認証メールは送信元とリンク先を確認
2026年10月20日に確認された今回のメールは、セゾンカードの3Dセキュア再確認を装い、翌日までの手続きとカード利用制限を告げる不審な内容です。
特に、「noreply@mail22.nyxdjl.com」という送信元、不審な添付ファイル「pYOEOEoH.cyyv」、翌日までの認証期限には注意が必要です。
正規の企業名やロゴが使われていても、メール内のリンクからカード情報を入力しないようにしましょう。
不安な場合は、メールからではなくセゾンカードの公式アプリや公式サイトを直接開いて確認してください。
本記事の運営
詐欺被害ナビ編集部
詐欺・迷惑電話・SMSの情報を分析し、被害防止を目的に運営しています。