


【社内IT部門を装う不審メール】セキュリティ検知・隔離処理のお願い|+1-234-980-2835への電話誘導に注意
「社内 IT インフラ・セキュリティ管理グループ」を名乗り、端末のウイルス感染やネットワークのアクセス制限を理由に、外部サイトへ誘導する不審メールに注意してください。
今回のメールは、「2時間以内」の対応を要求し、警告画面が出てもブラウザを閉じずに「+1-234-980-2835」へ電話するよう指示しています。メール内のリンクや電話番号は利用せず、普段使っている社内の連絡先で確認してください。
本記事は提供されたメール画像に基づく注意喚起です。記載された感染や隔離処理が実際に発生したこと、誘導先の動作、電話番号の契約者を確認したものではありません。

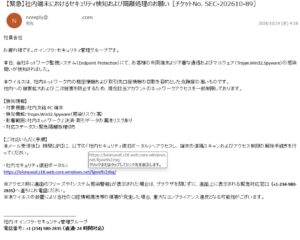
今回のメールの特徴
- 件名に「緊急」「隔離処理」「チケットNo. SEC-202610-89」を記載している。
- 「Trojan.Win32.Spyware」の感染疑いがあると主張している。
- 機密情報や取引先口座情報の漏洩を持ち出し、不安をあおっている。
- 「2時間以内」に「社内セキュリティ復旧ポータル」へアクセスするよう要求している。
- 警告画面が出た場合に、ブラウザを閉じず海外番号へ電話するよう指示している。
過去の社内システムなりすましメールとの違い
詐欺被害ナビでは、社内IT部門を装い「アカウント一時凍結」「再有効化」を求める不審メールを紹介しています。今回の記事では、ウイルス感染と緊急隔離を口実に、外部サイトへのアクセスから電話連絡へ誘導する内容に焦点を当てています。
不審メールの全文
以下は画像からの文字起こしです。差出人アドレスの一部は画像で確認できないため注記しています。引用内の操作・電話の指示には従わないでください。URLは記録用に掲載し、リンクにはしていません。
件名:【緊急】社内端末におけるセキュリティ検知および隔離処理のお願い[チケットNo. SEC-202610-89]
差出人:noreply@[画像では一部非表示].com
日時:2026/10/14(水)4:16社員各位
お疲れ様です。IT インフラ・セキュリティ管理グループです。
本日、当社ネットワーク監視システム(Endpoint Protection)にて、お客様の利用端末より不審な通信およびマルウェア(Trojan.Win32.Spyware)の感染疑いが検知されました。
本ウイルスは、社内ネットワーク内の機密情報および取引先口座情報の窃取を目的とした危険度の高いものです。
社内への被害拡大および二次被害を防止するため、現在該当アカウントのネットワークアクセスを一部制限しております。【検知情報】
・対象機器:社内支給 PC 端末
・検知脅威:Trojan.Win32.Spyware(感染リスク:高)
・影響範囲:社内ネットワーク/決済・取引データの漏洩リスクあり
・対応ステータス:緊急隔離処理待ち【ご対応いただく手順】
本メール受信後【2 時間以内】に、以下の「社内セキュリティ復旧ポータル」へアクセスし、端末の遠隔スキャンおよびアクセス制限の解除手続きを行ってください。・社内セキュリティ復旧ポータル:
https://lolonuwaf.z16.web.core.windows.net/fgwe9s2zbq/※アクセス時に画面のフリーズや「システム感染警報」が表示された場合は、ブラウザを閉じずに、画面上に表示される緊急対応窓口(+1-234-980-2835)へ直ちにお電話ください。
※本ウイルスの放置により当社の口座情報漏洩等の損害が発生した場合、重大なコンプライアンス違反となる可能性がございます。————————————————–
社内 IT インフラ・セキュリティ管理グループ
電話番号:+1 (234) 980-2835(直通・24 時間対応)
「ブラウザを閉じずに電話」という指示に注意
今回のメールで特に注意したいのは、警告画面やフリーズが発生した場合に、ブラウザを閉じず電話するよう求めている点です。偽の感染警告を使って電話をかけさせるサポート詐欺を疑う内容ですが、今回の誘導先で実際に警告が表示されるかは未確認です。
IPAは、偽のウイルス感染警告から電話へ誘導し、サポート料金などを要求する手口を注意喚起しています。偽警告に表示された番号へ電話せず、落ち着いて画面を閉じてください。
URLに「windows」が含まれていても信用しない
画像に表示されている誘導先は「lolonuwaf.z16.web.core.windows.net」です。URLに「windows」が含まれることや、HTTPSで始まることだけでは、正規の社内サイトであると判断できません。
メール内のリンクから確認せず、普段利用している社内ポータルや既知の担当者へ問い合わせてください。また、差出人アドレスは一部が見えないため、この画像だけでは送信元ドメインを照合できません。
不審メールが届いた場合の対処方法
- メール内のリンクを開かない。
- 記載された「+1-234-980-2835」へ電話しない。
- ID・パスワード・認証コードを入力しない。
- 相手の指示でソフトを入れたり、遠隔操作を許可したりしない。
- メールを保存し、普段使っている社内窓口へ報告する。
リンクを開いた・情報を入力した場合
リンクを開いたことだけで、感染したとは断定できません。入力、ダウンロード、インストール、遠隔操作の許可など、実際に行った操作を整理して社内担当へ報告してください。
- 偽警告が表示された場合:表示された番号へ電話せず、ブラウザを閉じる。全画面表示の場合は、Escキーの長押しで解除して閉じる方法があります。
- パスワードを入力した場合:正規の手順で変更し、社内担当へ入力内容と日時を伝える。
- ソフトを入れた・遠隔操作を許可した場合:端末をネットワークから切り離し、直ちに社内担当へ連絡する。
- 支払いをした場合:取引記録を保存し、利用した金融機関や決済事業者、警察へ相談する。
よくある質問
このメールだけで、端末が感染していると判断できますか?
判断できません。「感染疑い」「緊急隔離処理待ち」という記載は送信者の主張です。実際の状態は、正規の社内担当や管理システムで確認してください。
「2時間以内」とあるので、急いで手続きする必要がありますか?
メールの指示に従う前に、既知の社内窓口へ確認してください。短い期限や責任を強調する文面に焦って、リンクを開いたり電話をかけたりしないことが大切です。
メールに記載された番号を確認先として使ってもよいですか?
正規の社内窓口とは確認できないため、利用しないでください。普段使っている内線番号や社内チャットなど、メールとは別の連絡手段で確認しましょう。
参考情報
IPA:パソコンに偽のウイルス感染警告を表示させるサポート詐欺に注意
IPA:偽セキュリティ警告(サポート詐欺)対策特集ページ
本記事の運営
詐欺被害ナビ編集部
詐欺・迷惑電話・SMSの情報を分析し、被害防止を目的に運営しています。
© 詐欺被害ナビ