


【Xserver偽メール】「ご利用規約・プライバシーポリシー改定のお知らせ」に注意
「【必須】ご利用規約・プライバシーポリシー改定のお知らせ」という件名で、Xserver(エックスサーバー)を装った不審なメールが届いています。
本文では「不審なログイン試行や設定変更が検出された」と説明し、2026年10月1日までにセキュリティ設定を確認するよう要求しています。しかし、件名の規約改定と本文の説明が一致せず、送信元や表示されたリンク先にも不審な点があります。
ログイン情報を盗み取るフィッシングメールの可能性が高いため、メール内の「セキュリティ設定を確認する」を押さないでください。
確認されたメールの画像

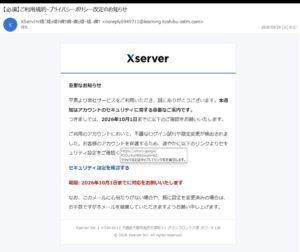
規約改定の件名でセキュリティ設定の確認を要求する不審メール
件名・送信元・対応期限
| 件名 | 【必須】ご利用規約・プライバシーポリシー改定のお知らせ |
|---|---|
| 名乗っているサービス | Xserver(エックスサーバー) |
| 送信元として表示されたアドレス | noreply6949711@learning.toshibu-sstm.com |
| 送信者の表示名 | 「XServ」で始まる文字列。後半に文字化けが見られます。 |
| 受信日時 | 2026年9月29日(火)8時27分 |
| 要求内容 | 不審なログイン試行や設定変更を理由に、セキュリティ設定の確認を要求 |
| 記載された期限 | 2026年10月1日 |
| 画像に表示されたリンク先 | https://share.google/で始まるURL。末尾の英数字は正確に判読できません。 |
上記は提供された画像に表示されている情報です。送信元表示だけでは実際の送信者を特定できず、リンク先の転送後のページも確認していません。
メール本文の全文(画像からの文字起こし)
以下は画像に写っているメール本文です。一部がリンク先の表示に隠れているため、判読できない箇所を明記しています。本文中の誘導文言にはリンクを設定していません。
Xserver
重要なお知らせ
平素より弊社サービスをご利用いただき、誠にありがとうございます。本通知はアカウントのセキュリティに関する重要なご案内です。
つきましては、2026年10月1日までに以下のご確認をお願いいたします。ご利用のアカウントにおいて、不審なログイン試行や設定変更が検出されました。お客様のアカウントを保護するため、速やかに以下のリンクよりセキュリティ設定をご確認く[以降はリンク先の表示に隠れて判読できません]
セキュリティ設定を確認する
期限: 2026年10月1日までに対応をお願いいたします
なお、このメールに心当たりがない場合や、既に設定を変更済みの場合は、お手数ですが本メールを破棄していただきますようお願い申し上げます。
Xserver Inc. | 〒530-0011 大阪府大阪市北区大深町3-1 グランフロント大阪 タワーB 13F
© 2026 Xserver Inc. All rights reserved.
画像内にはリンク先を示す表示が重なっており、「https://share.google/」で始まるURLと「クリックまたはタップしてリンク先を表示します。」という案内が見えます。これはメール本文とは別の画面表示です。
今回のメールで注意したい5つの不審点
1.規約改定の件名なのに、本文は不正ログインの警告
件名では「ご利用規約・プライバシーポリシー改定」を案内していますが、本文には改定項目や変更内容の説明がありません。代わりに、不審なログインを理由としてセキュリティ設定の確認を求めています。
件名と本文の目的が食い違っていることは、今回のメールを見分ける重要なポイントです。「【必須】」という言葉だけで対応が必要だと判断しないでください。
2.送信元に「learning.toshibu-sstm.com」が表示されている
画像上の送信元はnoreply6949711@learning.toshibu-sstm.comです。Xserverという表示やロゴがあっても、このアドレスだけでエックスサーバーからの正規通知と確認することはできません。
表示されたドメインの所有者がメールを送信したとは限りません。送信元の偽装や第三者による悪用の可能性もあるため、特定の企業やドメイン所有者が関与したと断定することは避ける必要があります。
3.セキュリティ確認のリンクに外部URLが表示される
「セキュリティ設定を確認する」のリンク先として、画像にはhttps://share.google/で始まるURLが表示されています。エックスサーバーの管理画面のURLを直接示しているものではありません。
「google」という文字や「https」が含まれていても、案内内容や移動先が安全である証明にはなりません。今回のURLの最終的な転送先は未確認です。確かめるためにアクセスせず、普段使っている公式サイトのブックマークから確認してください。
4.短い期限でセキュリティ対応を急がせる
受信日時は2026年9月29日で、対応期限は10月1日とされています。「アカウントを保護するため」「速やかに」といった表現を重ね、短期間でリンクを押すよう促しています。
セキュリティに関する通知でも、焦ってメール内のボタンを押す必要はありません。公式の管理画面やサポート窓口で、通知の有無と内容を確認しましょう。
5.送信者名の文字化けと、もっともらしい署名
送信者の表示名には文字化けが見られる一方、本文にはXserverのロゴ、住所、著作権表記が掲載されています。文字化けだけで詐欺と断定はできませんが、ほかの不審点と合わせて慎重に判断してください。
企業名や住所、ロゴは第三者でもコピーできます。見た目が整っていることだけを理由に、正規メールと信じないことが大切です。
エックスサーバー公式でもフィッシングメールを注意喚起
エックスサーバーは、管理画面に似せた偽サイトへ誘導し、ログインIDやパスワードを盗み取るフィッシングメールについて注意を呼びかけています。不審なメール内のリンクにはアクセスせず、公式サイトから確認してください。
なお、公式の注意喚起はエックスサーバーを装う手口全般についてのものです。今回の件名や送信元を公式が個別に確認したという意味ではありません。
このメールが届いたときの対処方法
- 「セキュリティ設定を確認する」をクリック・タップしない。
- メールに返信せず、ログイン情報や個人情報を送らない。
- 普段使っているブックマーク、または公式サイトから管理画面を開く。
- 通知の真偽が分からない場合は、公式サイトに掲載されたサポート窓口へ確認する。
- 必要に応じてメールを証拠として保存し、迷惑メールとして報告する。
リンクを開いた・情報を入力した場合
リンクを開いた場合
表示されたページを閉じ、追加の操作やファイルのダウンロードを控えてください。開いただけで被害の有無は断定できません。ファイルを取得した場合は実行せず、端末のセキュリティチェックを行ってください。
ID・パスワードを入力した場合
メール内のリンクを使わず、公式サイトから該当アカウントのパスワードを速やかに変更してください。同じパスワードを使っているほかのサービスも変更し、二段階認証の設定や、不審な設定変更の有無を確認しましょう。
エックスサーバーの公式サポートにも、入力した情報や操作内容を伝えて相談してください。
エックスサーバー公式:フィッシングサイトにログイン情報を入力した場合の案内
カード情報を入力した場合
カード会社の公式窓口へ速やかに連絡し、不正利用の確認や利用停止について相談してください。
「規約改定」と「セキュリティ確認」の食い違いを見逃さない
今回のメールは、規約改定を知らせる件名で開封を促し、本文では不正ログインへの不安を利用して外部リンクへ誘導しています。
「【必須】」「アカウント保護」「期限」と書かれていても、メール内で手続きを進めず、公式サイトから確認してください。
本記事の運営
詐欺被害ナビ編集部
詐欺・迷惑電話・SMSの情報を分析し、被害防止を目的に運営しています。
© 詐欺被害ナビ